

Varje leverantörsrelation, spårad från första titt till avveckling
En viktad utvärdering för nya leverantörer, sedan scorecards, granskningar och åtaganden för dem ni behåller, i en sökbar katalog.
Varje leverantör ni arbetar med, i en lista
Inte en mapp med avtal — leverantören själv, som sin egen post. Varje relation er organisation har är sökbar och filtrerbar efter kapacitet, segment och hälsa, med varje avtal kopplat till leverantören sammanställt under den.
Klicka in på vilken leverantör som helst och se hela historiken på ett ställe — varje avtal, varje hälsokontroll, varje certifiering — i stället för att pussla ihop det från separata poster.
Ett scorecard innan ni binder er till en förstagångsleverantör
En helt ny leverantör och en rutinmässig förnyelse är inte samma risk. Granur behandlar dem olika med avsikt — en förstagångsleverantör får en viktad utvärdering över åtta dimensioner (strategisk passform, kapacitet, arkitektur, data, säkerhet, prestanda, kommersiellt och leverantörsmodell), plus obligatoriska godkänt/underkänt-krav och en strategisk riskbedömning av ekosystempassform och exitkostnad, i samma stund den flaggas "ny" vid registrering; en förnyelse gör det inte, eftersom den relationen redan är granskad.
Utvärderingsscorecard, leverantörsriskbedömning (VRA) och integritets-/AI-granskning gäller alla — relationen är obeprövad, så kraven körs i sin helhet.
Inget utvärderingsscorecard och ingen omkörning av redan dokumenterad granskning. Fokus flyttas till förhandling — villkor, pris och förnyelsetidpunkt.
Viktad rubrik för att introducera en ny leverantör — separat från VRA-/efterlevnadskraven.
En portföljvy, inte en leverantör i taget
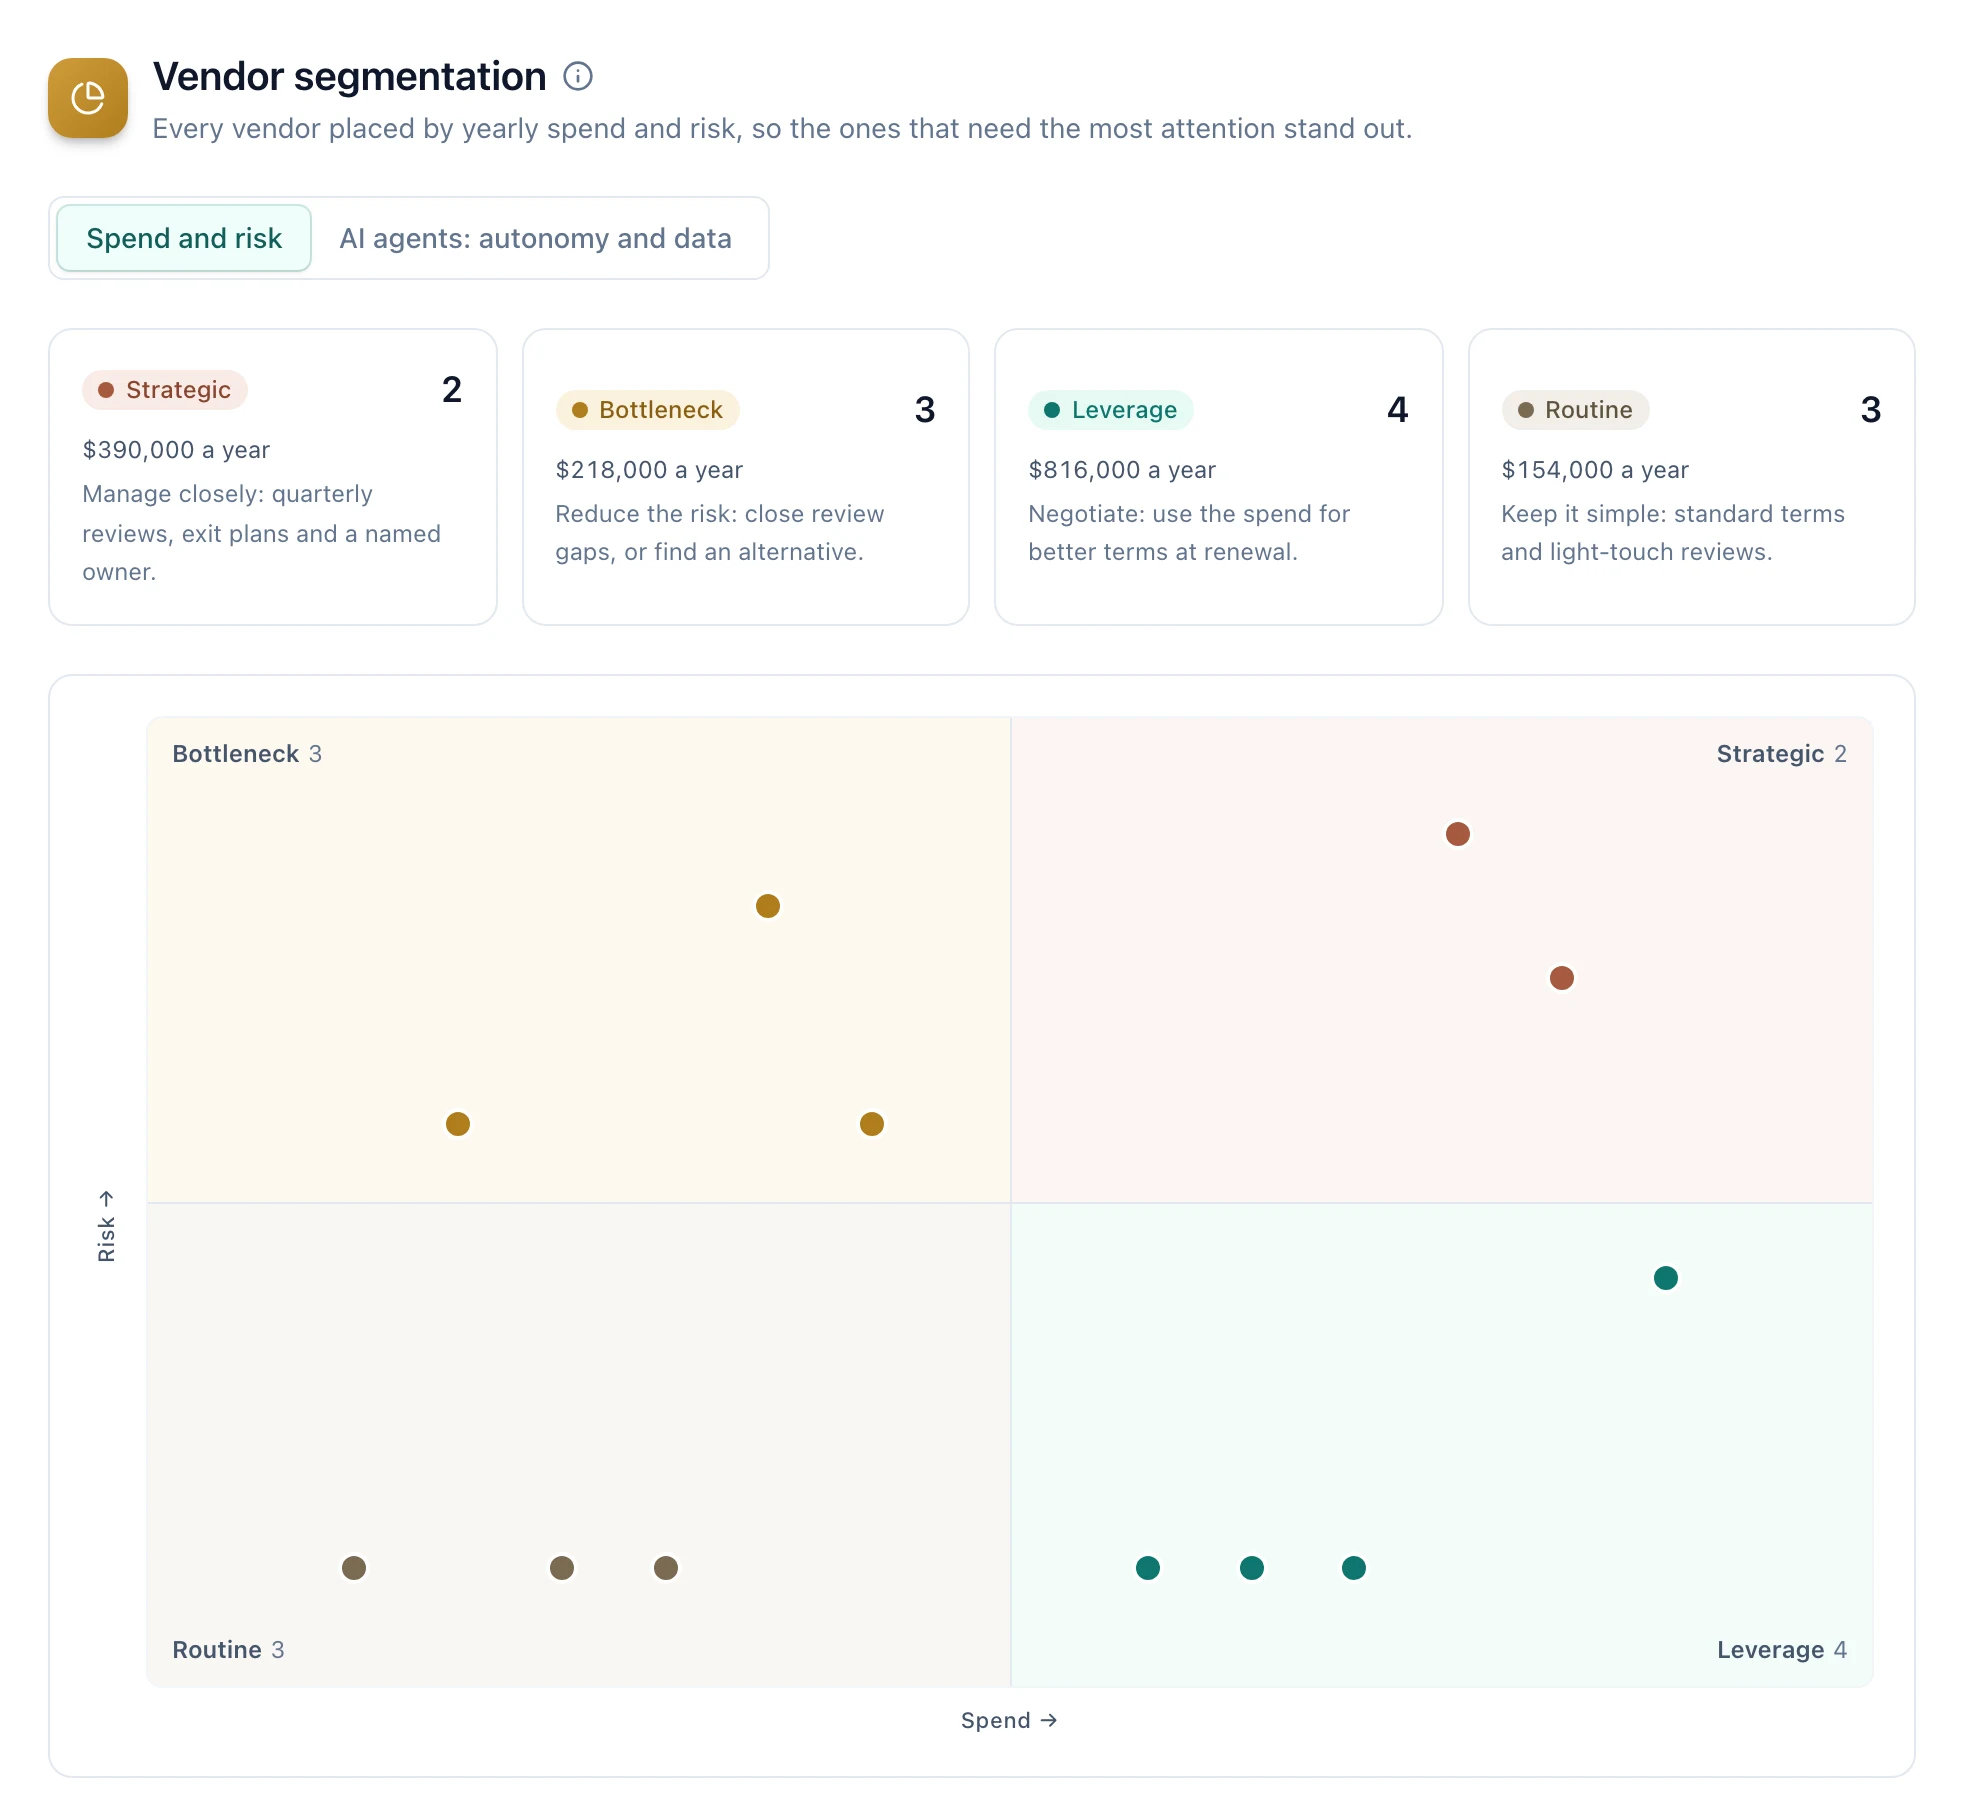
Varje leverantör placerad efter årlig kostnad och risk på en enda karta, så att de som behöver uppmärksamhet sticker ut i stället för att vänta på att hittas. Risken följer varje leverantörs riskmärke, och leverantörer utan avtalsvärde visas för sig i stället för att gissas.
Varje kvadrant kommer med nästa steg: följ strategiska leverantörer noga, minska risken i flaskhalsarna, förhandla där ni har ett förhandlingskort och håll rutinleverantörerna enkla. Klicka på en kvadrant för att se leverantörerna och kostnaden.
Var varje leverantör står, samlat på en sida
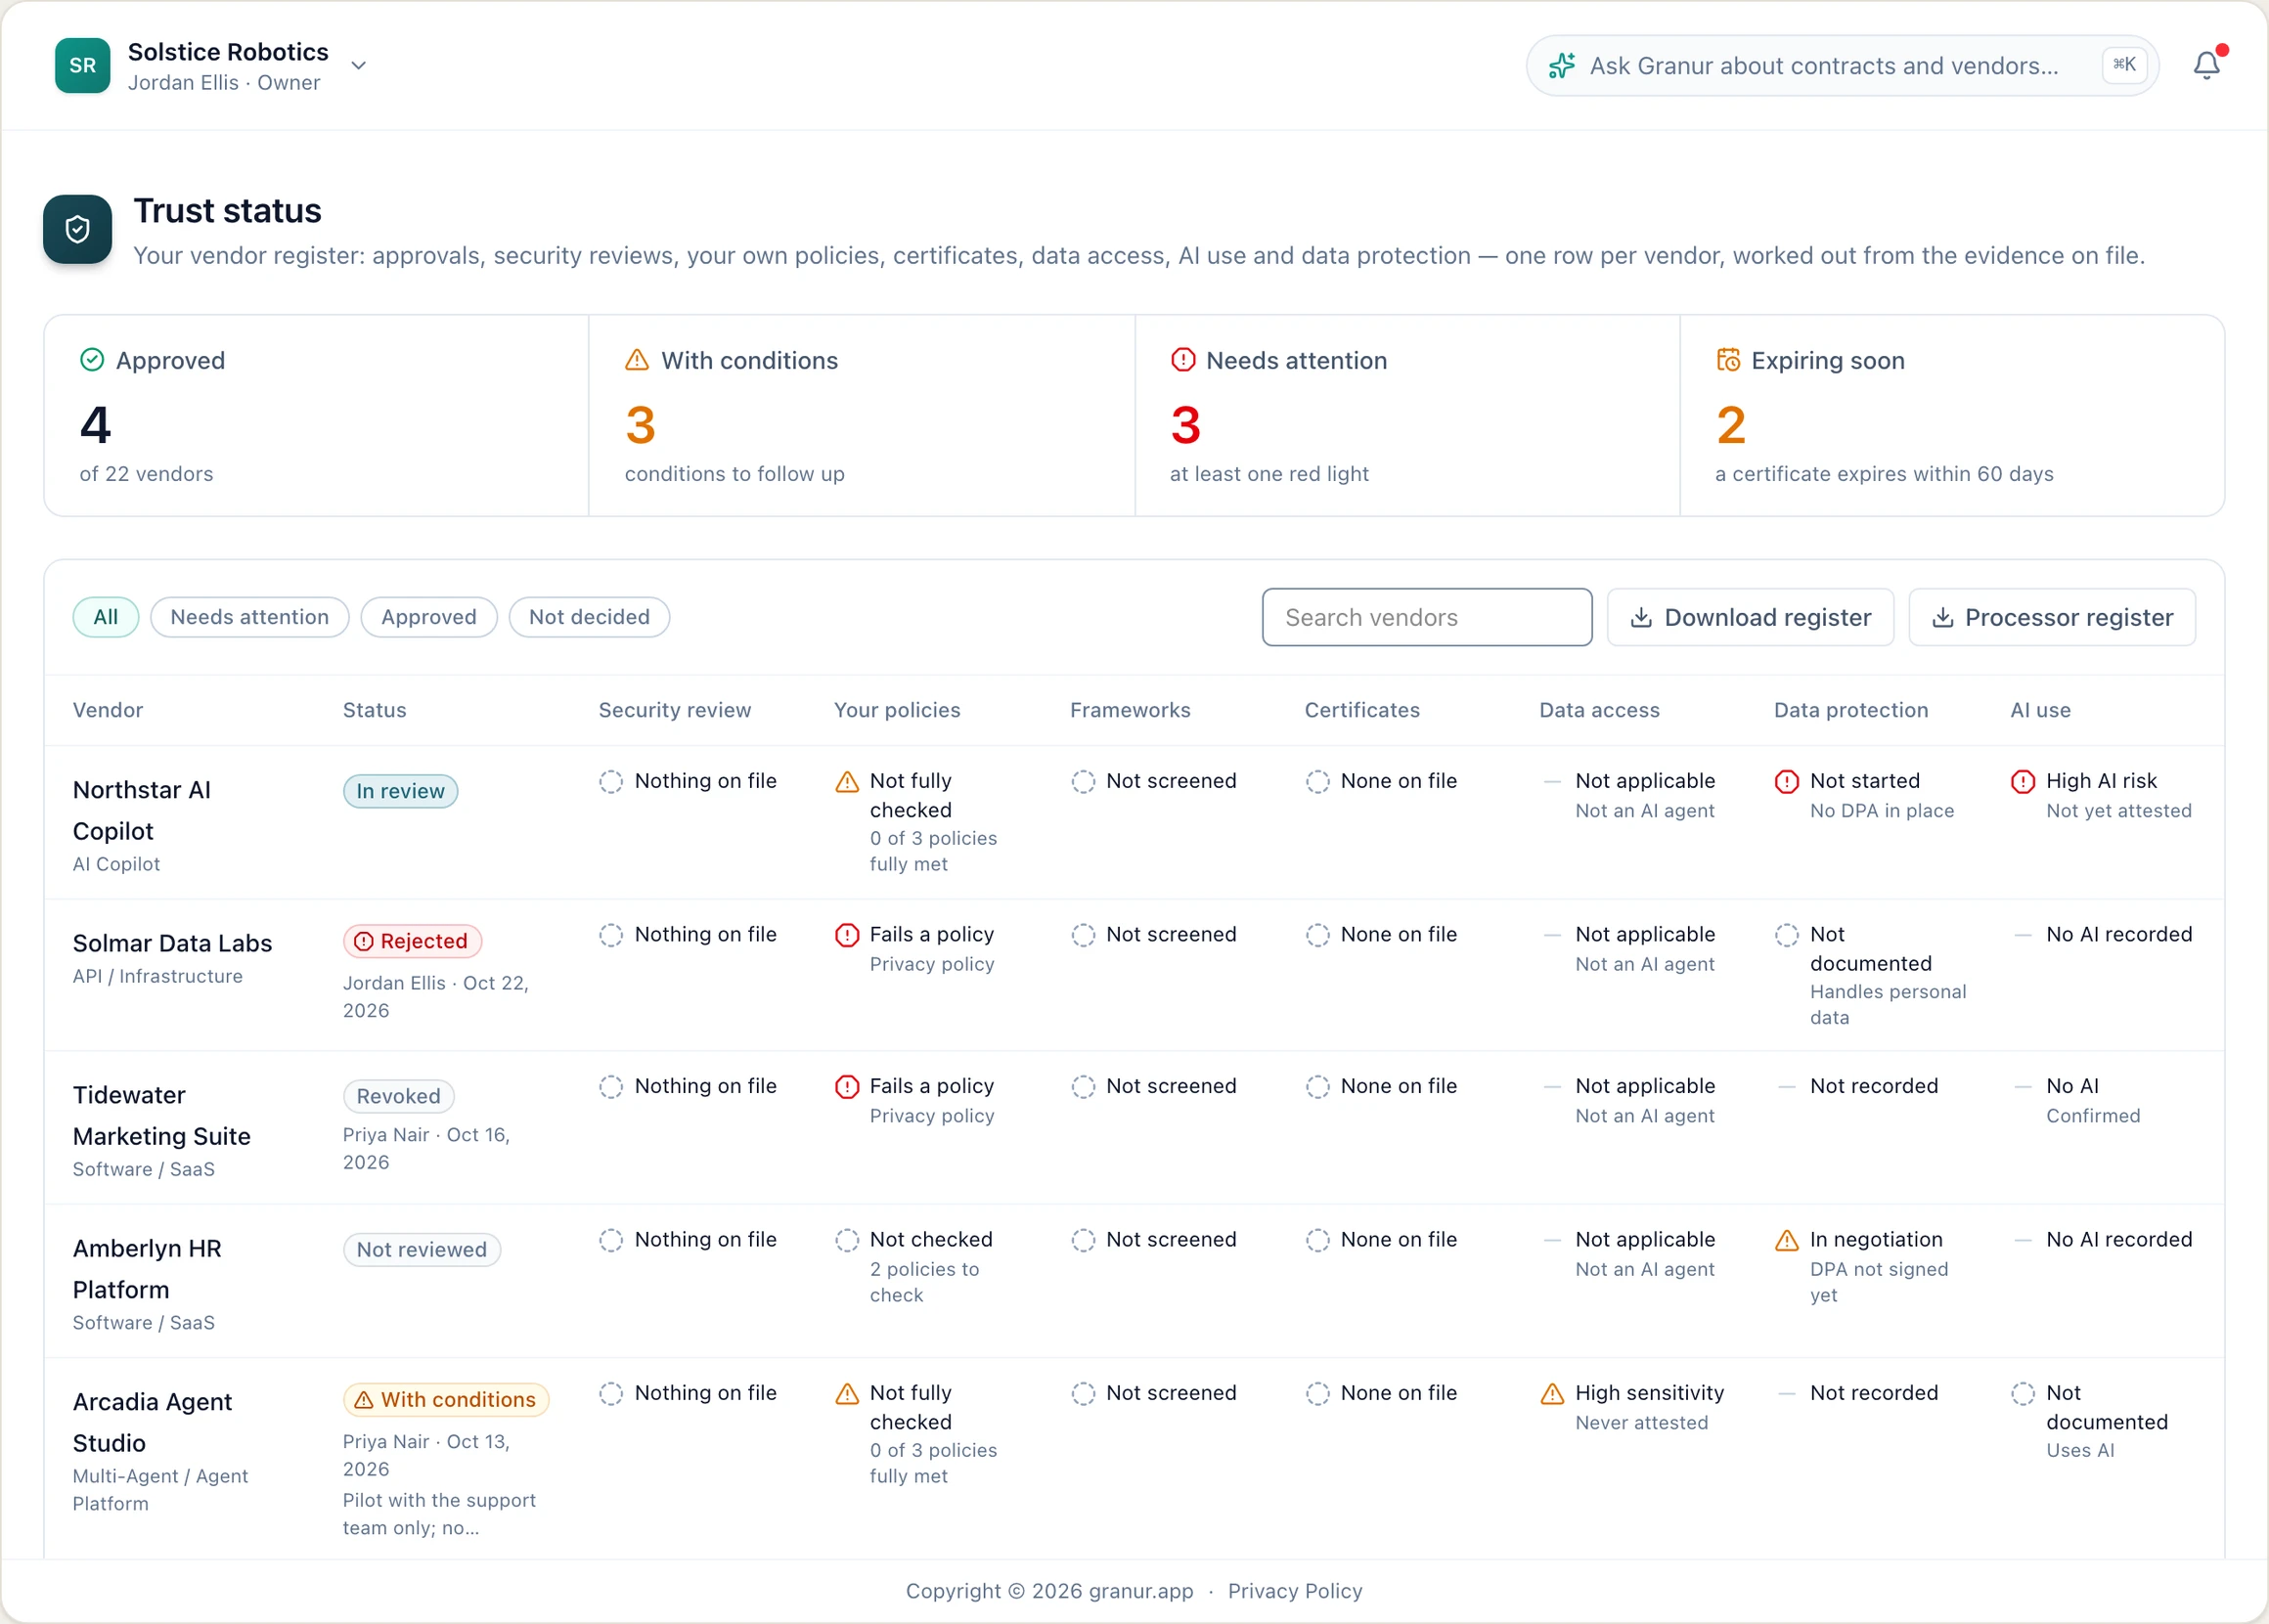
Godkännanden, säkerhetsgranskningar, era egna policyer, certifikat, AI-användning, dataskydd och behörigheter för AI-agenter — en rad per leverantör, baserat på underlaget som finns registrerat. Inget blir grönt utan belägg.
Formella godkännanden, med villkor
Godkänn, godkänn med villkor, avslå eller återkalla. Varje beslut sparas med vem som fattade det och när, och hela historiken finns kvar på leverantören.
Kontrollerat mot era egna policyer
Lägg in policyer för dataskydd, AI och säkerhet som konkreta krav och kontrollera varje leverantör mot dem som gäller — med en anteckning om underlaget och en påminnelse om ny kontroll efter ett år.
AI-användning hos varje leverantör
Registrera vad varje leverantörs AI gör, om den lär sig av era data och om avtalet kräver att AI-användning redovisas. Varje leverantör får en AI-risknivå, leverantörer kan svara på ett AI-frågeformulär med tio frågor via en säker länk, och AI-leverantörer intygas på nytt varje år.
Dataskydd och personuppgiftsbiträdesavtal
För varje leverantör som behandlar personuppgifter: biträdesavtalet, vilka kategorier av data, var uppgifterna lagras och vad som täcker överföringar utanför EU/EES. Saknas avtal eller skyddsåtgärd för överföring visas det rött.
Ett register redo för granskning
Filtrera fram leverantörerna som behöver åtgärdas och ladda ner registret som CSV, eller registret över personuppgiftsbiträden — alla leverantörer som behandlar personuppgifter, med biträdesavtal, datakategorier, platser och skyddsåtgärder — till registret över behandlingar. Ett försprång inför DORA-, NIS2-, GDPR- och SOC 2-granskningar.
Relationen slutar inte vid signering
En segmenteringskarta visar var ni ska titta. Det här är vad ni faktiskt tittar på när ni kommer dit.
Scorecard för hälsa
En viktad KPI-mall — kvalitet, leverans, kostnad, service, innovation, kommunikation — som ert team poängsätter varje period, med ett föreslaget hälsobetyg och en åtgärdslista. Den förblir intern: affärsgenomgångar delar poängen, aldrig motiveringarna eller er rekommendation.
Affärsgenomgångar (QBR)
Varje kvartal för strategiska leverantörer, mer sällan för övriga. Granur tar fram agendan utifrån perioden — poängutveckling, incidenter, förnyelse- och uppsägningsdatum, certifikat som löper ut — ger leverantören ett underlag utan era interna anteckningar och sparar besluten och en gemensam åtgärdslista med ansvariga på båda sidor.
Åtaganden, inte bara förnyelser
De faktiska leveranser en leverantörsrelation utlovar — en rapport som ska levereras kvartalsvis, en revisionsrätt, ett volymåtagande — spåras mot en ägare och en deadline, separat från när ett enskilt avtal med den leverantören löper ut.
Certifieringar och försäkring
COI, SOC 2, ISO 27001, ISO 42001, CSA STAR for AI, W-9 och allt annat en leverantör behöver ha registrerat — spårat med utgångsdatum och en automatisk gul-sedan-röd varning när en certifiering närmar sig eller passerar utgång.
Leverantörsincidenter, med 72-timmarsfristen
När en leverantör rapporterar en personuppgiftsincident loggar du den på leverantören, och Granur räknar ner GDPR:s 72 timmar för anmälan till tillsynsmyndigheten. Klockan stannar när ni registrerar beslutet, och klockor som går syns i allas aviseringar.
Onboarding, spårad till driftsättning
En teknisk checklista i fem steg — system- och dataåtkomst tilldelad, integrationer och dataflöden konfigurerade, teamet utbildat, driftsättning bekräftad, signatur från teknisk ägare — påbörjad i samma stund som ett kontrakt undertecknas, så att implementeringen har en ägare och en dokumentation istället för att fastna i någons inkorg.
Avveckling, avbockad
En femstegs checklista — åtkomst återkallad, data returnerad, slutfaktura, kunskapsöverföring, avtal avslutade — så att avveckling av en leverantörsrelation är ett underlag, inte ett minne.
Agentbehörigheter och omattestering
För en leverantör som onboardats som en AI-agent: en löpande dokumentation av vad den faktiskt är auktoriserad att komma åt och göra — dataomfång, datakänslighet, vilka åtgärder den utför autonomt kontra vilka som kräver godkännande, modellversion — granskad med återkommande intervall med en gul-sedan-röd markering när omattestering närmar sig förfall, så att auktorisation bekräftas enligt ett schema istället för att sättas en gång och glömmas bort.
Leverantörshantering är halva bilden. Se dashboarden där varje avtal följs upp, steg för steg
Er leverantörsdata, isolerad och redovisad
Granur är tidigt i sin fas — vi är tydliga med vad som faktiskt är byggt idag i stället för att låna märken vi inte förtjänat.
Organisationsavgränsad flerklientmodell
Varje avtal, användare och händelse är avgränsad till er organisation — ingen åtkomst över organisationsgränser.
Hashade autentiseringsuppgifter, sessionsautentisering
Lösenord hashas och lagras aldrig i klartext; sessioner är signerade och kortlivade.
Fullständig, exporterbar granskningslogg
Varje stegförflyttning, godkännande och inställningsändring loggas automatiskt — synlig på tidslinjen, och exporterbar som CSV eller PDF till en säkerhetsgranskare.
Ni kontrollerar datan
Er leverantörsdata finns i er egen databas — Granur delar den inte mellan organisationer.
Se era egna leverantörer i pipelinen
Välj en plan, ladda upp några avtal, och se utvärderingsscorecardet och hälsospårningen fyllas i.