


Alla leverantörer i ett register: godkännanden, säkerhetsgranskningar, certifikat, dataåtkomst och AI-användning, utifrån underlaget ni har.
Godkänn med underlag. Ligg steget före efteråt.
Granur är en plattform för leverantörs- och AI-riskhantering, utformad för att automatisera utvärdering av tredje parter, uppföljning av regelefterlevnad och avtalshantering.
48%
av dataintrången involverar nu en tredje part
Verizon, 2026 DBIR
96%
av företagen använder redan AI-agenter. Bara 12% styr dem från en central plattform
OutSystems-undersökning
67%
förlitar sig fortfarande på statiska säkerhetsrevisioner
SecurityScorecard
Skydda företaget mot leverantörsrisker ni inte ser
1. AI kommer in i verktyg ni redan kontrollerat
Leverantörer slår på AI-funktioner via versionsnoteringar, långt efter er kontroll, utan nytt avtal eller ny granskning.
Läs mer2. Förtroende blir inaktuellt efter en granskning
Villkor, certifikat och datahantering ändras långt efter granskningen, men kunder och revisorer förväntar sig fortfarande underlag.
Läs mer3. Folk använder redan AI som ingen granskat
Team testar nya AI-verktyg långt innan inköp hinner granska dem.
Läs mer4. Avtal förnyas innan någon har bestämt sig
Uppsägningstider passerar obemärkt, så leverantörer förnyas på gamla villkor och gamla priser, utan att någon kontrollerar om de fortfarande är värda att behålla.
Läs merSe Granur i praktiken
Följ en ny AI-leverantör från att avtalet laddas upp, tills leverantören har gått igenom alla steg, är signerad och får förnyelserna bevakade automatiskt.
Ladda upp ett avtal – AI sköter datainmatningen
Ladda upp en PDF- eller Word-fil så extraherar AI förnyelsedatum, klausuler om automatisk förlängning, uppsägningstider, betalningsvillkor och prisjusteringar. Varje fält kan granskas och redigeras innan det sparas.
Ett arbetsflöde för varje leverantörsrelation
Varje avtal går genom samma routingpipeline, oavsett om det är en förstagångsutvärdering eller en leverantör ni redan litar på — en ny leverantör får en viktad utvärdering och obligatoriska krav längs vägen, och inget flyttas utan att lämna ett spår.
Utvärdera en ny leverantör
En ny leverantör är oprövad — Granur kör den genom ett viktat utvärderingsformulär och obligatoriska efterlevnadskrav innan avtalet når Ekonomi och Juridik, med en dedikerad säkerhetsgranskning för alla teknik- eller dataleverantörer.
Se utvärderingsflödetHantera leverantörerna ni redan har
En godkänd relation behöver inte granskas om från grunden varje gång — den behöver att förnyelsedatum, villkor och hälsa följs upp, i samma pipeline som alla avtal redan går genom.
Se hur relationerna hålls på spårVarje statusändring, godkännande och krav loggas automatiskt — och regler kan flytta ett avtal framåt eller pinga Slack utan att någon behöver komma ihåg det.
Risken — och kostnaden — de flesta verktyg inte visar
Leverantörs- och AI-agentrisk växer snabbare än de flesta granskningsprocesser; leverantörskostnader gömmer sig i ett dussin verktyg som ingen jämfört sida vid sida. Granur visar båda delarna, utan att någon behöver bygga en rapport.
Granskad en gång är inte granskad
Varje regelverk som gäller, och era egna policyer — granskat, omgranskat och sammanställt per leverantör i Trust status.
Vet vad ni spenderar, och hos vem
Portföljvärde, kostnad per leverantör och kategori, och vilka avtal som är värda att omförhandla innan förnyelsefönstret stängs — besvarat utan att hämta avtal ett i taget.
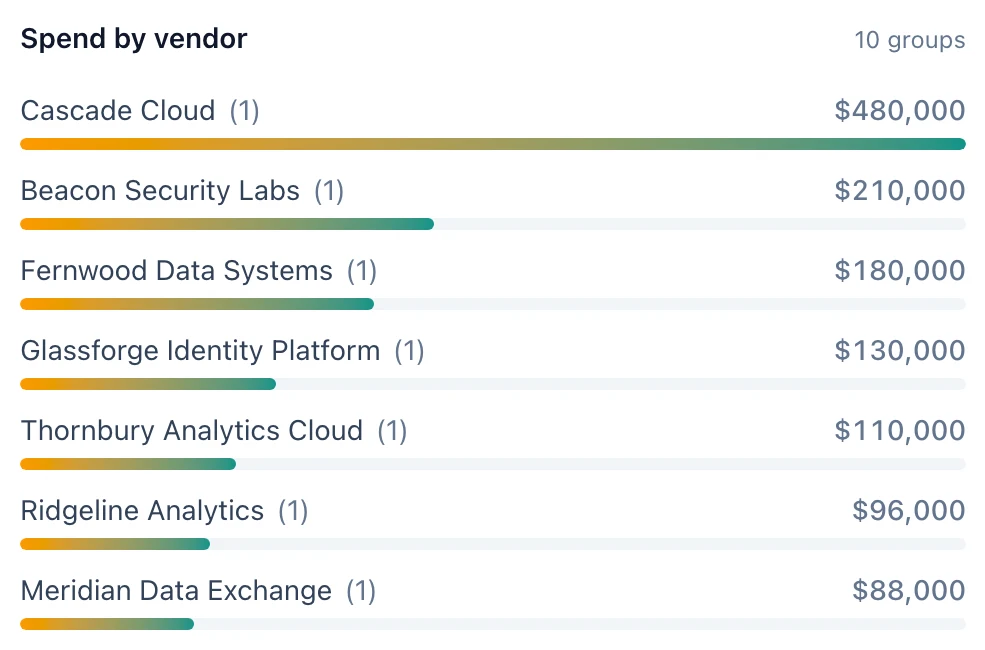
Kostnadskoncentration och förnyelseexponering, aktuell i samma stund ett avtals villkor ändras.
Frågor köpare ställer oss
Raka svar på det säkerhets-, inköps- och juridikteam oftast vill veta först.
Är våra avtalsdata säkra, och var lagras de?
Datan lagras i USA (AWS US East, Ohio) och krypteras vid överföring. Varje organisations data hålls åtskild, åtkomst styrs av roller (ägare, administratör, medlem, läsare), lösenord lagras hashade och alla administrativa ändringar loggas i en granskningslogg. Överföringar från EES skyddas med EU:s standardavtalsklausuler. Se vår integritetspolicy.
Tränar AI:n på våra avtal?
Nej. Granur använder Anthropics Claude för att läsa avtal, och enligt Anthropics kommersiella villkor används era dokument inte för att träna modellerna. Vi använder dem inte heller för att träna AI. Allt AI:n hittar visas för en person som granskar det innan det sparas.
Vilka verktyg kopplar Granur till?
Slack och Microsoft Teams för aviseringar, Jira och ServiceNow för gransknings- och åtgärdsärenden, DocuSign för signering, HubSpot och Salesforce för leverantörsregister, Google-, Outlook- och Apple-kalendrar för deadlines, signerade webhooks till egna system (även Zapier, Make och Power Automate) och ett skrivskyddat API. Leverantörer kan också ladda upp egna certifikat och besvara ett AI-frågeformulär via en säker länk, utan konto.
Hur lång tid tar uppstarten? Kan vi ta med vår befintliga lista?
De flesta team routar riktiga avtal inom en dag. Importera er befintliga lista som CSV och koppla kolumnerna med några klick, ladda sedan upp avtal och låt AI:n plocka ut villkor, datum och åtaganden i stället för att skriva in dem igen.
Vilka regelverk och ramverk omfattas?
Leverantörsutvärderingar kan kontrolleras mot fler än 20 ramverk, bland annat GDPR, EU:s AI-förordning, NIS2, DORA, ISO 27001, ISO 42001 och SOC 2. Granur hjälper er att samla in och följa upp underlagen; det är inte juridisk rådgivning eller en certifiering.
Är Granur bara för stora företag?
Nej. Planerna börjar med ett team som flyttar avtalsuppföljningen från kalkylblad och växer med er, prissatta efter antal inkluderade användare. Se priser.
Byggt för team som ditt
Granur är byggt för växande företag, ungefär 50 till 1 000 anställda, där alla köper programvara och leverantörsrisk är någons sidoprojekt.
SaaS- och teknikföretag
Svarar på säkerhetsfrågeformulär från kunder och tar in AI-verktyg snabbare än de hinner granska dem.
Fintech och finans
Behöver ett revisionsspår för varje leverantör som en tillsynsmyndighet kan fråga om.
Hälsoteknik
Hanterar känsliga uppgifter, där en leverantörsgranskning inte kan hoppas över.
Verksamheter som omfattas av NIS2 och AI-förordningen
Möter krav från NIS2, GDPR och EU:s AI-förordning i leverantörskedjan.
Ligger leverantörsgranskningarna i kalkylblad, inkorgar och Slack-trådar ger Granur alla team samma bild, från första förfrågan till förnyelsen.
Ta med er befintliga lista och se den routad på minuter
Importera er befintliga avtalslista, så placerar Granur den direkt i pipelinen — ingen manuell ominmatning krävs.