En plattform, två uppgifter: hantera leverantören, följ avtalet
Granur skiljer på två saker som ofta blandas ihop: att avgöra om en teknikleverantör är värd att introducera och hålla dem ni redan har på rätt spår, och att flytta det faktiska avtalet genom registrering, granskning, förhandling och signering. Båda delarna finns på samma tavla, kopplade till samma leverantörspost — välj var ni vill börja.
Det ett kalkylblad och en inkorg inte kan ge er
Överblick och kontroll
En dashboard visar varje leverantör och varje avtal i det steg det faktiskt befinner sig i, just nu — inte en status någon uppdaterar när de kommer ihåg det, och ingen skattjakt i en inkorg efter att personen som drev affären har bytt team.
Undvik kostsamt läckage
Automatiska förnyelseaviseringar, varningar om utgående certifieringar och deadlines för åtaganden fångar det en delad kalender eller någons minne till slut missar — en enda missad automatisk förnyelse eller utgången certifiering kan kosta mer än ett helt års abonnemang.
Tid tillbaka till teamet
AI-assisterad registrering ensam ersätter manuell inmatning av 20-plus fält från ett juridiskt dokument med att granska och rätta ett första utkast — och det är innan automatiseringsregler, påminnelser och e-signering tar bort resten av den manuella uppföljningen.
Leverantörskvalitet och prestation
En viktad, evidensbaserad utvärdering håller en ny leverantör ärlig innan ni binder er, och löpande KPI-scorecard för hälsa fångar underprestation med ett faktiskt underlag — i stället för en magkänsla ingen skrev ner.
Snabbare tid till värde för strategiska leverantörer
Snabbare routing och färre avtal som fastnar innebär att en ny dataplattform, molntjänst eller ad-tech-partner tar sig genom utvärdering och i produktion snabbare — i stället för att ligga i en granskningskö medan möjligheten den skulle fånga blir inaktuell.
Varje funktion, byggd för att spara tid och minska risk
Registrering och AI-extraktion
Ladda upp ett avtal (PDF, DOCX eller text) så hämtar Claude ut de strukturerade fälten — leverantör, datum, ekonomiska villkor, affärssyfte — plus varningsflaggor som klausuler om automatisk förnyelse, uppsägningsfönster och prishöjningar, in i ett redigerbart granskningsformulär innan något sparas. Det här är den enskilt största tidsbesparingen i hela appen: i stället för att någon manuellt matar in 20+ fält från ett juridiskt dokument granskar och rättar de ett AI-genererat första utkast. Det är också säkrare på ett specifikt sätt — varningsfälten (automatisk förnyelse, ej begränsade villkor) lyfter fram riskspråk en upptagen granskare annars kunde ha skummat förbi.
Routingpipeline
Varje avtal rör sig genom en helt anpassningsbar stegpipeline med parallella granskningsspår (Engineering, affärsägare, ekonomi, juridik, säkerhet) och en fasindelad checklista, allt redigerbart per organisation i stället för hårdkodat. "Låsta" steg kräver godkännande från ägare eller admin för att gå vidare. Det här ersätter kalkylblad-plus-mejltråd-sättet de flesta organisationer faktiskt följer upp avtalsgranskning på — det sparar tid eftersom alla alltid vet exakt vilket steg och vilken granskare ett avtal väntar på, och det är säkrare eftersom godkännandekraven upprätthålls på serversidan, inte bara en kryssruta någon kan hoppa över.
Leverantörsutvärdering (nya leverantörer)
En viktad, evidensbaserad rubrik (strategisk passform, säkerhet och efterlevnad, kommersiellt och TCO, med mera, var och en poängsatt 0 till 5 mot verkliga bevistyper som "PoC validerad" eller "referenskund") plus obligatoriska godkänt/underkänt-krav (SSO, SOC 2, datalokalisering) som inte går att poängsätta runt. Det här gör "vi tycker den här leverantören verkar okej" till ett dokumenterat, försvarbart beslut — tidsbesparingen syns vid förnyelse eller revision, när ni har ett faktiskt underlag i stället för institutionellt minne; säkerheten kommer från krav som inte kan överstyras av en bra viktad poäng någon annanstans.
Leverantörshälsa och relationshantering
Periodiska KPI-scorecard (kvalitet, leverans, kostnad, service, innovation, kommunikation) med ett automatiskt föreslaget hälsobetyg, en checklista för avveckling, spårning av certifierings- och försäkringsutgångar med gula/röda märken, och en karta för kostnad-mot-risk-segmentering som lyfter fram vilka leverantörer som faktiskt förtjänar uppmärksamhet i stället för att granska alla leverantörer lika. Det här är där löpande leverantörshantering sparar tid — i stället för leverantörsuppslag en och en lyfter segmenteringskartan och scorecard-listan fram avvikelserna automatiskt.
Risk och efterlevnad
En regelbaserad riskpoäng körs automatiskt på varje avtal (ny leverantör, personuppgifter, saknad VRA, högt värde, med mera), och en AI-granskning på begäran läser den faktiska avtalstexten efter riskfyllt klausulspråk med utdrag och allvarlighetsgrad. Efterlevnadsfält (VRA, integritetsgranskning, använder-AI-flagga) är organisationskonfigurerbara i etikett och ordning. Varje ändring i hela appen skrivs till en granskningslogg, exporterbar som CSV eller PDF för en säkerhetsgranskare. Det här är kärnsvaret på "varför är det säkrare": inget ändras i systemet utan en tidsstämplad, tillskriven post, och riskfyllt avtalsspråk flaggas även när ingen tänkte leta efter det.
Ekonomi och kostnadsanalys
Ekonomiska data per avtal (värde, årligt värde, valuta) rullas upp i portföljomfattande kostnadsanalys: totaler, uppdelning per leverantör, typ och steg, förnyelser med risk under de kommande 90 dagarna, och de högsta avtalen efter värde. Sparar den återkommande frågan "vad spenderar vi egentligen med leverantör X" som annars innebär att hämta avtal ett i taget.
Förnyelser, påminnelser och kalender
Automatisk uppmärksammande av förnyelser sorterat efter brådska, personliga e-post- och push-påminnelser med konfigurerbar ledtid, och en personlig kalenderfeed (.ics) för varje deadline och öppet åtagande. Det här är ett direkt svar på det klassiska CLM-misslyckandet — en förnyelse eller automatisk förnyelseklausul som tyst passerar för att ingen följde upp den i en kalender.
Signaturer och dokumentversioner
Token-baserade e-signeringsförfrågningar (ingen inloggning krävs för externa undertecknare), automatisk påminnelsecykel, automatisk övergång till "undertecknat" när alla har signerat, plus fullständig versionshistorik för dokument med ord-för-ord-diff mellan versioner. Sparar fram-och-tillbaka om "vilken version gäller" och tar bort ett manuellt steg — att någon markerar ett avtal som undertecknat — från processen.
Spårning av åtaganden
Åtaganden och leveranser efter signering spåras med ägare, deadline och status, både per avtal och portföljomfattande, med markering av försenade. Det här är delen som fångar det de flesta CLM-verktyg helt missar: de faktiska löftena inuti ett undertecknat avtal, inte bara att avtalet finns.
Automatisering, webhooks och integrationer
En regelmotor (utlösare vid steginträde eller slutförd checklista, Slack-avisering eller automatisk övergång som åtgärder) plus utgående webhooks (HMAC-signerade) och ett publikt läs-API för externa system. Det här är där plattformen slutar vara något folk måste komma ihåg att kolla och börjar skicka information utåt — Slack får en avisering, andra system meddelas, utan att någon öppnar Granur först.
Samarbete
Ett aktivitetsflöde som kombinerar systemhändelser och inlägg, @omnämnande-aviseringar, kommentarer på både inlägg och enskilda avtal, och en aviseringsklocka rankad efter allvarlighetsgrad. Det här håller kontexten — varför fastnade den här affären, vem flaggade den här risken — inuti själva posten i stället för utspritt över mejltrådar som till slut går förlorade.
Analys
Cykeltid (liggtid per steg, flaskhalsdetektering), en fullständig tidslinje för varje viktigt datum och stegändring, och portföljsökning i naturligt språk — "fråga era avtal". Det här besvarar processfrågor — var saker faktiskt fastnar — som annars är nästan omöjliga att rekonstruera i efterhand.
Administration och anpassning
En visuell stegbyggare, redigering av checklistemallar, konfigurerbara efterlevnadsfält, avtalsmallar, ett återanvändbart klausulbibliotek, full team- och rollhantering, och Stripe-baserad fakturering med kvothantering. Det här är vad som gör att hela systemet passar en specifik organisations faktiska process i stället för att tvinga ett generiskt arbetsflöde på alla.
Se Granur i praktiken
Inget säljsamtal krävs — det här är riktiga skärmar från den faktiska produkten.
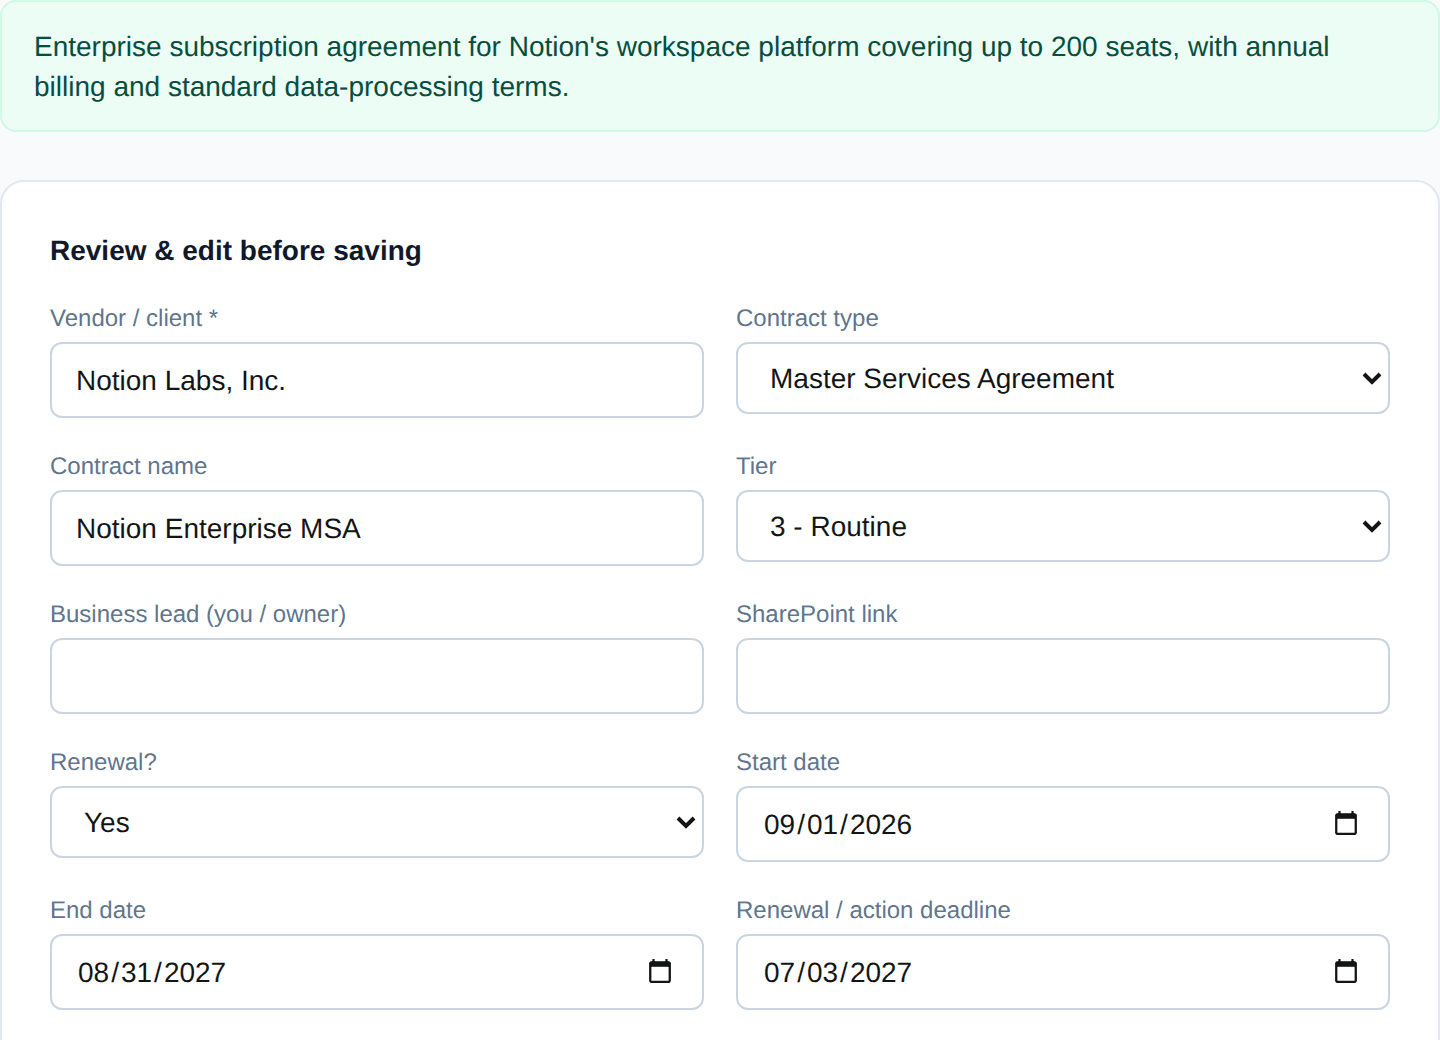
Släpp in ett avtal så läser Granur det — leverantör, datum, betalningsvillkor, ekonomiska villkor — direkt in i ett redigerbart formulär ni granskar innan det sparas.
Två ingångar till samma pipeline
Leverantörshantering
Varje leverantör i en katalog — en viktad utvärdering och obligatoriska krav för en förstagångsleverantör, scorecard för hälsa, åtaganden, certifieringar och portföljsegmentering efter kostnad och risk för dem ni redan har.
CLM och avtalsuppföljning
En dashboard för varje avtal, steg för steg — åtta steg, fem parallella granskningsspår och tre efterlevnadskrav, plus förhandling, e-signering, förnyelser och kostnadsspårning, kopplat tillbaka till leverantören det tillhör.
Se det på era egna leverantörer och avtal
Välj en plan, ladda upp några avtal, och se utvärdering, routing och förnyelsespårning fyllas i tillsammans.