

Här är det vi helst vill visa dig i Granur i november. Allt har samma mål: färre kalkylark och mejltrådar, och beslut där underlaget redan finns på plats.
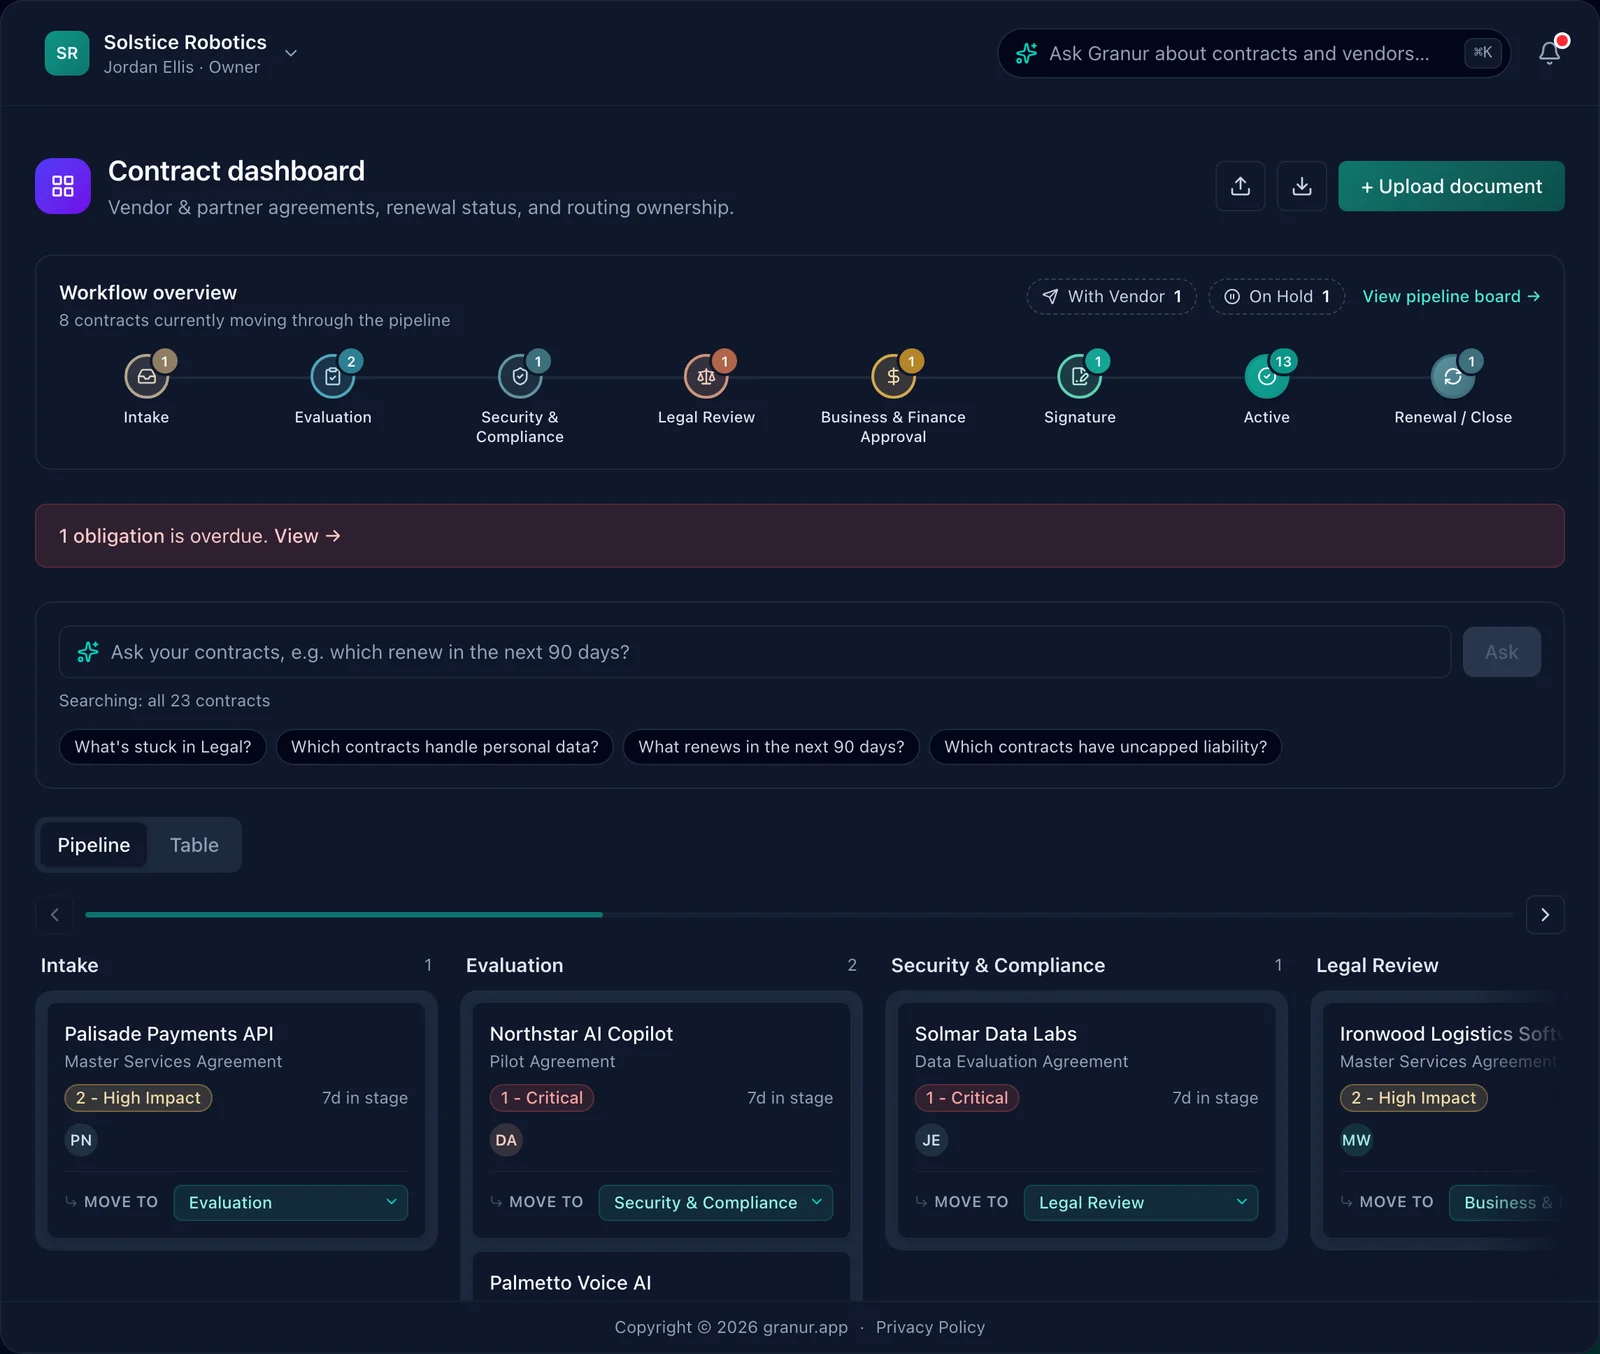
Alla skärmbilder nedan kommer från själva produkten, med vårt demoföretag Solstice Robotics och påhittade leverantörer och avtal. Granur är på engelska, så knappar och menyer står på engelska i bilderna och i texten.
Ask Granur: frågor om avtal och leverantörer
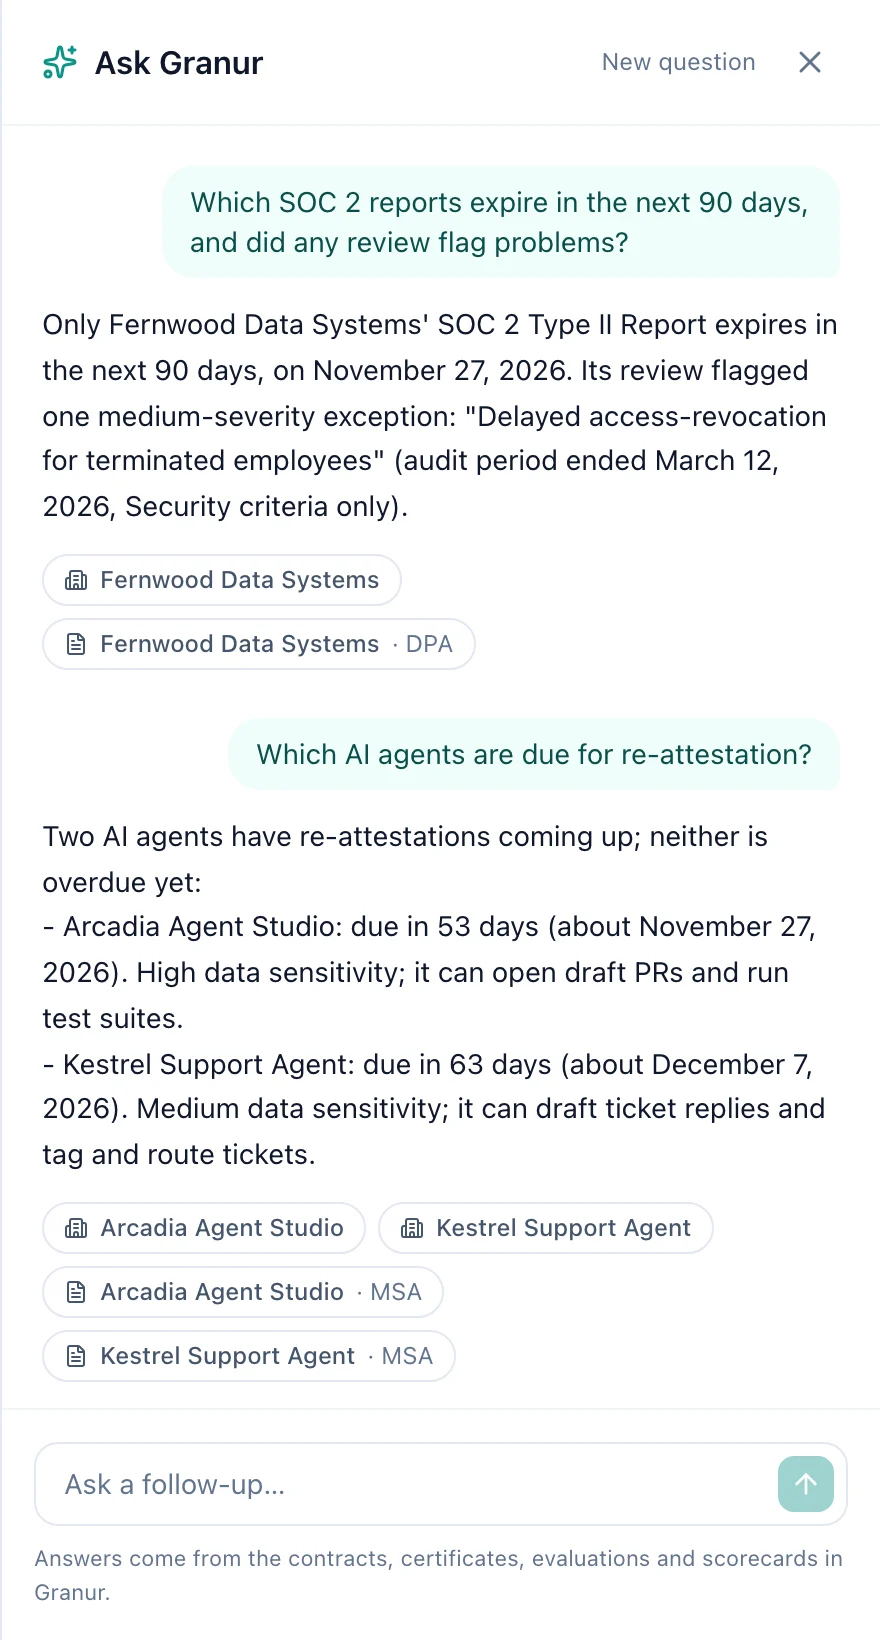
Ask Granur finns i toppfältet på alla sidor (eller tryck ⌘K, Ctrl+K i Windows). Fråga med vanliga ord, så svarar den utifrån allt som finns i Granur: avtal, certifikat, SOC 2-granskningar, utvärderingar, scorecards för hälsa och AI-agenters behörigheter. Varje svar länkar till leverantörerna och avtalen det nämner, och du kan ställa följdfrågor i samma samtal.
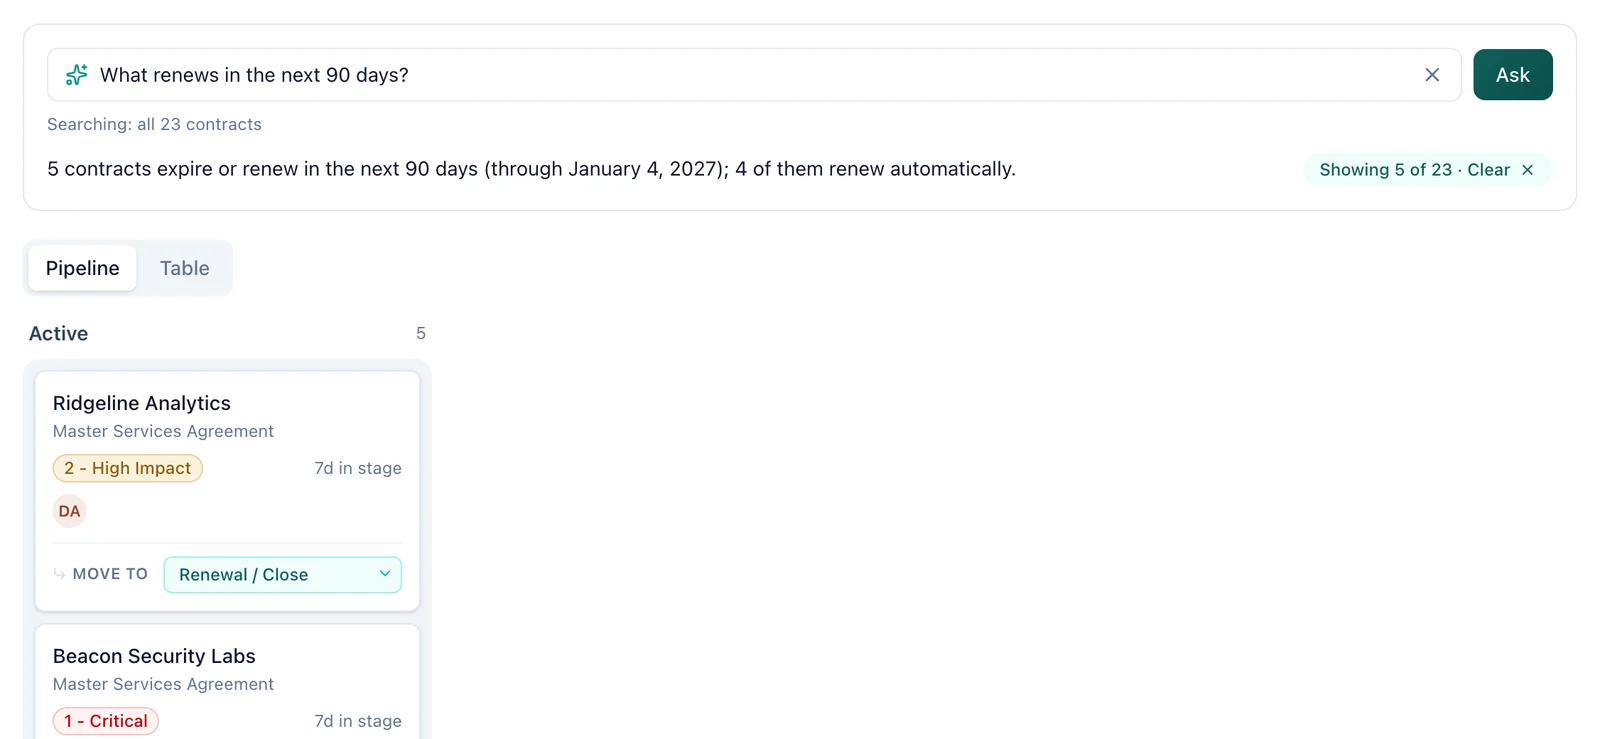
På dashboarden arbetar fältet Ask your contracts med avtalen du har framför dig. Ställ en fråga, så smalnas Pipeline och Table av till de avtal som passar, med ett kort svar överst. Fältet tar hänsyn till filtren du redan har satt i tabellen, och ett klick rensar det.
Svaren bygger bara på era egna uppgifter i Granur. Om något saknas säger Ask Granur det i stället för att gissa.
AI som läser avtalet och berättar vad som är fel
Ladda upp ett avtal, så hämtar AI ut de viktigaste villkoren, förnyelsedatumen och åtagandena, och du kontrollerar dem innan något sparas. Sedan läser Run risk review hela texten och letar efter klausulerna som ställer till problem senare: obegränsat ansvar, ensidig skadeslöshet, tyst automatisk förnyelse och saknad uppsägningsrätt.
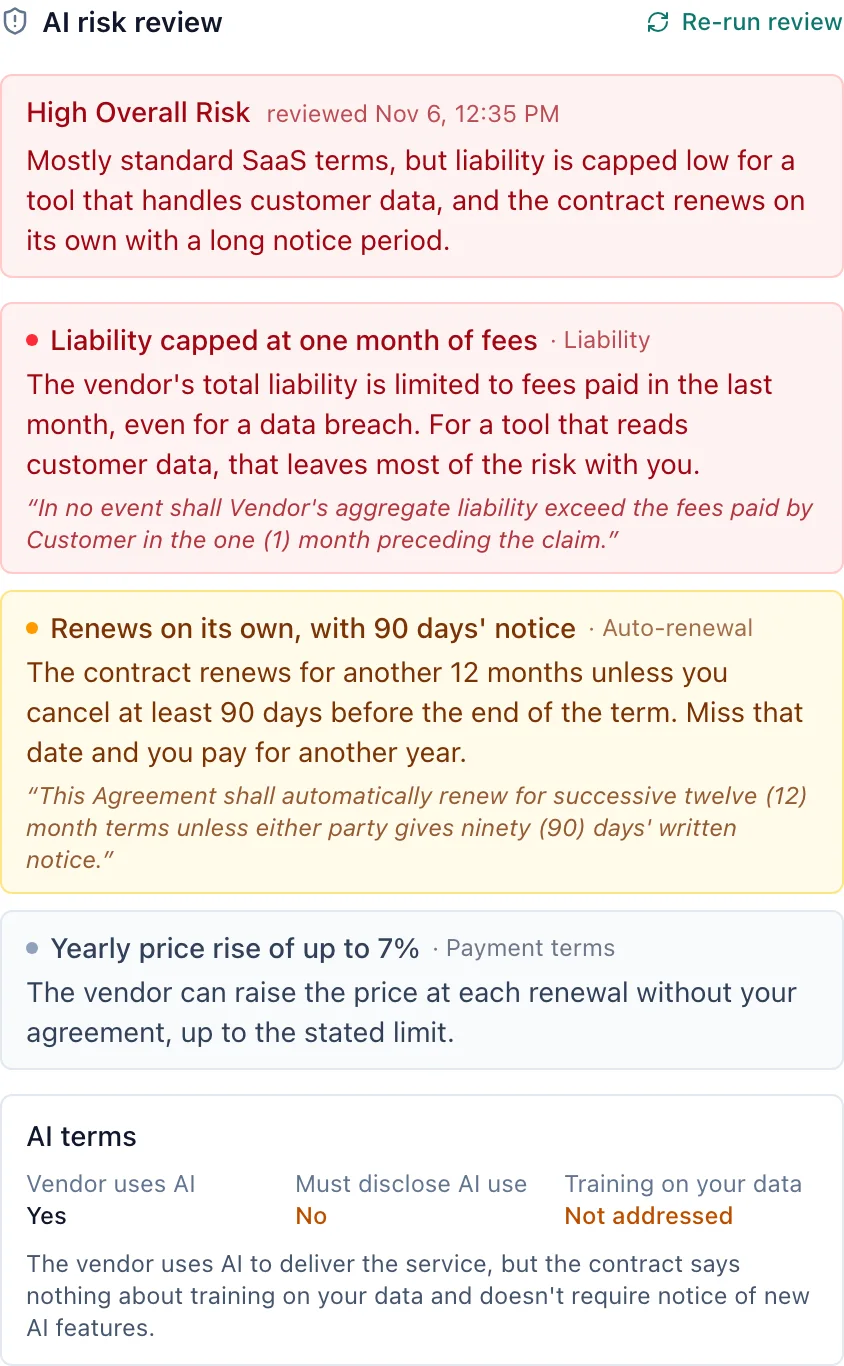
Varje flagga har en allvarlighetsgrad, en förklaring på vanlig svenska och själva klausulen, så att juristerna kan gå direkt till det viktiga. Granskningen läser också avtalets AI-villkor: om leverantören använder AI, om den måste berätta det och om den får träna på era data.
AI-användning på varje leverantör
Leverantörer slår på AI långt efter att du godkände dem. Därför har varje leverantör i Granur en AI-post: vad AI:n gör, om den får lära sig av era data, om avtalet kräver att AI-användning redovisas, hur mycket AI:n bestämmer själv och vilka data den når. Utifrån det får varje leverantör en AI-risknivå.
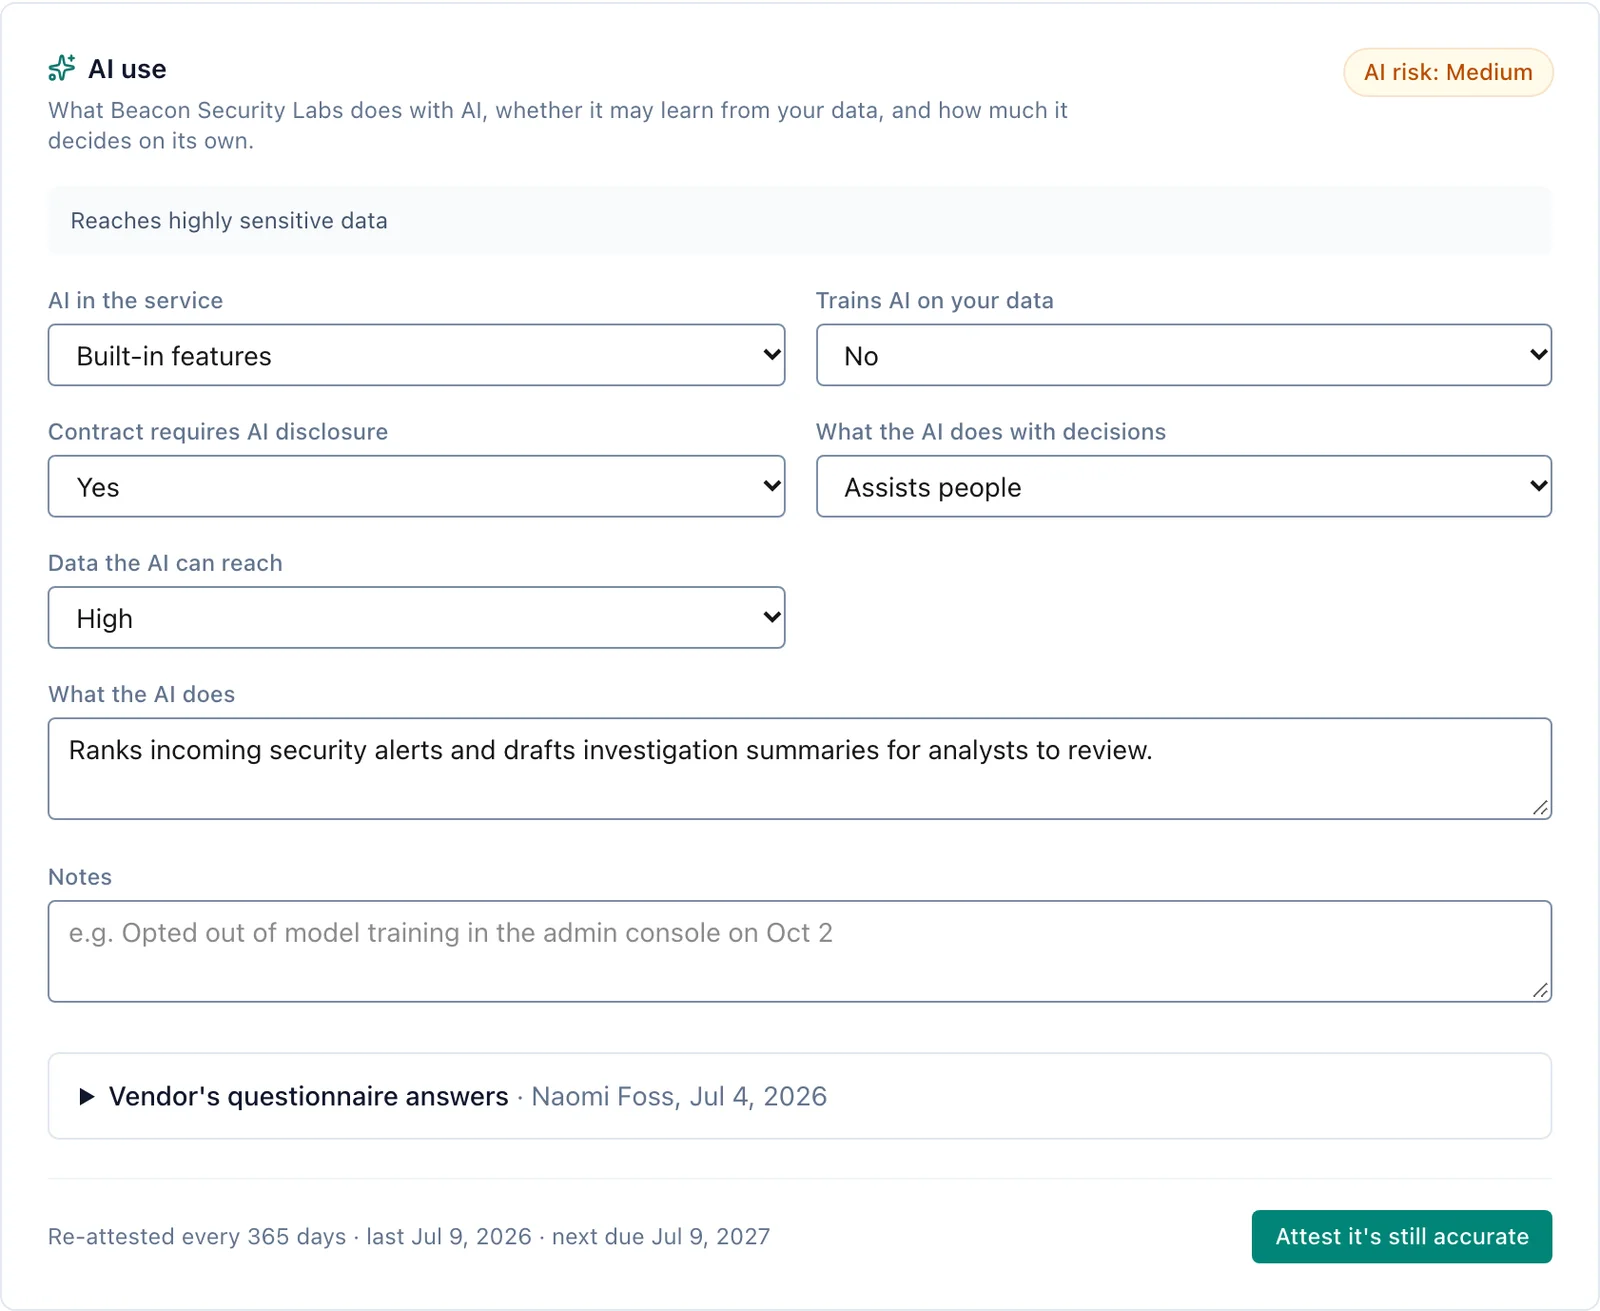
Leverantörer kan själva svara på ett AI-frågeformulär via en säker länk, utan konto. En årlig ny bekräftelse ser till att någon tittar igen, och klausulbiblioteket har färdiga AI-klausuler om redovisning, träning på era data, incidentanmälan och mänsklig tillsyn, som en utgångspunkt för era jurister. AI-agenter får en egen post över vad de har behörighet till, med ett eget bekräftelsedatum.
Upptäck skugg-AI och se det som spelar roll
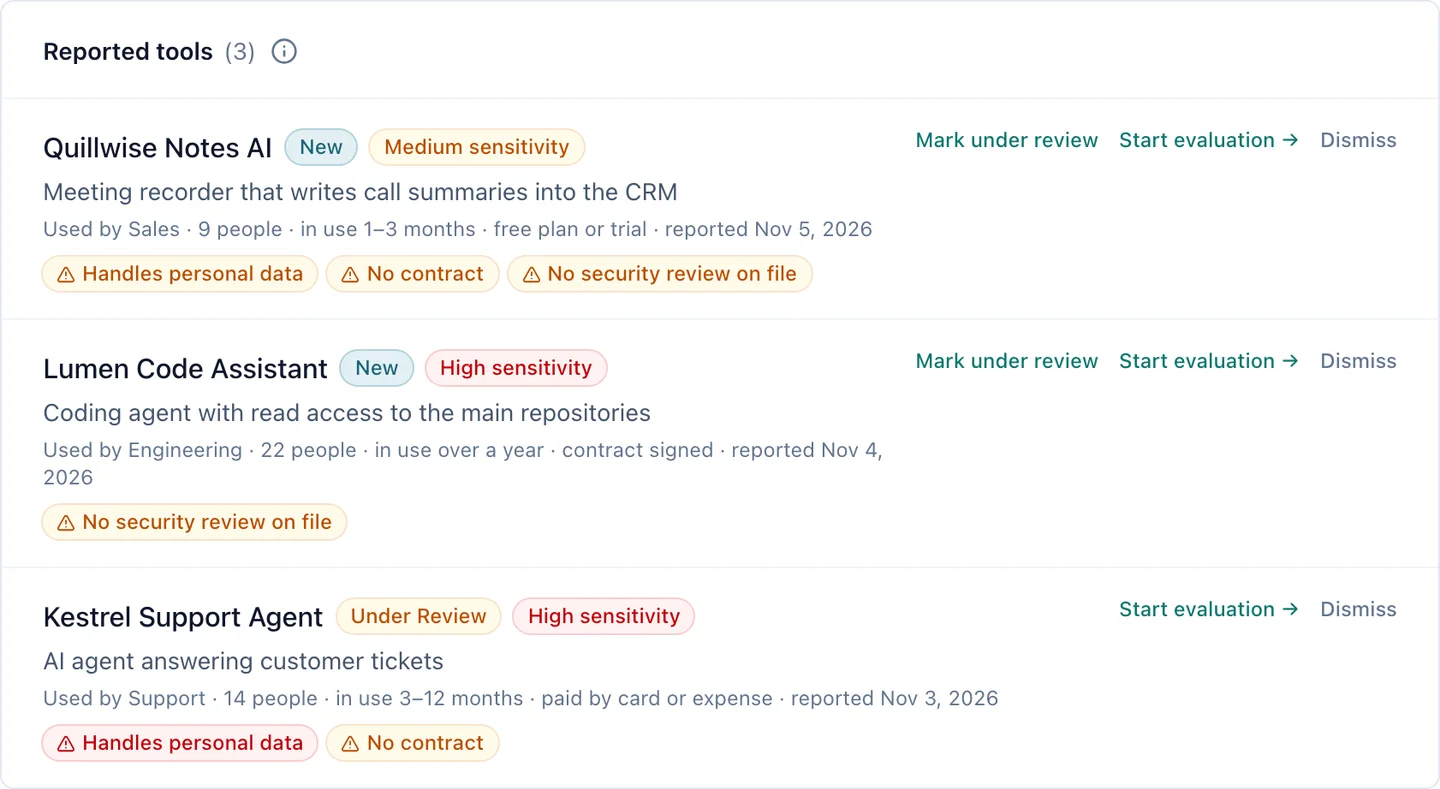
Alla i teamet kan rapportera ett AI-verktyg som redan används, även användare med bara läsbehörighet. Rapporten frågar hur länge verktyget har använts, om det finns ett avtal och om det behandlar personuppgifter. Granur flaggar riskerna åt dig: handles personal data, no contract och no security review on file. När du klickar på Start evaluation får ägare och administratörer besked (via mejl, och i Slack eller Teams om det är anslutet), och intagsformuläret öppnas redan ifyllt.
Trust status: var varje leverantör står
Sidan Trust status i sidomenyn visar alla leverantörer på en sida: godkännandestatus, plus ett trafikljus för säkerhetsgranskning, era egna policyer, ramverk, certifikat och, för AI-agenter, dataåtkomst. Varje ljus räknas fram ur det som finns registrerat, så inget blir grönt utan underlag, och varje ljus förklarar varför med några få ord. Filtrera fram det som behöver åtgärdas, eller ladda ner hela registret som CSV inför en revision.
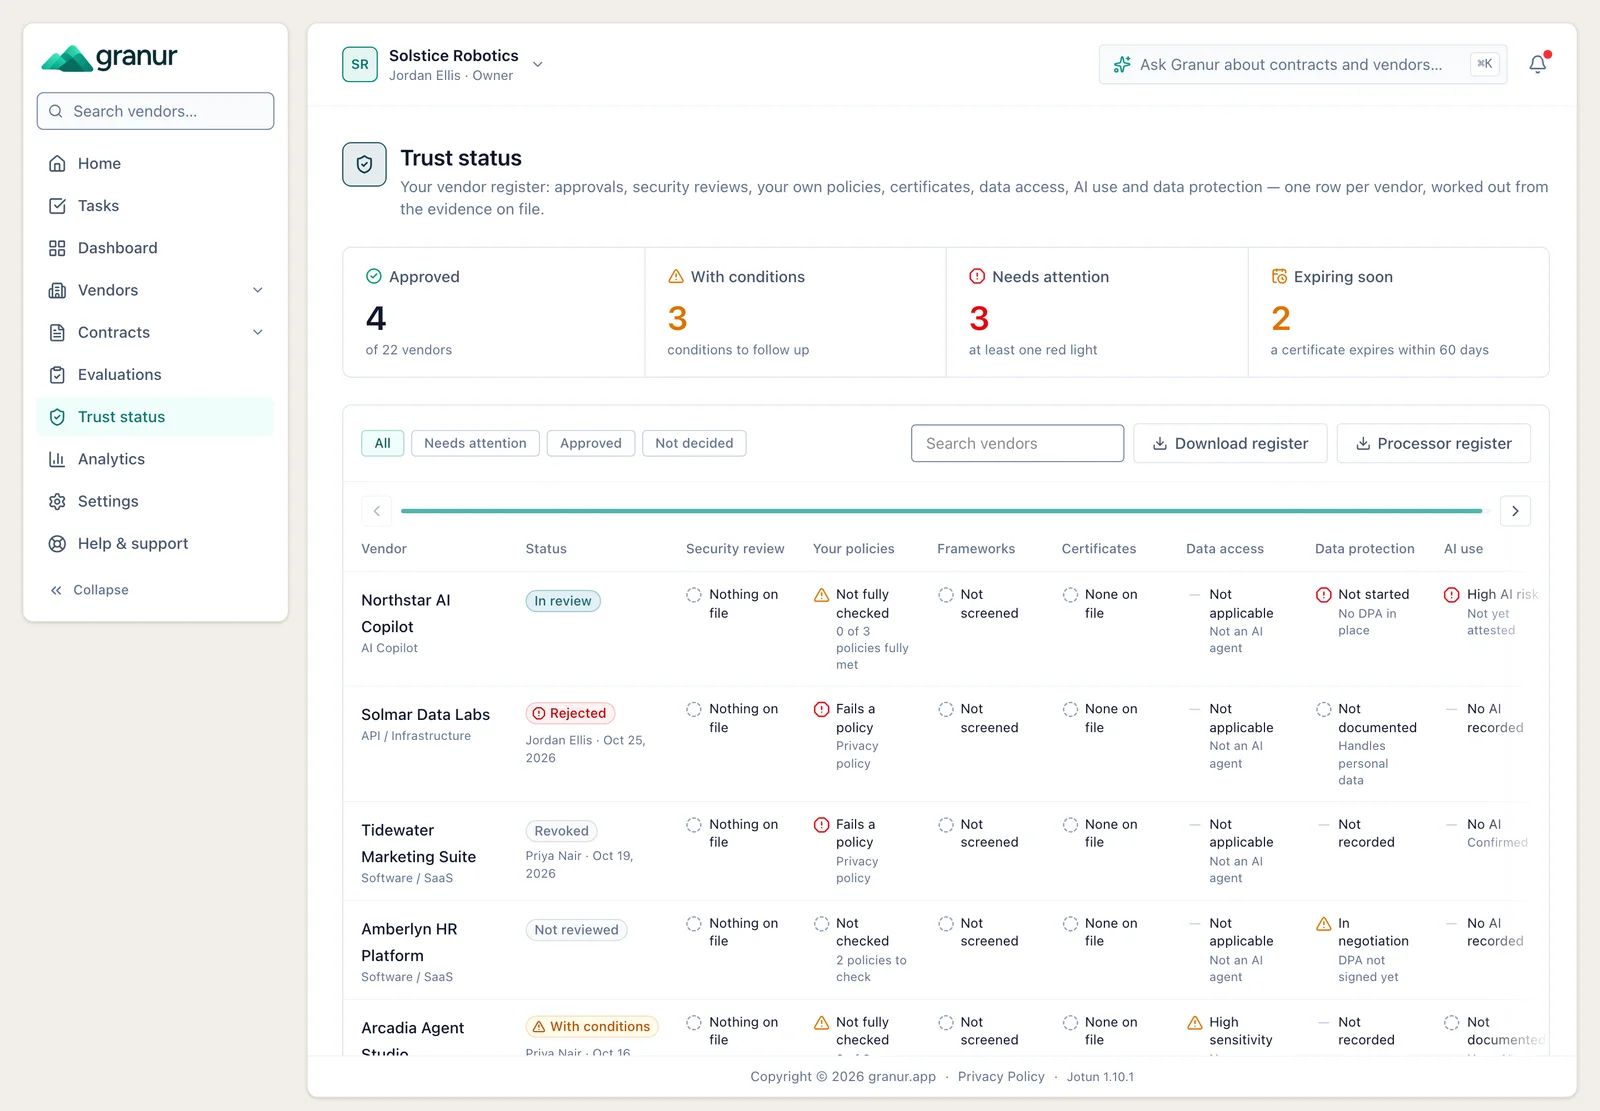
Två saker ligger bakom. Ägare och administratörer kan formellt godkänna en leverantör, godkänna med villkor, avvisa eller återkalla ett godkännande, och Granur sparar historiken över vem som beslutade vad och när. Och under Settings → Policies kan du lägga in företagets egna policyer (dataskydd, AI, informationssäkerhet) som enkla krav och sedan kontrollera varje leverantör mot dem som gäller.
Leverantörerna laddar upp sina egna dokument
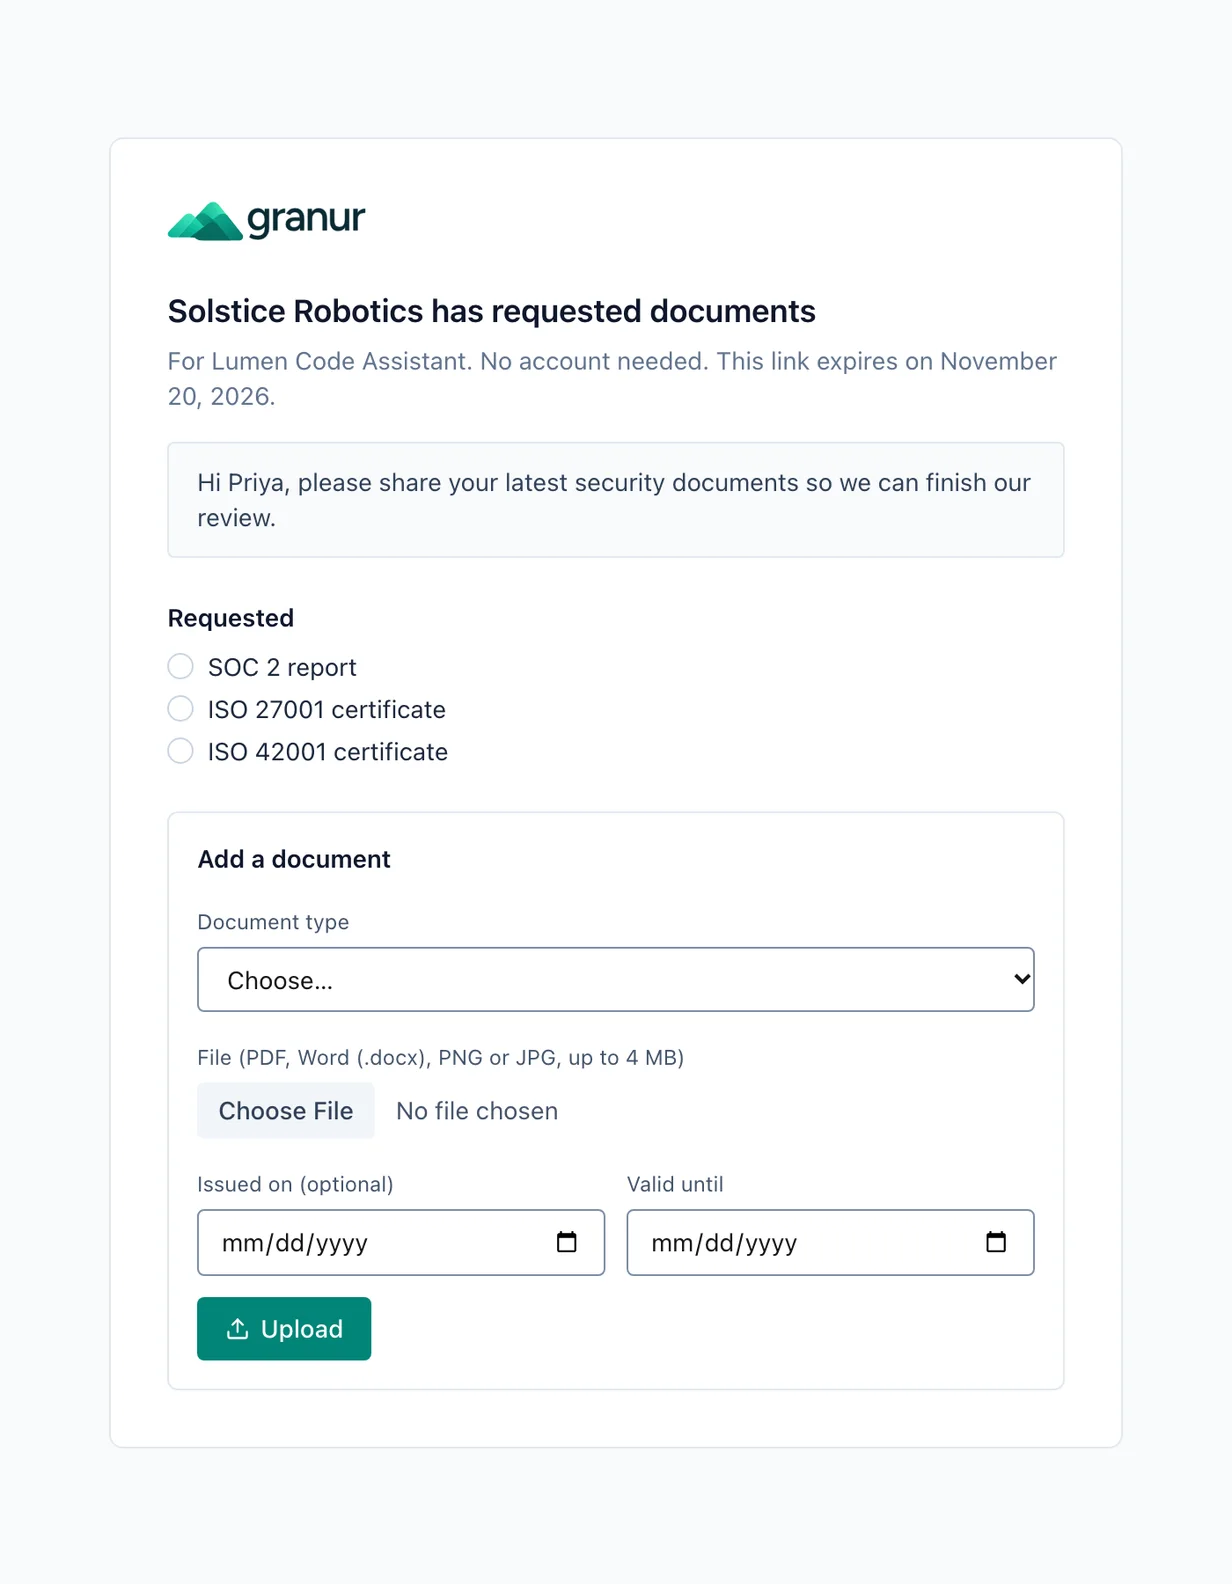
Slut på att jaga certifikat via mejl. Skicka en säker länk till leverantören, så laddar de upp SOC 2-rapport, ISO-certifikat och andra dokument direkt i Granur. De behöver inget konto, och länken slutar gälla efter en bestämd tid. Utgångsdatum följs upp, så du får en påminnelse innan ett certifikat löper ut.
SOC 2-rapporter, lästa åt dig
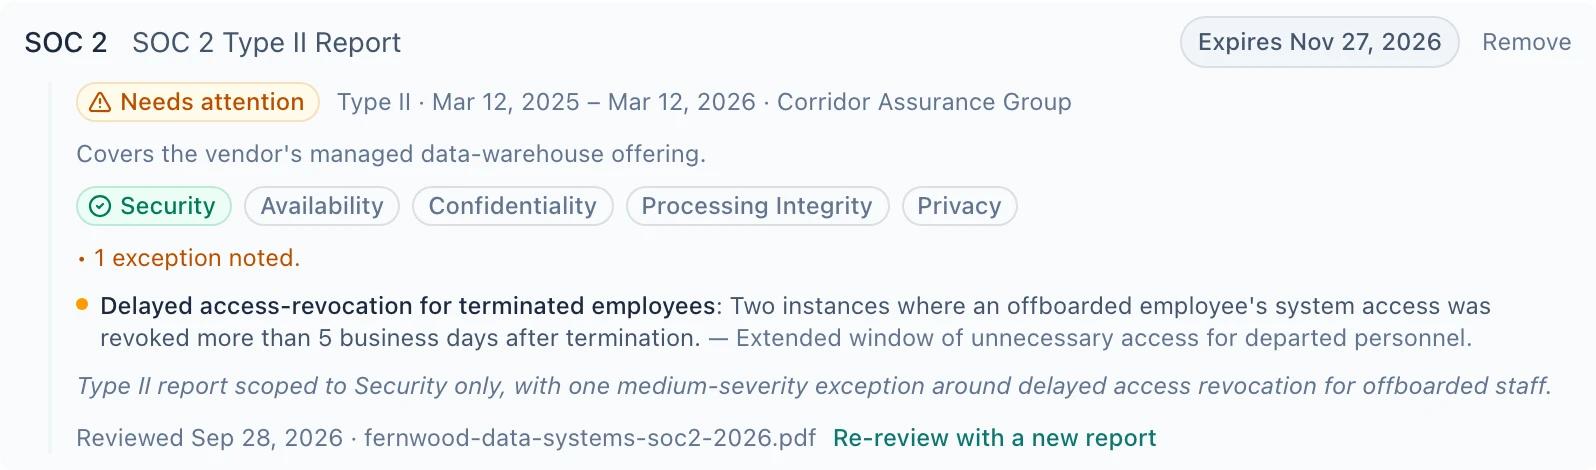
Ladda upp en SOC 2-rapport, så hämtar AI ut fakta: rapporttyp, granskningsperiod, revisor, vilka Trust Services Criteria som täcks och eventuella avvikelser. Granur kontrollerar dem sedan mot kraven du ställer in en gång för organisationen (lägsta rapporttyp, högsta ålder på rapporten och obligatoriska kriterier), så varje flagga har en motivering. Läs mer i vår guide om hur du granskar en SOC 2-rapport.
Beslut om förnyelse, från start till mål
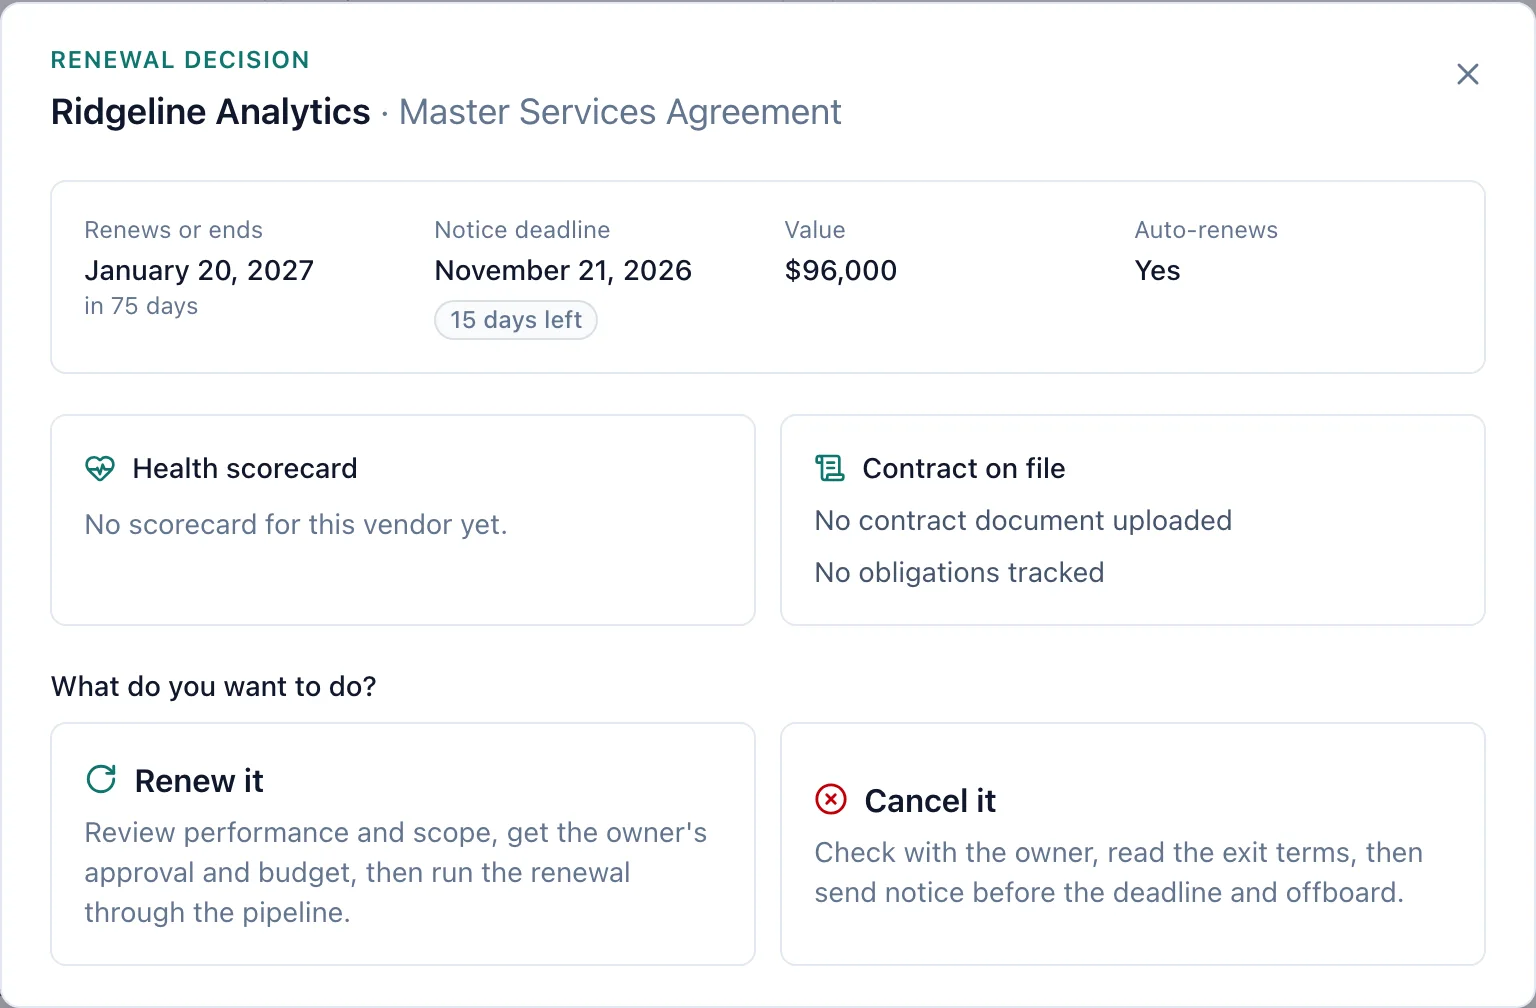
Varje avtal på sidan Renewals har en Decide-knapp. Den visar förnyelsen samlat: förnyelsedatum, sista dag för uppsägning och hur många dagar som är kvar, värde, om avtalet förnyas automatiskt, leverantörens scorecard för hälsa och öppna åtaganden. Sedan väljer du: förnya eller säga upp.
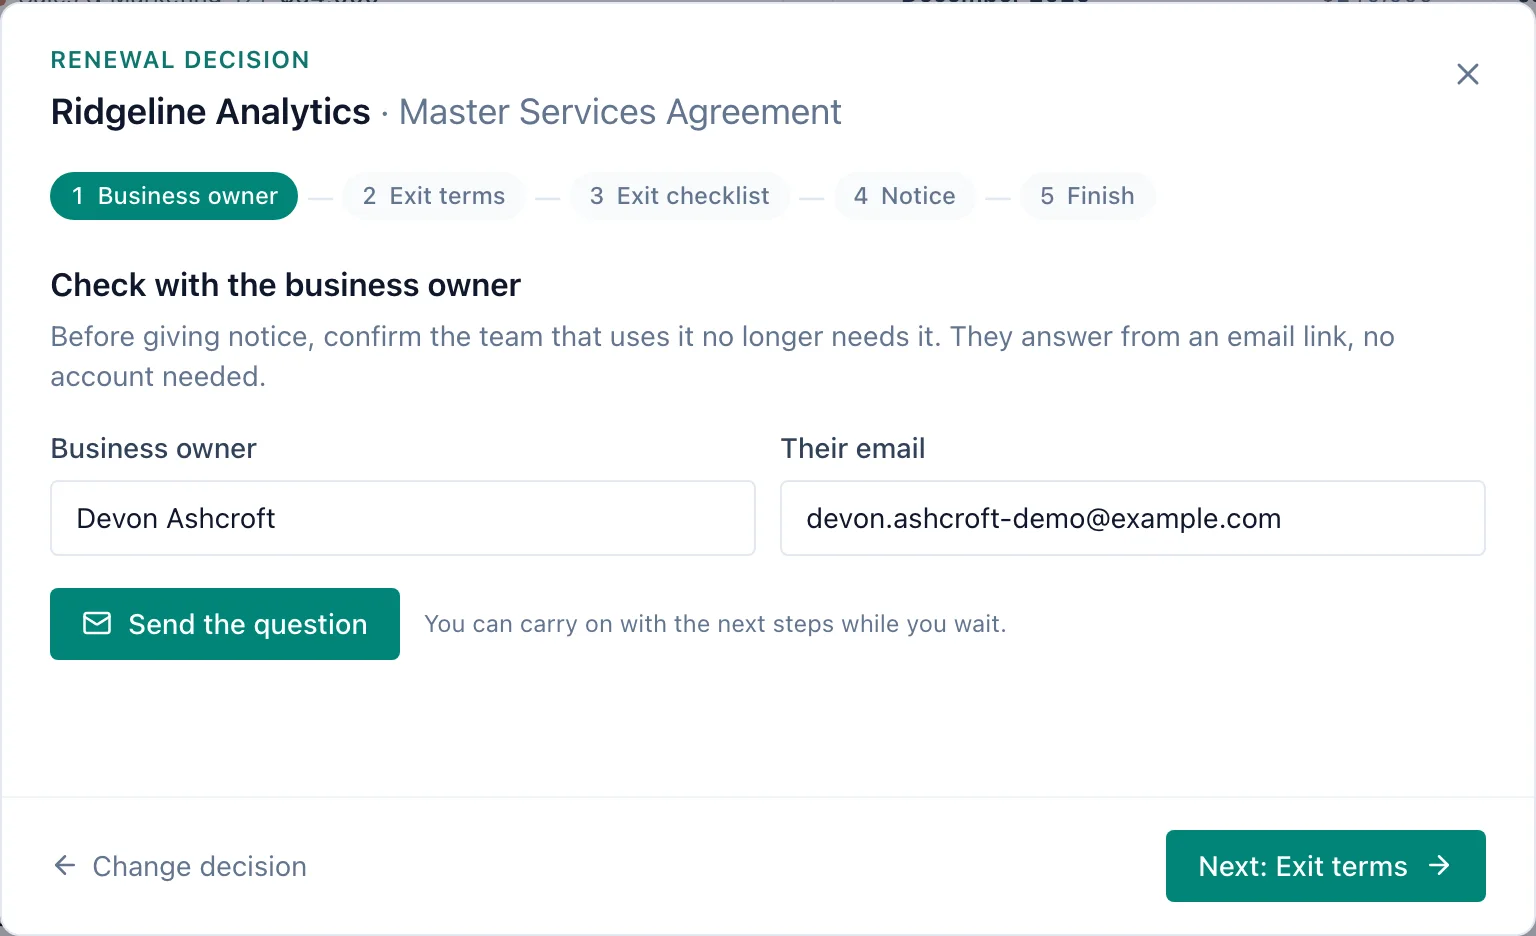
Cancel it tar dig genom fem steg. Först mejlar Granur en enda fråga till verksamhetsägaren: behöver teamet fortfarande det här? Svaret ges via en länk, utan konto. Sedan läser AI avtalets villkor för att avsluta, en checklista täcker dataexport, borttagning av behörigheter och fakturering, och uppsägningen skrivs utifrån avtalets egna villkor. Renew it kontrollerar leverans och omfattning, hämtar verksamhetsägarens godkännande och bekräftad budget och startar sedan förnyelsen i pipelinen.
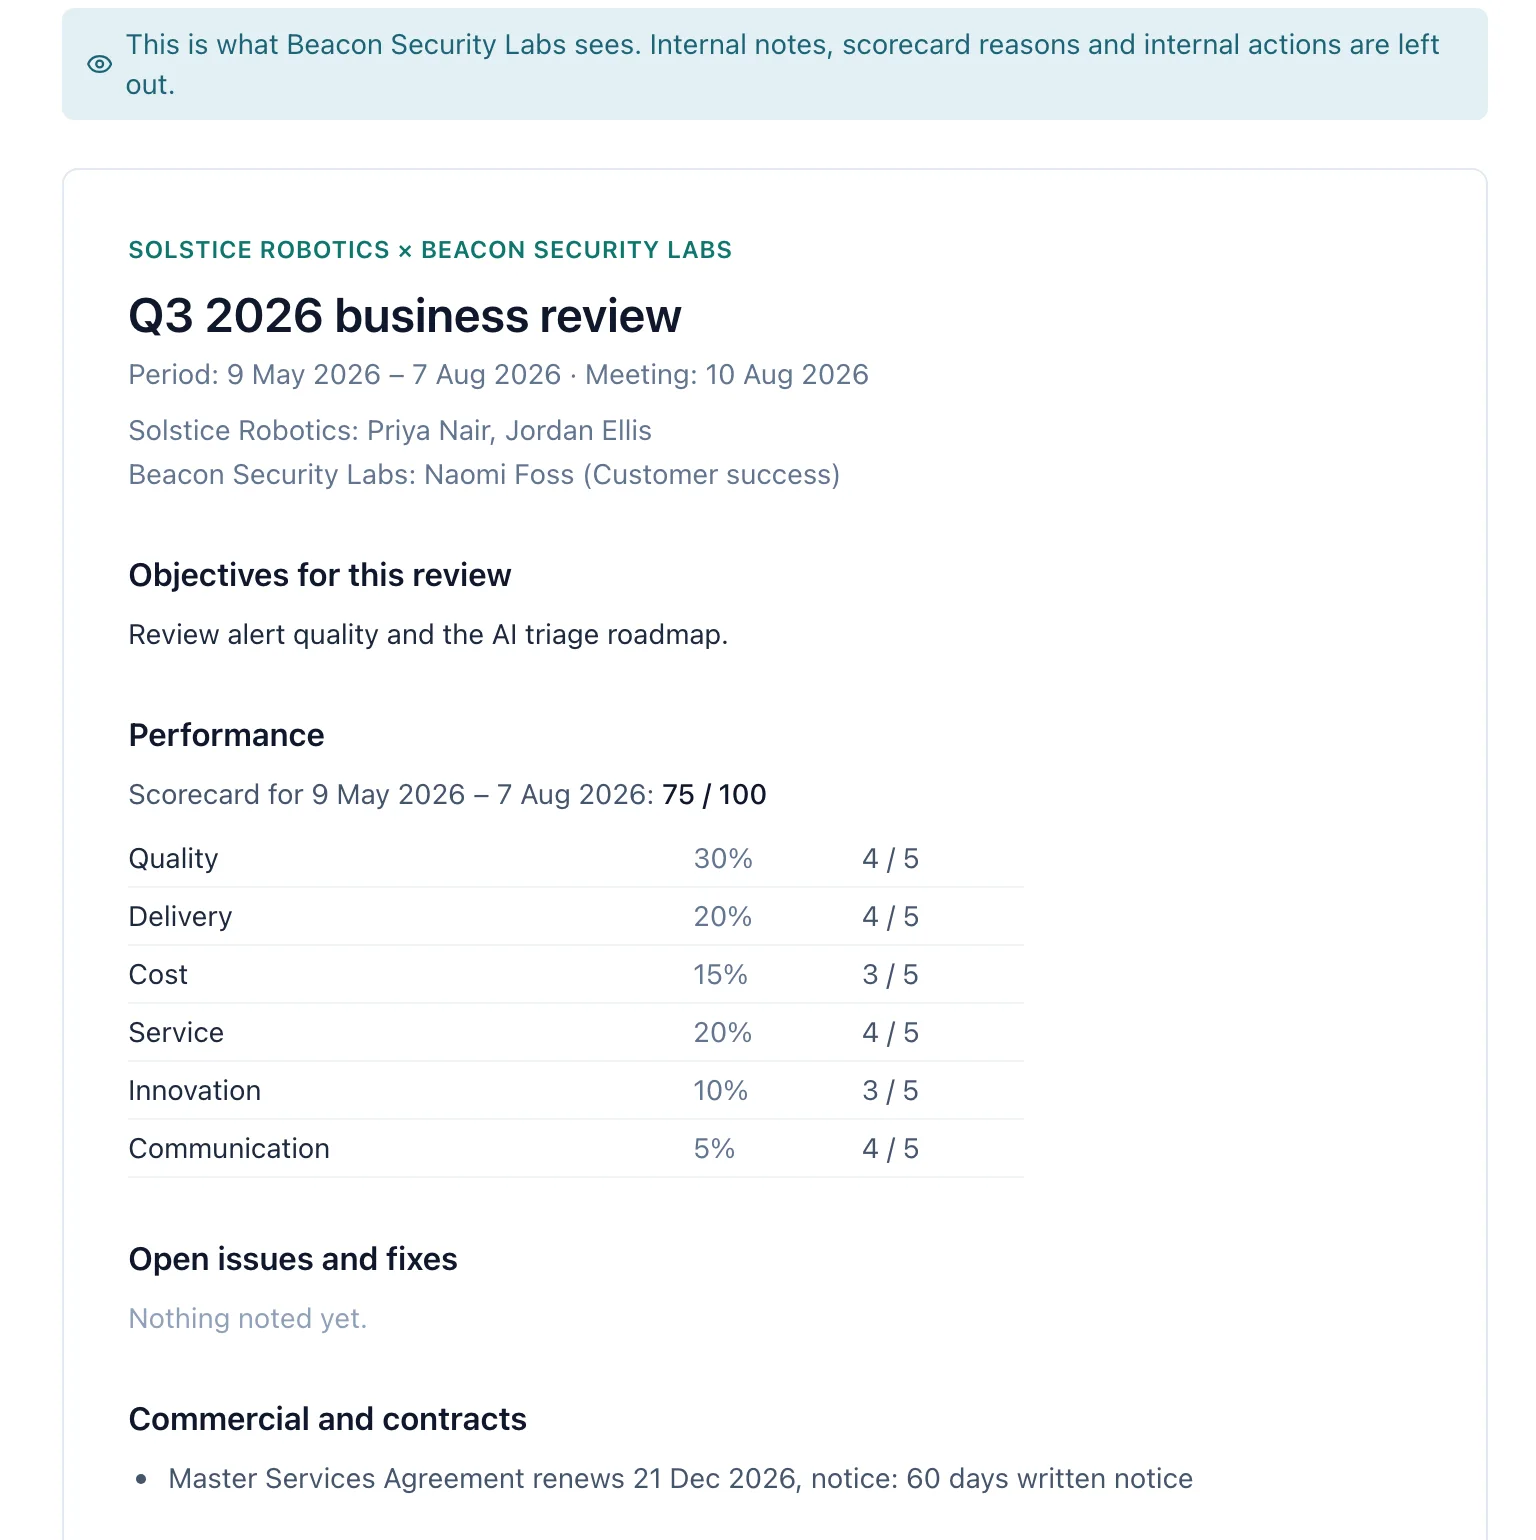
Affärsgenomgångar som leverantören kan förbereda sig för
Granur tar fram ett utkast till agenda för affärsgenomgången utifrån själva perioden: poäng, öppna ärenden, datum för förnyelse och uppsägning samt regelefterlevnad. Du skickar ett förhandsunderlag som PDF till leverantören, och era interna anteckningar och motiveringar till poängen hålls utanför. Besluten hamnar i en åtgärdslista per leverantör, så inget blir överenskommet och sedan bortglömt.
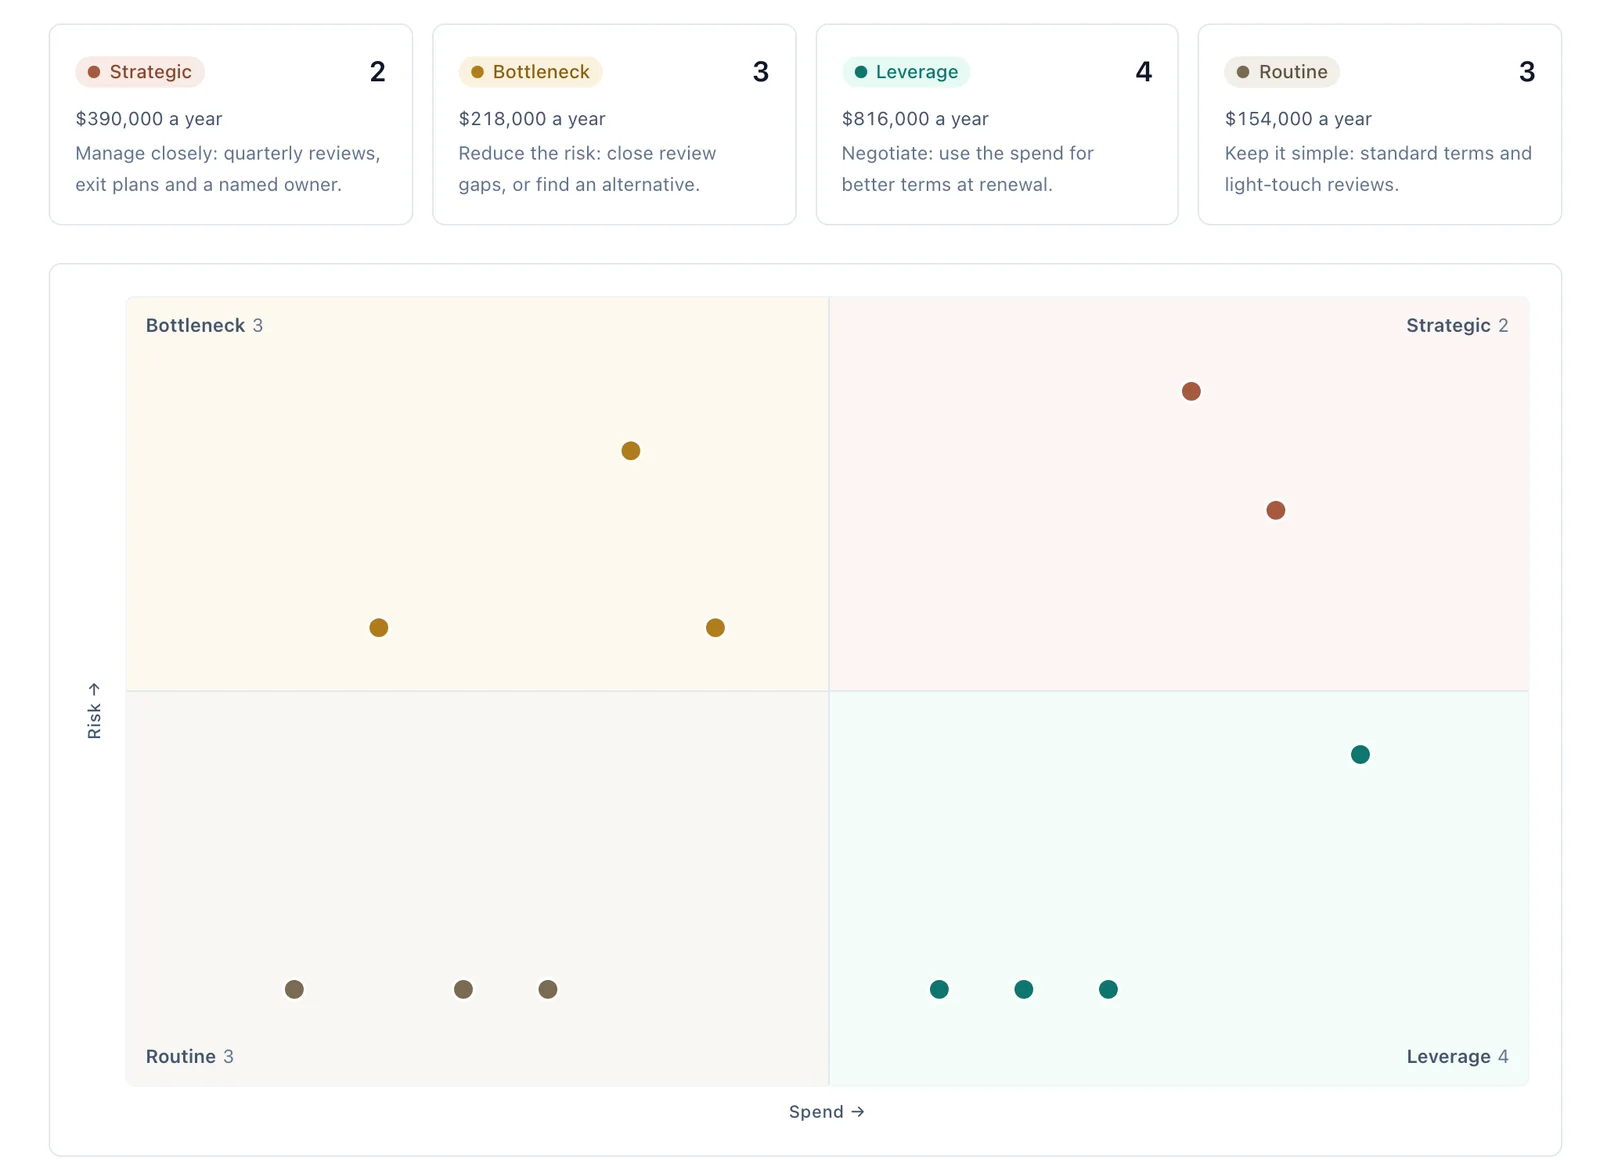
Hur ofta ni träffas beror på hur viktig leverantören är. Vendor segmentation placerar varje leverantör efter årlig kostnad och risk, utifrån det som redan står på avtalen, så strategiska leverantörer granskas varje kvartal och rutinleverantörer en gång om året.
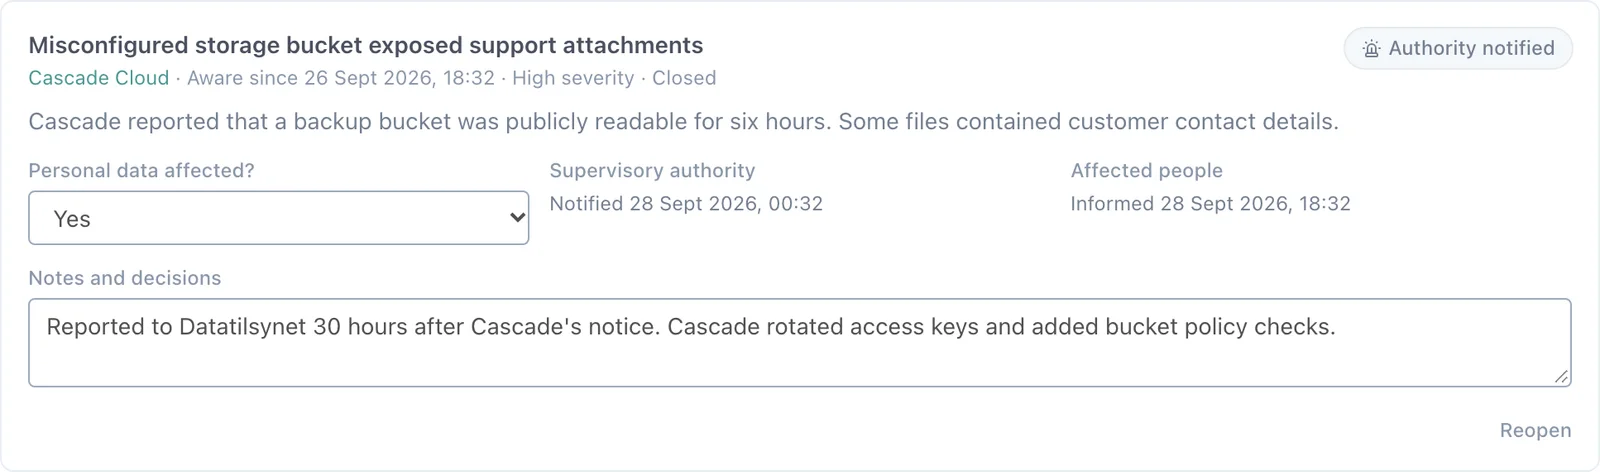
En 72-timmarsklocka när en leverantör har en incident
Enligt GDPR ska en personuppgiftsincident normalt anmälas till tillsynsmyndigheten inom 72 timmar efter att du fått vetskap om den. Registrera leverantörens incident i Granur, så startar klockan. Den fortsätter så länge personuppgifter kan vara berörda, tills myndigheten har informerats eller du har beslutat att det inte behövs. Dina beslut, och när du fattade dem, finns kvar i historiken.
När någon frågar vilka leverantörer som behandlar era personuppgifter laddar du ner registret över personuppgiftsbiträden: alla leverantörer, med biträdesavtal, datakategorier, platser och skyddsåtgärder för överföringar. Leverantörer med personuppgifter i avtalen men utan post ännu listas med det som saknas, så ingen faller bort.
Och lite till
Automatiseringsregler. När ett avtal går in i ett steg får Slack besked. När checklistan är klar går avtalet vidare. Ingen behöver komma ihåg det.
Screening mot ramverk. Bedöm en ny leverantör mot de ramverk som gäller, som GDPR, ISO 27001 och EU:s AI-förordning, med en person som markerar varje kontroll.
Scorecards för hälsa. Ge varje leverantör poäng för kvalitet, leverans, kostnad, service, innovation och kommunikation, och få ett förslag till bedömning och en åtgärdslista.
Import från SharePoint och OneDrive. Välj avtalsfiler direkt från Microsoft 365, så läser Granur var och en med AI, på samma sätt som vid en uppladdning.
Mörkt läge. Välj Light, Dark eller System i kontomenyn.
Vill du se det här med era egna leverantörer och avtal? Boka en demo, så går vi igenom det med dig. Vad som ingår beror på din plan, och priserna visar vad som gäller för vilken.