Én platform, to opgaver: administrer leverandøren, følg kontrakten
Granur adskiller to ting, der normalt blandes sammen: at afgøre, om en teknologileverandør er værd at onboarde, og holde dem, I allerede har, på sporet, og at flytte den faktiske kontrakt gennem registrering, gennemgang, forhandling og underskrift. Begge dele ligger på samme tavle, knyttet til samme leverandørpost — vælg, hvor I vil starte.
Det et regneark og en indbakke ikke kan give jer
Overblik og kontrol
Ét dashboard viser hver leverandør og hver kontrakt i det stadie, den faktisk er i, lige nu — ikke en status, nogen opdaterer, når de husker det, og ikke en skattejagt i en indbakke, efter personen der drev aftalen er skiftet team.
Undgå kostbart svind
Automatiske fornyelsesadvarsler, advarsler om udløbende certificeringer og forfaldsdatoer for forpligtelser fanger det, en delt kalender eller nogens hukommelse til sidst overser — én glemt automatisk fornyelse eller udløbet certificering kan koste mere end et helt års abonnement.
Tid tilbage til teamet
AI-assisteret registrering alene erstatter manuel indtastning af 20-plus felter fra et juridisk dokument med at gennemgå og rette et førsteudkast — og det er før automatiseringsregler, påmindelser og e-underskrift fjerner resten af den manuelle opfølgning.
Leverandørkvalitet og præstation
En vægtet, dokumenteret evaluering holder en ny leverandør ærlig, før I forpligter jer, og løbende KPI-scorecards for sundhed fanger underpræstation med en faktisk registrering — i stedet for en mavefornemmelse, ingen skrev ned.
Hurtigere tid til værdi for strategiske leverandører
Hurtigere routing og færre aftaler, der går i stå, betyder, at en ny dataplatform, skytjeneste eller ad-tech-partner kommer gennem evaluering og i produktion hurtigere — i stedet for at ligge i en gennemgangskø, mens muligheden, den skulle udnytte, bliver forældet.
Hver funktion, bygget til at spare tid og reducere risiko
Registrering og AI-udtræk
Upload en kontrakt (PDF, DOCX eller tekst), og Claude trækker de strukturerede felter ud — leverandør, datoer, økonomi, forretningsformål — plus advarselsflag som klausuler om automatisk fornyelse, opsigelsesvinduer og prisstigninger, ind i en redigerbar gennemgangsformular, før noget gemmes. Det er den enkeltstørste tidsbesparelse i hele appen: i stedet for at nogen manuelt taster 20+ felter ind fra et juridisk dokument, gennemgår og retter de et AI-genereret førsteudkast. Det er også sikrere på en bestemt måde — advarselsfelterne (automatisk fornyelse, uden loft) fremhæver risikosprog, en travl gennemgår ellers kunne have skimmet forbi.
Routingpipeline
Hver kontrakt bevæger sig gennem en fuldt tilpasselig stadiepipeline med parallelle gennemgangsspor (Engineering, forretningsejer, finans, jura, sikkerhed) og en faseopdelt tjekliste, alt sammen redigerbart pr. organisation i stedet for hardkodet. "Låste" stadier kræver godkendelse fra ejer eller admin for at gå videre. Det erstatter regneark-plus-mailtråd-måden, de fleste organisationer faktisk følger kontraktgennemgang på — det sparer tid, fordi alle altid ved præcis, hvilket stadie og hvilken gennemgår en kontrakt venter på, og det er sikrere, fordi godkendelseskravene håndhæves på serversiden, ikke bare en afkrydsningsboks, nogen kan springe over.
Leverandørevaluering (nye leverandører)
En vægtet, dokumenteret rubrik (strategisk egnethed, sikkerhed og efterlevelse, kommercielt og TCO, og mere, hver scoret 0 til 5 mod reelle bevistyper som "PoC valideret" eller "referencekunde") plus obligatoriske bestået/ikke bestået-krav (SSO, SOC 2, datalokalisering), der ikke kan scores udenom. Det gør "vi tror, denne leverandør virker fin" til en dokumenteret, forsvarlig beslutning — tidsbesparelsen viser sig ved fornyelse eller revision, når I har en faktisk registrering i stedet for institutionel hukommelse; sikkerheden kommer fra krav, der ikke kan tilsidesættes af en god vægtet score andre steder.
Leverandørsundhed og relationsstyring
Periodiske KPI-scorecards (kvalitet, levering, omkostning, service, innovation, kommunikation) med en automatisk foreslået sundhedsvurdering, en tjekliste til offboarding, sporing af certificerings- og forsikringsudløb med gule/røde mærker, og et forbrug-versus-risiko-segmenteringskort, der fremhæver, hvilke leverandører der faktisk fortjener opmærksomhed, i stedet for at gennemgå alle leverandører ens. Det er her, løbende leverandørstyring sparer tid — i stedet for leverandøropslag ét ad gangen fremhæver segmenteringskortet og scorecard-listen afvigelserne automatisk.
Risiko og efterlevelse
En regelbaseret risikoscore kører automatisk på hver kontrakt (ny leverandør, personoplysninger, manglende VRA, høj værdi, og mere), og en AI-gennemgang på forespørgsel læser selve kontraktteksten for risikofyldt klausulsprog med uddrag og alvorlighedsgrad. Efterlevelsesfelter (VRA, privatlivsvurdering, bruger-AI-flag) er konfigurerbare pr. organisation i mærkning og rækkefølge. Hver ændring i hele appen skrives til en revisionslog, der kan eksporteres som CSV eller PDF til en sikkerhedsgennemgår. Det er kernesvaret på "hvorfor er det sikrere": intet ændres i systemet uden en tidsstemplet, tilskrevet registrering, og risikofyldt kontraktsprog bliver flaget, selv når ingen tænkte på at kigge efter det.
Finans og forbrugsanalyse
Økonomi pr. kontrakt (værdi, årsværdi, valuta) rulles op i porteføljedækkende forbrugsanalyse: totaler, opdeling efter leverandør, type og stadie, fornyelser i risiko de næste 90 dage, og de højeste kontrakter efter værdi. Sparer det tilbagevendende spørgsmål "hvad bruger vi egentlig hos leverandør X", som ellers betyder at hente kontrakter én ad gangen.
Fornyelser, påmindelser og kalender
Automatisk fremhævning af fornyelser sorteret efter hastegrad, personlige e-mail- og push-påmindelser med konfigurerbar varslingstid, og en personlig kalenderfeed (.ics) for hver deadline og åben forpligtelse. Det er et direkte svar på den klassiske CLM-faldgrube — en fornyelse eller automatisk fornyelsesklausul, der stille passerer, fordi ingen fulgte den i en kalender.
Underskrifter og dokumentversioner
Token-baserede e-underskriftsanmodninger (ingen login krævet for eksterne underskrivere), automatisk påmindelsesrytme, automatisk fremrykning til "underskrevet", når alle har underskrevet, plus fuld dokumentversionshistorik med ord-for-ord-diff mellem versioner. Sparer frem-og-tilbage om "hvilken version er gældende" og fjerner et manuelt trin — at nogen markerer en kontrakt som underskrevet — fra processen.
Sporing af forpligtelser
Forpligtelser og leverancer efter underskrift spores med ejer, forfaldsdato og status, både pr. kontrakt og på tværs af porteføljen, med fremhævning af forsinkede. Det er den del, der fanger det, de fleste CLM-værktøjer helt overser: de faktiske løfter inde i en underskrevet kontrakt, ikke bare at kontrakten findes.
Automatisering, webhooks og integrationer
En regelmotor (udløsere ved stadieindtræden eller fuldført tjekliste, Slack-besked eller automatisk fremrykning som handlinger) plus udgående webhooks (HMAC-signeret) og et offentligt læse-API til eksterne systemer. Det er her, platformen holder op med at være noget, folk skal huske at tjekke, og begynder at skubbe information udad — Slack får besked, andre systemer underrettes, uden at nogen åbner Granur først.
Samarbejde
Et aktivitetsfeed, der kombinerer systemhændelser og opslag, @omtale-notifikationer, kommentarer på både opslag og enkeltkontrakter, og en notifikationsklokke rangeret efter alvorlighedsgrad. Det holder konteksten — hvorfor gik denne aftale i stå, hvem flagede denne risiko — inde i selve registreringen i stedet for spredt over mailtråde, der til sidst går tabt.
Analyse
Cyklustid (liggetid pr. stadie, flaskehalsdetektion), en fuld tidslinje over hver vigtig dato og stadieændring, og porteføljesøgning på naturligt sprog — "spørg jeres kontrakter". Det besvarer procesudfordringer — hvor tingene faktisk sidder fast — som ellers er næsten umulige at rekonstruere bagefter.
Administration og tilpasning
En visuel stadiebygger, redigering af tjeklisteskabeloner, konfigurerbare efterlevelsesfelter, kontraktskabeloner, et genbrugeligt klausulbibliotek, fuld team- og rollestyring, og Stripe-baseret fakturering med kvotehåndhævelse. Det er det, der gør, at hele systemet passer til en specifik organisations faktiske proces i stedet for at tvinge én generisk arbejdsgang på alle.
Se Granur i aktion
Ingen salgssamtale nødvendig — det her er rigtige skærmbilleder fra det faktiske produkt.
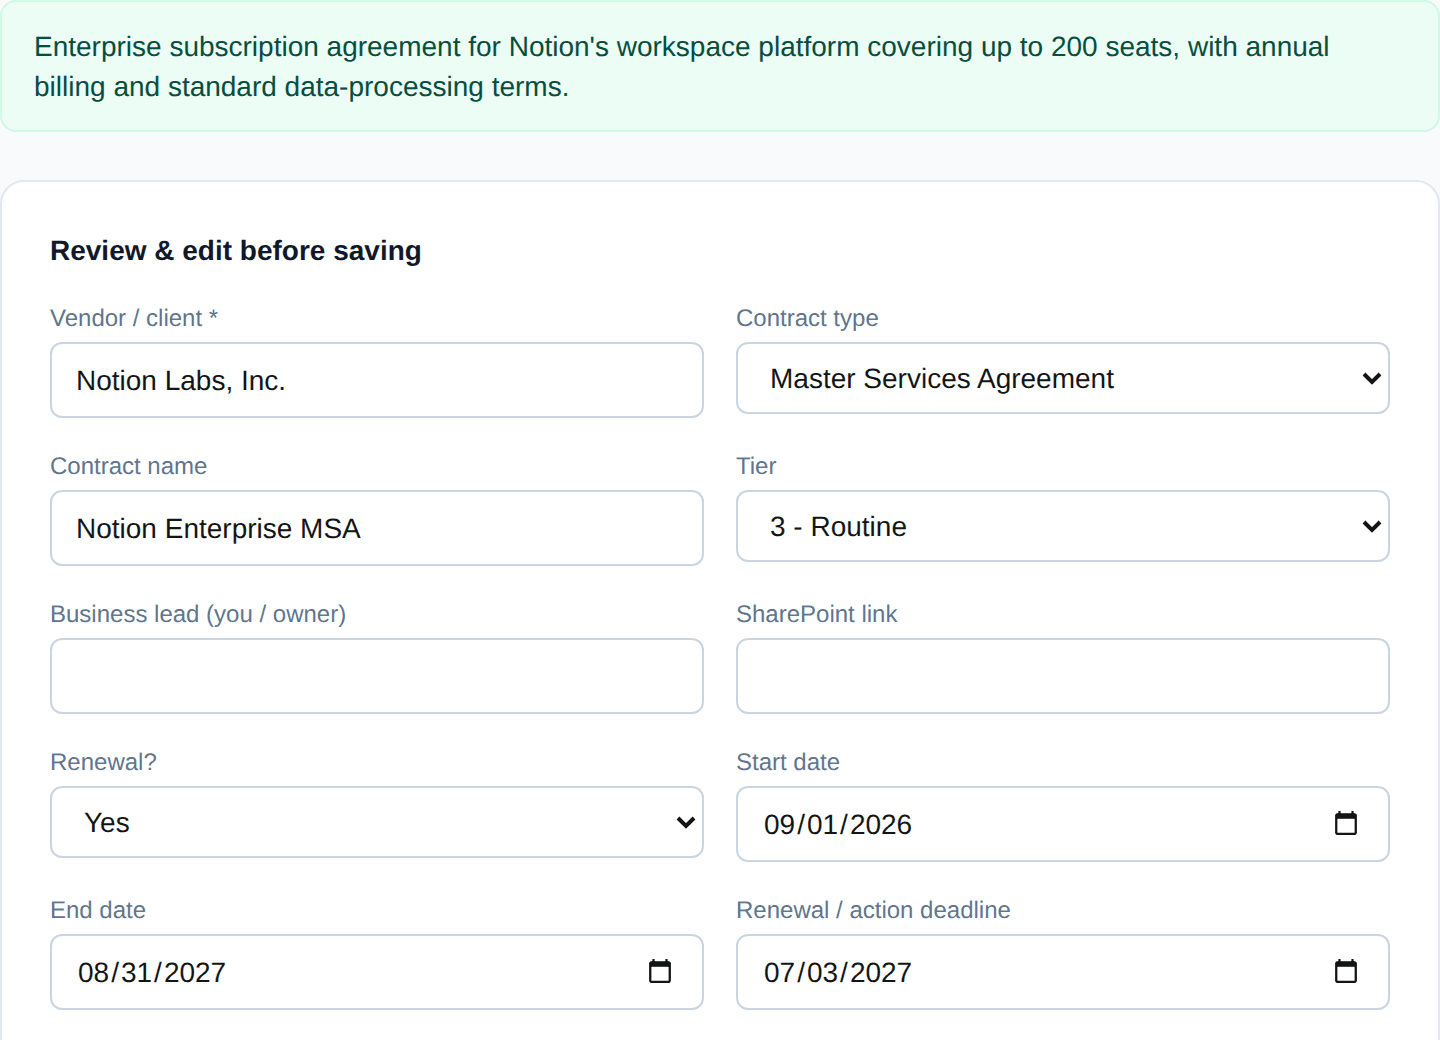
Slip en kontrakt ind, og Granur læser den — leverandør, datoer, betalingsvilkår, økonomiske vilkår — direkte ind i en redigerbar formular, I gennemgår, før den gemmes.
To indgange til samme pipeline
Leverandørstyring
Hver leverandør i én katalog — en vægtet evaluering og obligatoriske krav til en førstegangsleverandør, scorecards for sundhed, forpligtelser, certificeringer og porteføljesegmentering efter forbrug og risiko for dem, I allerede har.
CLM og kontraktopfølgning
Ét dashboard for hver kontrakt, stadie for stadie — otte stadier, fem parallelle gennemgangsspor og tre efterlevelseskrav, plus forhandling, e-underskrift, fornyelser og forbrugssporing, knyttet tilbage til den leverandør, den hører til.
Se det på jeres egne leverandører og kontrakter
Vælg en plan, upload nogle få aftaler, og se evaluering, routing og fornyelsessporing blive udfyldt sammen.