

Hvert leverandørforhold, sporet fra første kig til offboarding
En vægtet evaluering af nye leverandører, derefter scorecards, gennemgange og forpligtelser for dem, I beholder, i ét søgbart katalog.
Hver leverandør, I arbejder med, i én liste
Ikke en mappe med kontrakter — leverandøren selv, som sin egen post. Hvert forhold jeres organisation har, er søgbart og filtrerbart efter kapabilitet, segment og sundhed, med hver kontrakt knyttet til leverandøren rullet op under den.
Klik ind på en hvilken som helst leverandør, og se hele historikken ét sted — hver kontrakt, hvert sundhedstjek, hver certificering — i stedet for at samle den fra separate poster.
Et scorecard, før I forpligter jer til en førstegangsleverandør
En helt ny leverandør og en rutinemæssig fornyelse er ikke den samme risiko. Granur behandler dem forskelligt med vilje — en førstegangsleverandør får en vægtet evaluering på tværs af otte dimensioner (strategisk egnethed, kapabilitet, arkitektur, data, sikkerhed, ydeevne, kommercielt og leverandørmodel), plus obligatoriske bestået/ikke bestået-krav og en strategisk risikovurdering af økosystempassform og exitomkostning, i det øjeblik den flages "ny" ved registrering; en fornyelse gør det ikke, fordi det forhold allerede er godkendt.
Evalueringsscorecard, leverandørrisikovurdering (VRA) og privatlivs-/AI-gennemgang gælder alle — forholdet er uafprøvet, så kravene køres fuldt ud.
Intet evalueringsscorecard, og ingen gentagelse af allerede gennemført due diligence. Fokus flytter til forhandling — vilkår, pris og fornyelsestidspunkt.
Vægtet rubrik til onboarding af en ny leverandør — adskilt fra VRA-/efterlevelseskravene.
Et porteføljeoverblik, ikke én leverandør ad gangen
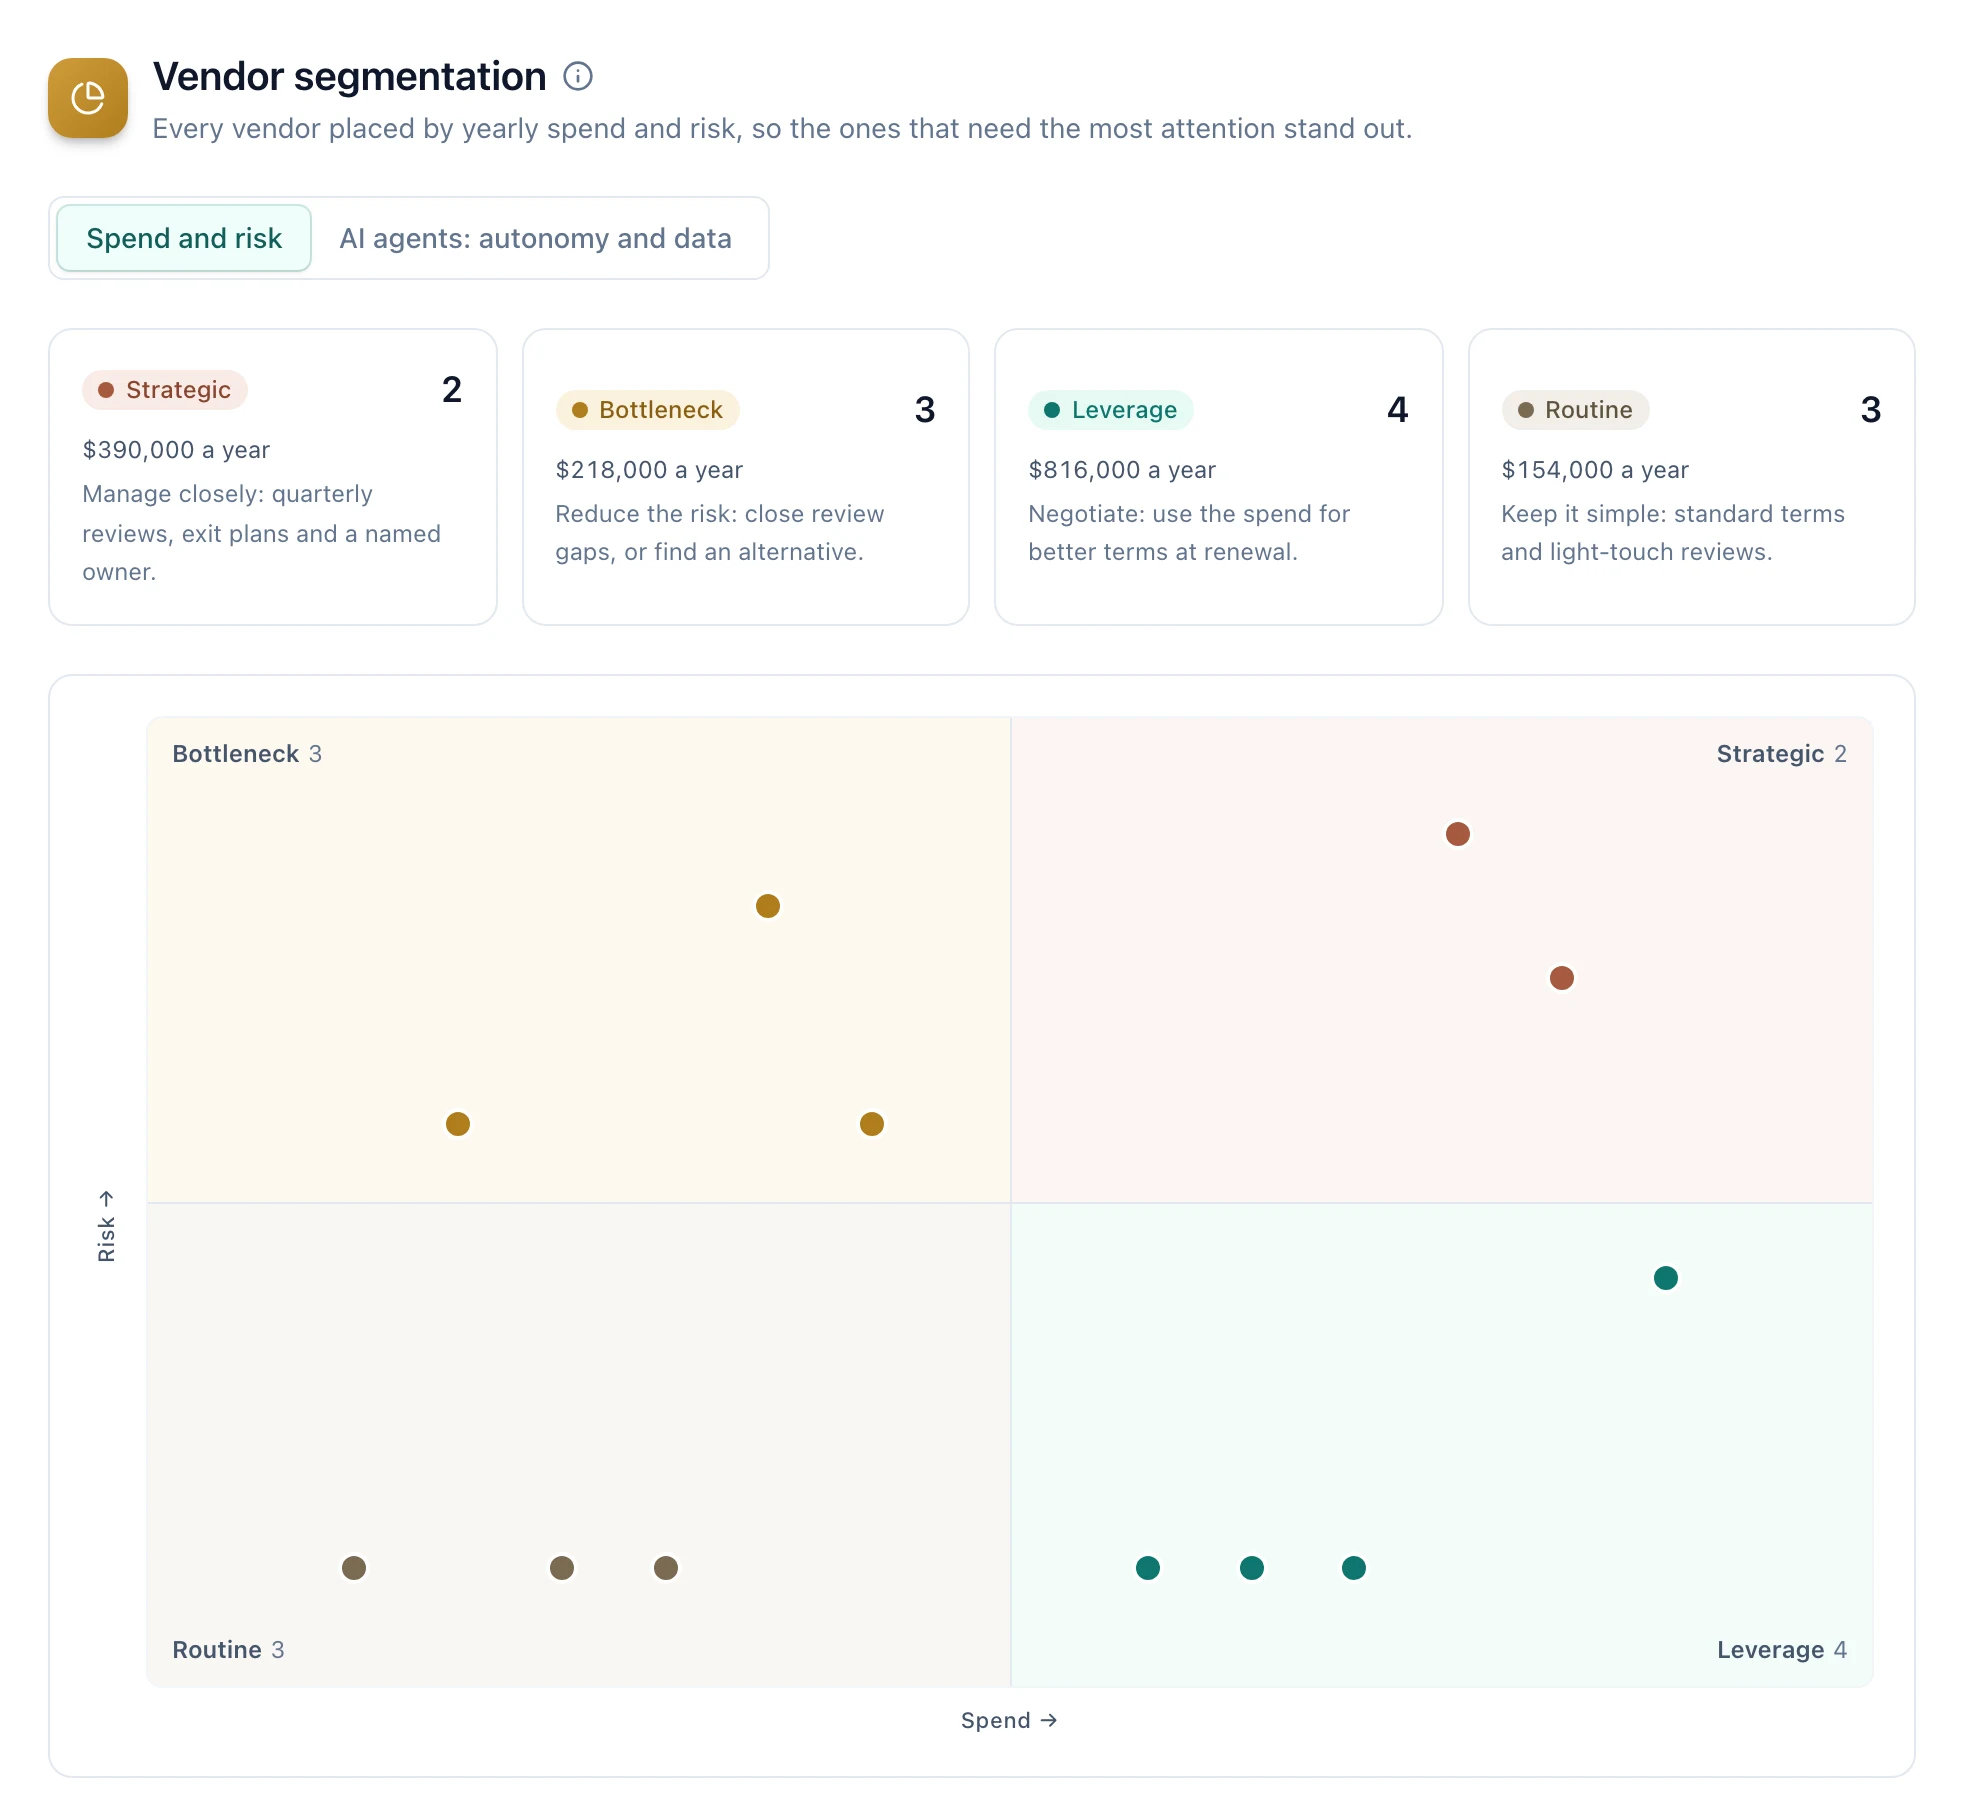
Hver leverandør placeret efter årligt forbrug og risiko på ét kort, så dem, der kræver opmærksomhed, skiller sig ud i stedet for at vente på at blive fundet. Risikoen følger hver leverandørs risikomærke, og leverandører uden kontraktværdi vises for sig i stedet for at blive gættet.
Hver kvadrant kommer med næste skridt: følg strategiske leverandører tæt, reducér risikoen i flaskehalsene, forhandl, hvor I har et forhandlingskort, og hold rutineleverandørerne enkle. Klik på en kvadrant for at se leverandørerne og forbruget.
Hvor hver leverandør står, samlet på én side
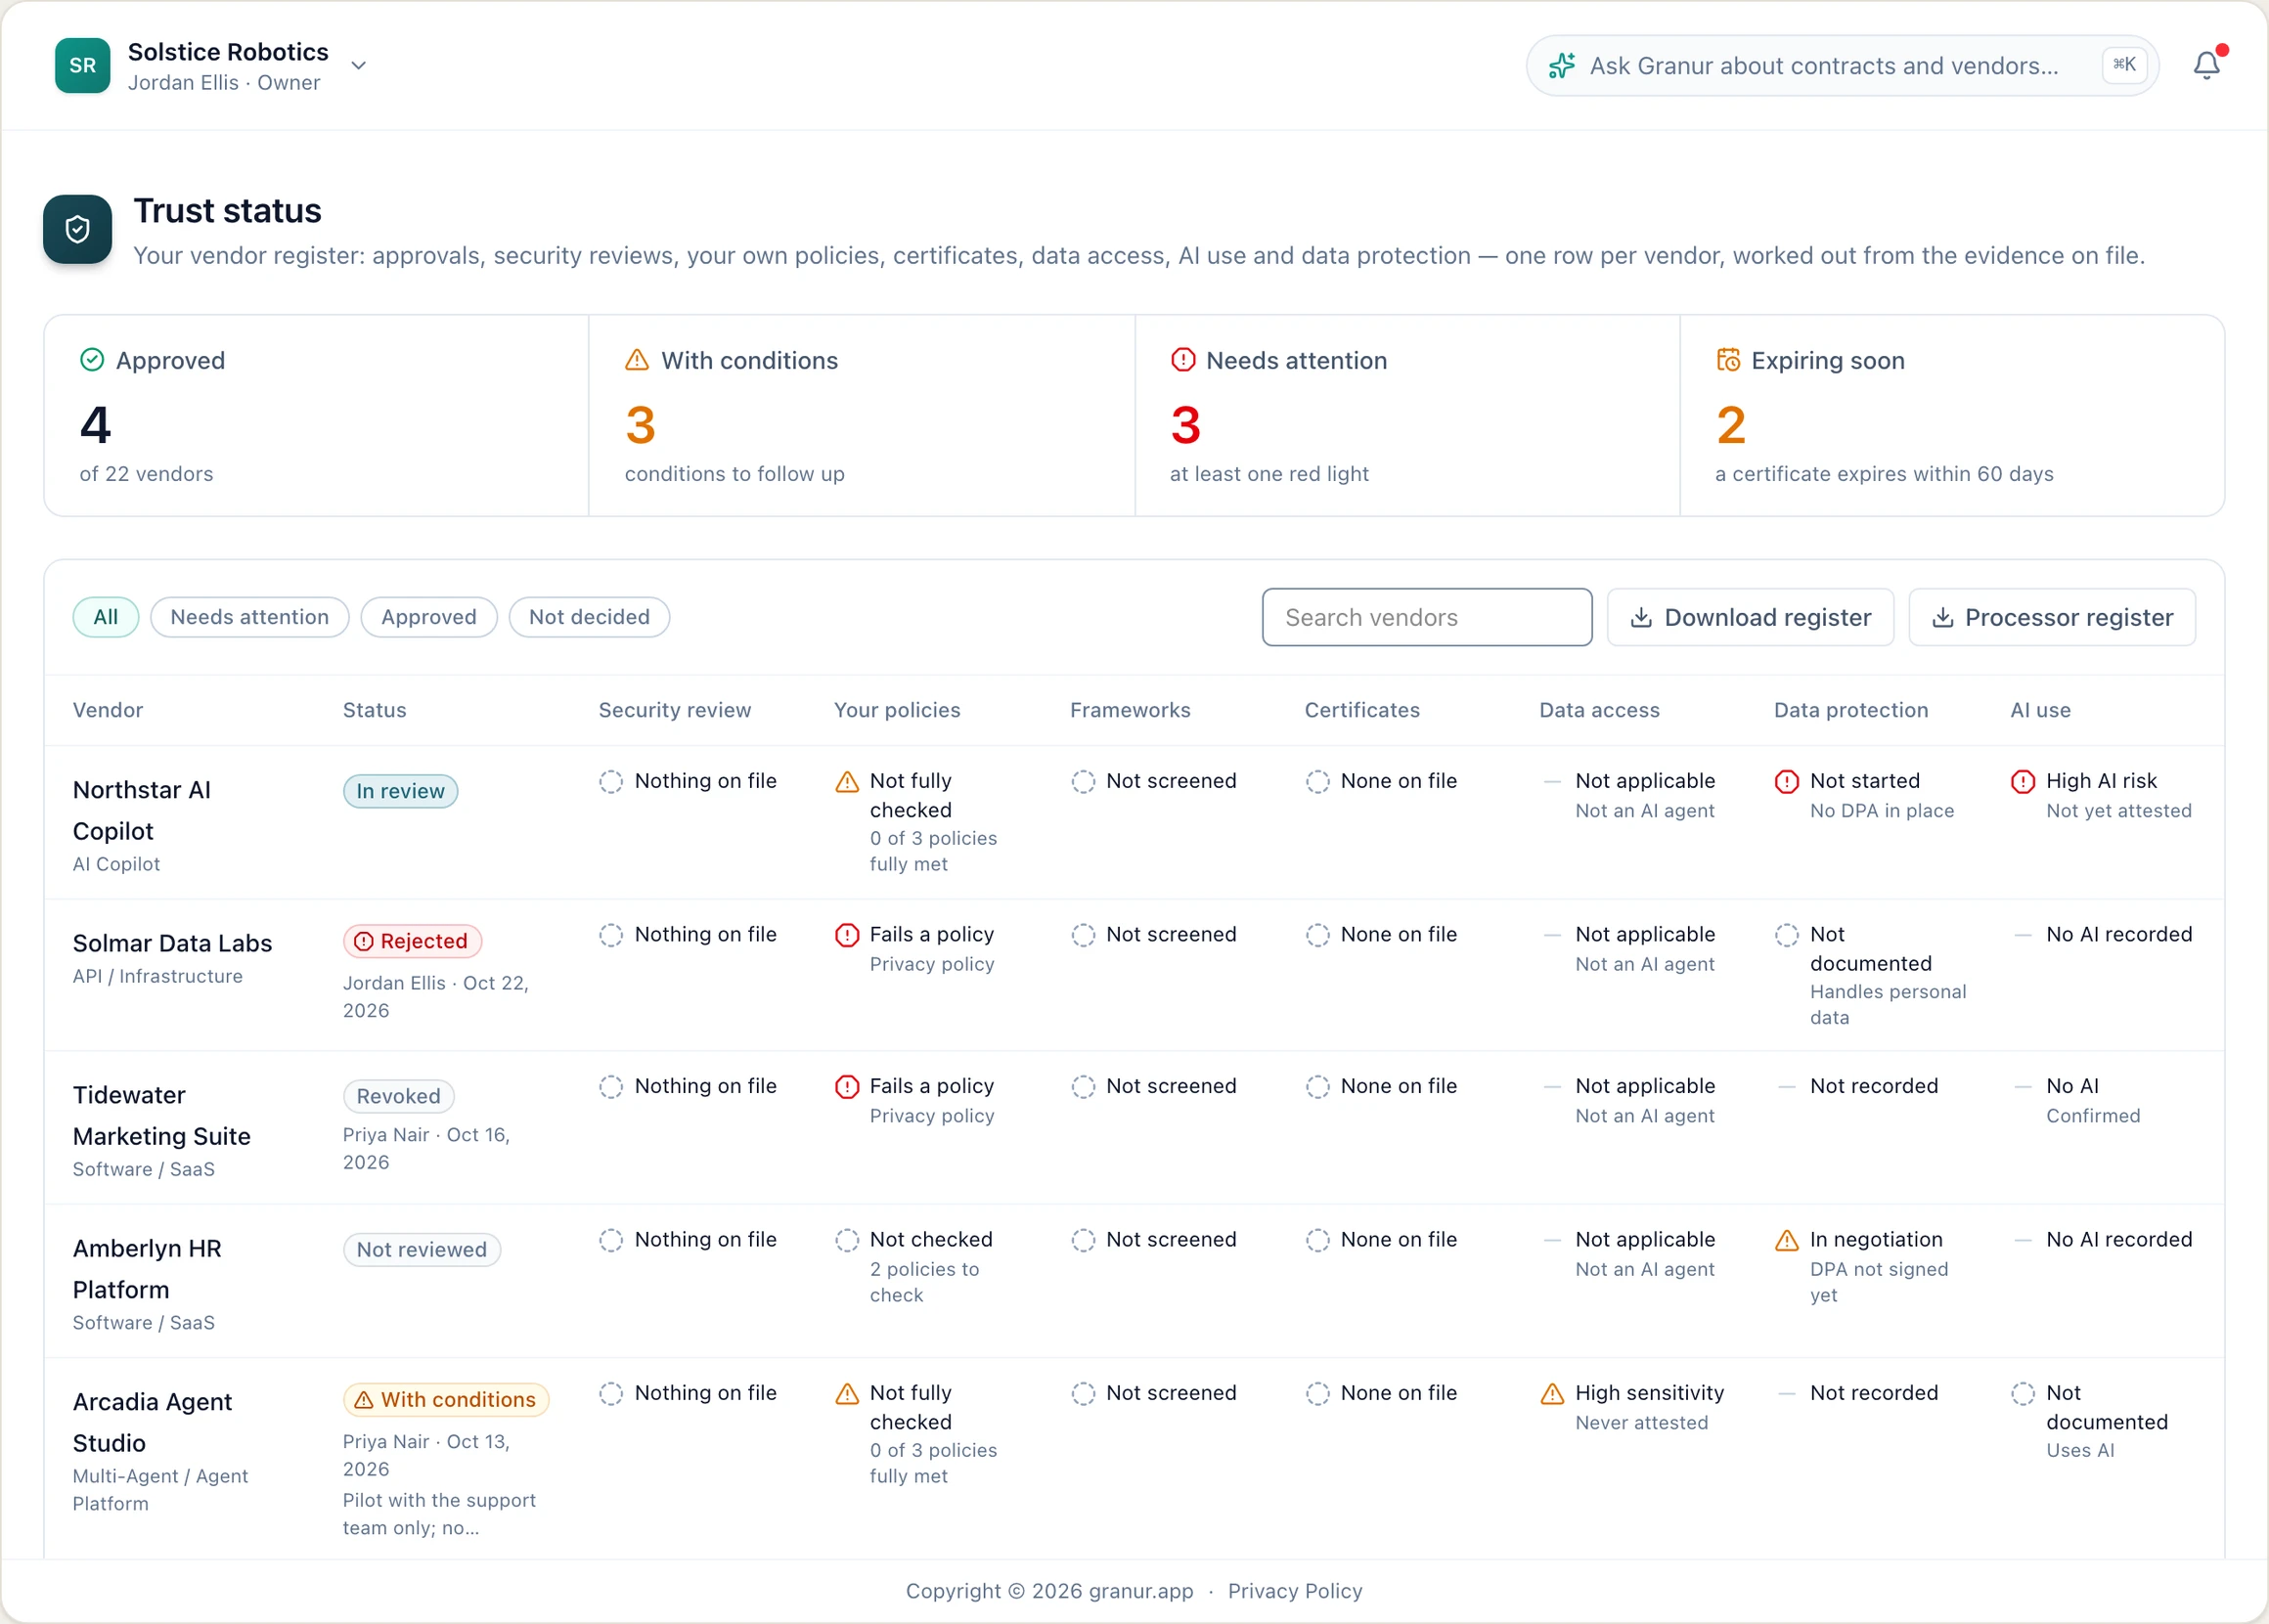
Godkendelser, sikkerhedsgennemgange, jeres egne politikker, certifikater, AI-brug, databeskyttelse og tilladelser for AI-agenter — én række per leverandør, baseret på den dokumentation, der ligger i systemet. Intet bliver grønt uden belæg.
Formelle godkendelser, med betingelser
Godkend, godkend med betingelser, afvis eller tilbagekald. Hver beslutning gemmes med, hvem der traf den og hvornår, og hele historikken bliver på leverandøren.
Tjekket mod jeres egne politikker
Læg politikker for privatliv, AI og sikkerhed ind som konkrete krav, og tjek hver leverandør mod dem, der gælder — med en note om dokumentationen og en påmindelse om nyt tjek efter et år.
AI-brug hos hver leverandør
Registrér, hvad hver leverandørs AI gør, om den lærer af jeres data, og om kontrakten kræver, at AI-brug oplyses. Hver leverandør får et AI-risikoniveau, leverandører kan besvare et AI-spørgeskema med ti spørgsmål via et sikkert link, og AI-leverandører bekræftes på ny hvert år.
Databeskyttelse og databehandleraftaler
For hver leverandør, der behandler personoplysninger: databehandleraftalen, hvilke kategorier af data, hvor dataene opbevares, og hvad der dækker overførsler uden for EU/EØS. Mangler aftale eller overførselsgrundlag, vises det rødt.
Et register klar til gennemgang
Filtrér til de leverandører, der kræver opfølgning, og download registret som CSV, eller databehandleroversigten — alle leverandører, der behandler personoplysninger, med databehandleraftale, datakategorier, placeringer og overførselsgrundlag — til fortegnelsen over behandlingsaktiviteter. Et forspring til DORA-, NIS2-, GDPR- og SOC 2-gennemgange.
Forholdet slutter ikke ved underskrift
Et segmenteringskort fortæller jer, hvor I skal kigge. Det her er, hvad I faktisk kigger på, når I når derhen.
Scorecards for sundhed
En vægtet KPI-skabelon — kvalitet, levering, omkostninger, service, innovation, kommunikation — som jeres team scorer hver periode, med en foreslået sundhedsvurdering og en handlingsliste. Den forbliver intern: forretningsgennemgange deler scorerne, aldrig begrundelserne eller jeres anbefaling.
Forretningsgennemgange (QBR)
Hvert kvartal for strategiske leverandører, sjældnere for resten. Granur udarbejder dagsordenen ud fra perioden — scoreudvikling, hændelser, fornyelses- og opsigelsesdatoer, certifikater der udløber — giver leverandøren forhåndsmateriale uden jeres interne noter og gemmer beslutningerne og en fælles handlingsliste med ansvarlige på begge sider.
Forpligtelser, ikke kun fornyelser
De faktiske leverancer, et leverandørforhold lover — en rapport, der forfalder kvartalsvis, en revisionsret, en volumenforpligtelse — spores mod en ejer og en forfaldsdato, adskilt fra hvornår en enkelt kontrakt med den leverandør udløber.
Certificeringer og forsikring
COI, SOC 2, ISO 27001, ISO 42001, CSA STAR for AI, W-9 og alt andet en leverandør skal have registreret — sporet med udløbsdatoer og en automatisk gul-derefter-rød advarsel, efterhånden som en certificering nærmer sig eller passerer udløb.
Leverandørhændelser, med 72-timersfristen
Når en leverandør anmelder et brud, logger du det på leverandøren, og Granur tæller GDPR's 72 timer ned til anmeldelse til tilsynsmyndigheden. Uret stopper, når I registrerer beslutningen, og ure, der kører, vises i alles notifikationer.
Onboarding, sporet til idriftsættelse
En teknisk tjekliste i fem trin — system- og dataadgang tildelt, integrationer og datafeeds konfigureret, teamet oplært, idriftsættelse bekræftet, underskrift fra teknisk ejer — sat i gang, så snart en kontrakt er underskrevet, så implementeringen har en ejer og en registrering i stedet for at gå i stå i nogens indbakke.
Offboarding, afkrydset
En fem-trins tjekliste — adgang tilbagekaldt, data returneret, slutfaktura, videnoverførsel, kontrakter afsluttet — så det at afvikle et leverandørforhold er en registrering, ikke en hukommelse.
Agenttilladelser og gen-attestering
For en leverandør onboardet som en AI-agent: en løbende registrering af, hvad den faktisk er autoriseret til at tilgå og gøre — dataomfang, datafølsomhed, hvilke handlinger den udfører autonomt kontra hvilke der kræver godkendelse, modelversion — gennemgået på et tilbagevendende interval med et gul-derefter-rød mærke, efterhånden som gen-attestering forfalder, så autorisation bekræftes efter en plan i stedet for at blive sat én gang og glemt.
Leverandørstyring er det halve billede. Se dashboardet, hvor hver kontrakt følges, stadie for stadie
Jeres leverandørdata, isoleret og under kontrol
Granur er tidligt på vej — vi er ærlige om, hvad der er bygget i dag, i stedet for at låne mærkater, vi ikke har fortjent.
Organisationsafgrænset flerlejermodel
Hver kontrakt, bruger og hændelse er afgrænset til jeres organisation — ingen adgang på tværs af organisationer.
Hashede loginoplysninger, sessionsautentificering
Adgangskoder hashes og gemmes aldrig i klartekst; sessioner er signerede og kortvarige.
Fuld, eksporterbar revisionslog
Hver stadiebevægelse, godkendelse og indstillingsændring logges automatisk — synlig på tidslinjen, og eksporterbar som CSV eller PDF til en sikkerhedsgennemgår.
I kontrollerer dataene
Jeres leverandørdata ligger i jeres egen database — Granur deler dem ikke på tværs af organisationer.
Se jeres egne leverandører i pipelinen
Vælg en plan, upload nogle få aftaler, og se evalueringsscorecardet og sundhedssporingen blive udfyldt.