

Her er det, vi glæder os mest til at vise dig i Granur i november. Det hele har samme mål: færre regneark og mailtråde, og beslutninger, hvor dokumentationen allerede er på plads.
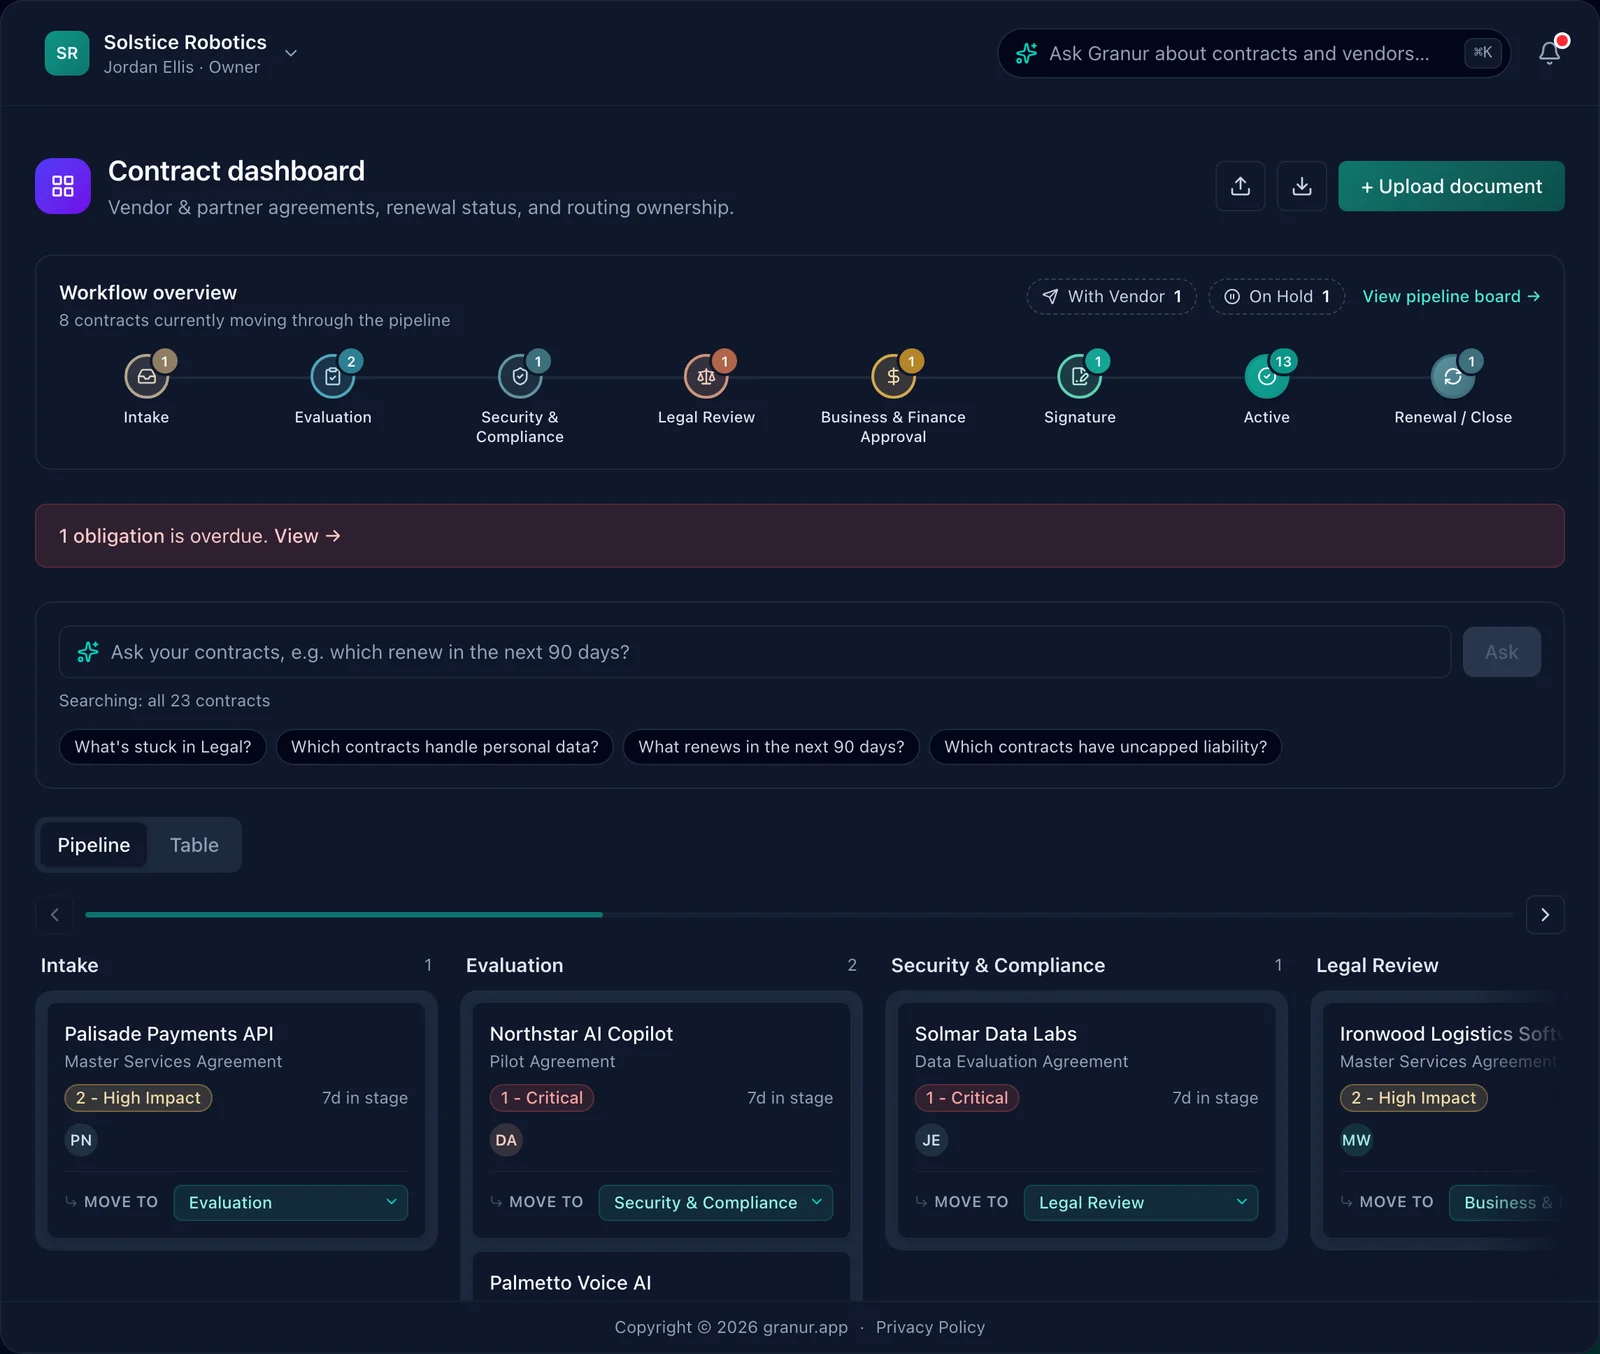
Alle skærmbilleder herunder er fra selve produktet, med vores demovirksomhed Solstice Robotics og opdigtede leverandører og kontrakter. Granur er på engelsk, så knapper og menuer står på engelsk i billederne og i teksten.
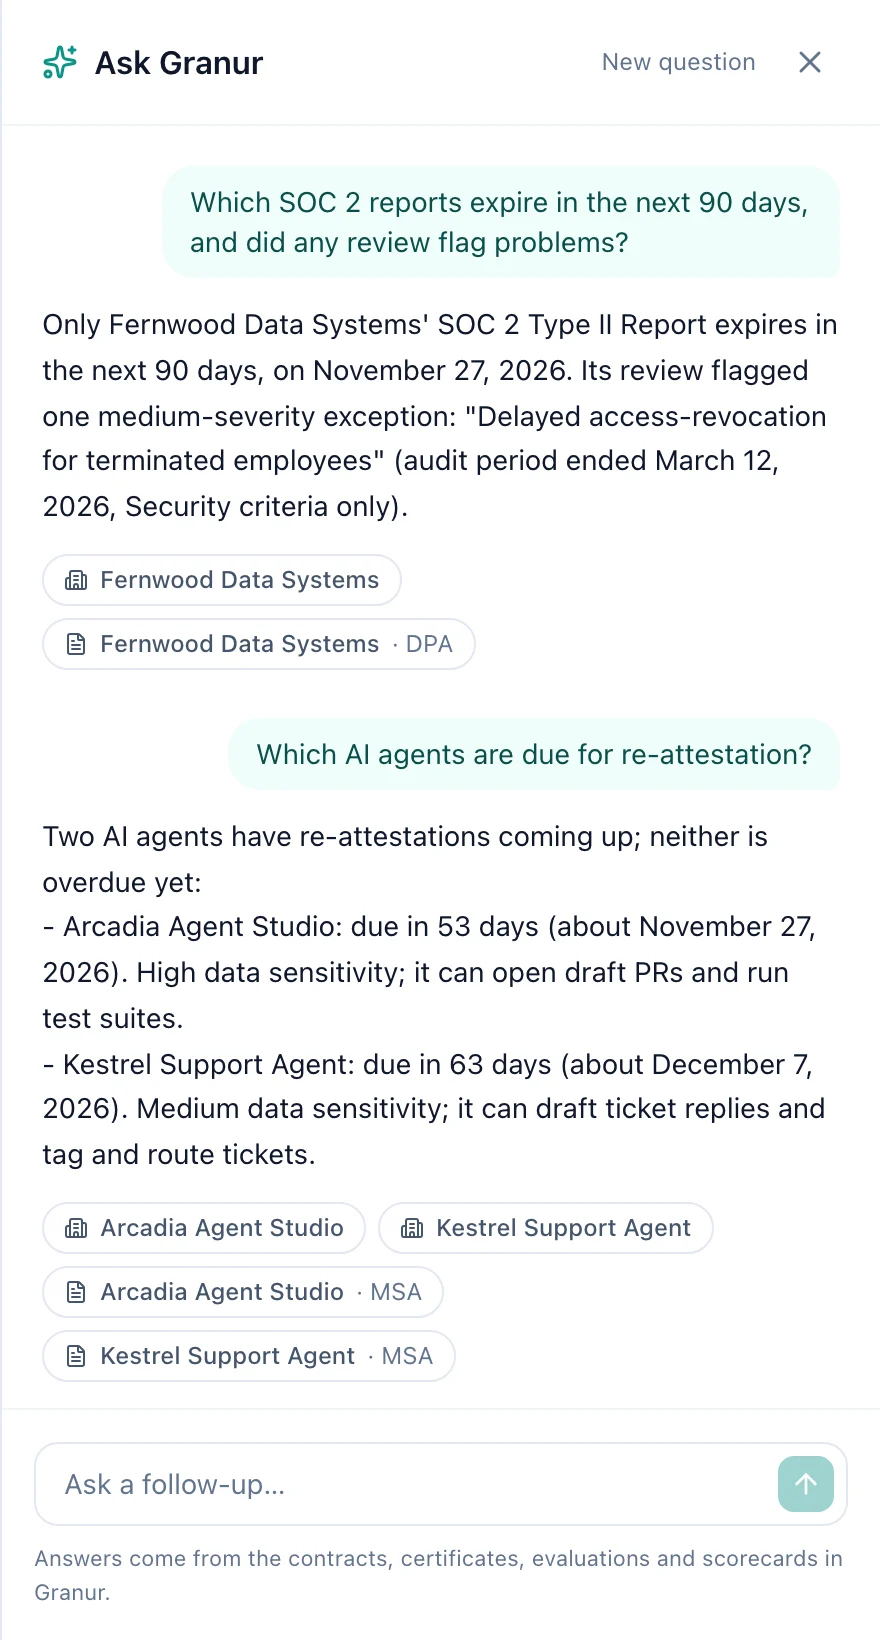
Ask Granur: spørgsmål om kontrakter og leverandører
Ask Granur ligger i topbjælken på alle sider (eller tryk ⌘K, Ctrl+K på Windows). Spørg med almindelige ord, så svarer den ud fra alt, hvad der ligger i Granur: kontrakter, certifikater, SOC 2-gennemgange, evalueringer, scorecards for sundhed og AI-agenters adgange. Hvert svar linker til de leverandører og kontrakter, det nævner, og du kan stille opfølgende spørgsmål i samme samtale.
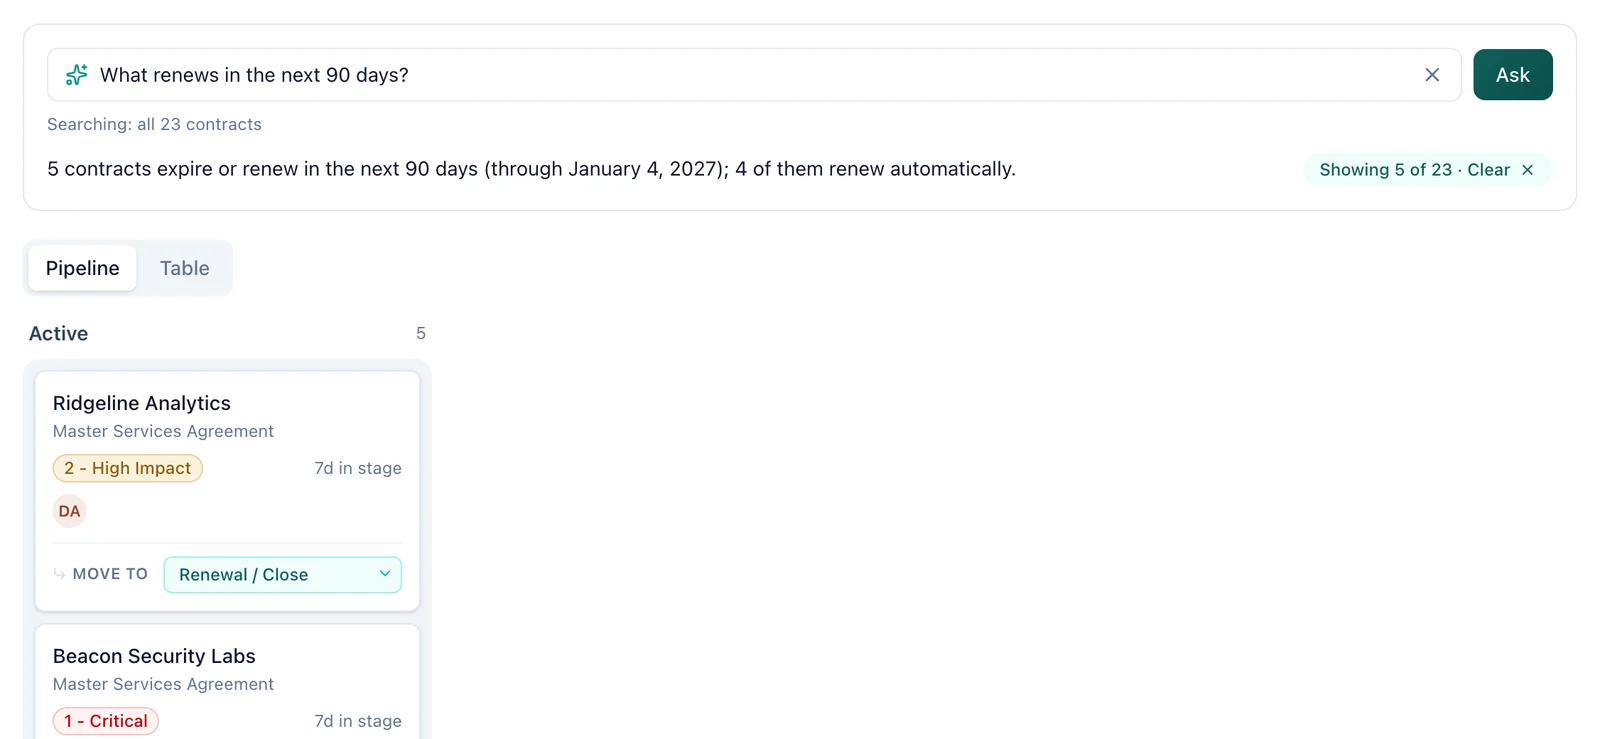
På dashboardet arbejder feltet Ask your contracts med de kontrakter, du har foran dig. Stil et spørgsmål, så indsnævres Pipeline og Table til de kontrakter, der passer, med et kort svar øverst. Feltet tager hensyn til de filtre, du allerede har sat i tabellen, og ét klik nulstiller det.
Svarene bygger kun på jeres egne oplysninger i Granur. Mangler der noget, siger Ask Granur det i stedet for at gætte.
AI, der læser kontrakten og fortæller dig, hvad der er galt
Upload en kontrakt, så trækker AI de vigtigste vilkår, fornyelsesdatoer og forpligtelser ud, og du tjekker dem, før noget gemmes. Derefter læser Run risk review hele teksten og leder efter de klausuler, der giver problemer senere: ubegrænset ansvar, ensidig skadesløsholdelse, tavs automatisk fornyelse og manglende opsigelsesret.
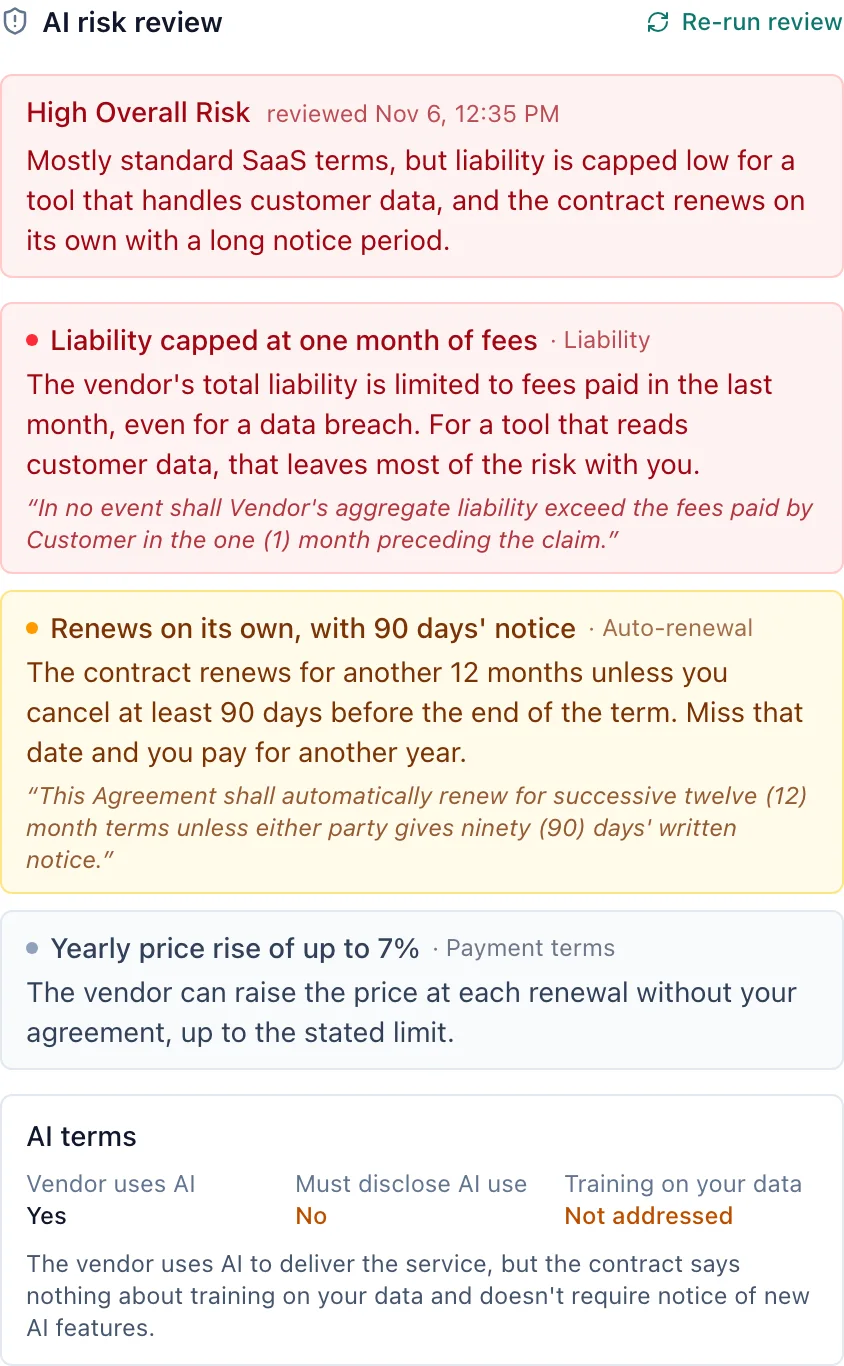
Hvert flag har en alvorlighedsgrad, en forklaring på almindeligt dansk og selve klausulen, så juristerne kan gå direkte til det vigtige. Gennemgangen læser også kontraktens AI-vilkår: om leverandøren bruger AI, om den skal oplyse det, og om den må træne på jeres data.
AI-brug på hver leverandør
Leverandører slår AI til længe efter, at du godkendte dem. Derfor har hver leverandør i Granur en AI-oversigt: hvad AI'en gør, om den må lære af jeres data, om kontrakten kræver, at AI-brug oplyses, hvor meget AI'en selv bestemmer, og hvilke data den kan nå. Ud fra det får hver leverandør et AI-risikoniveau.
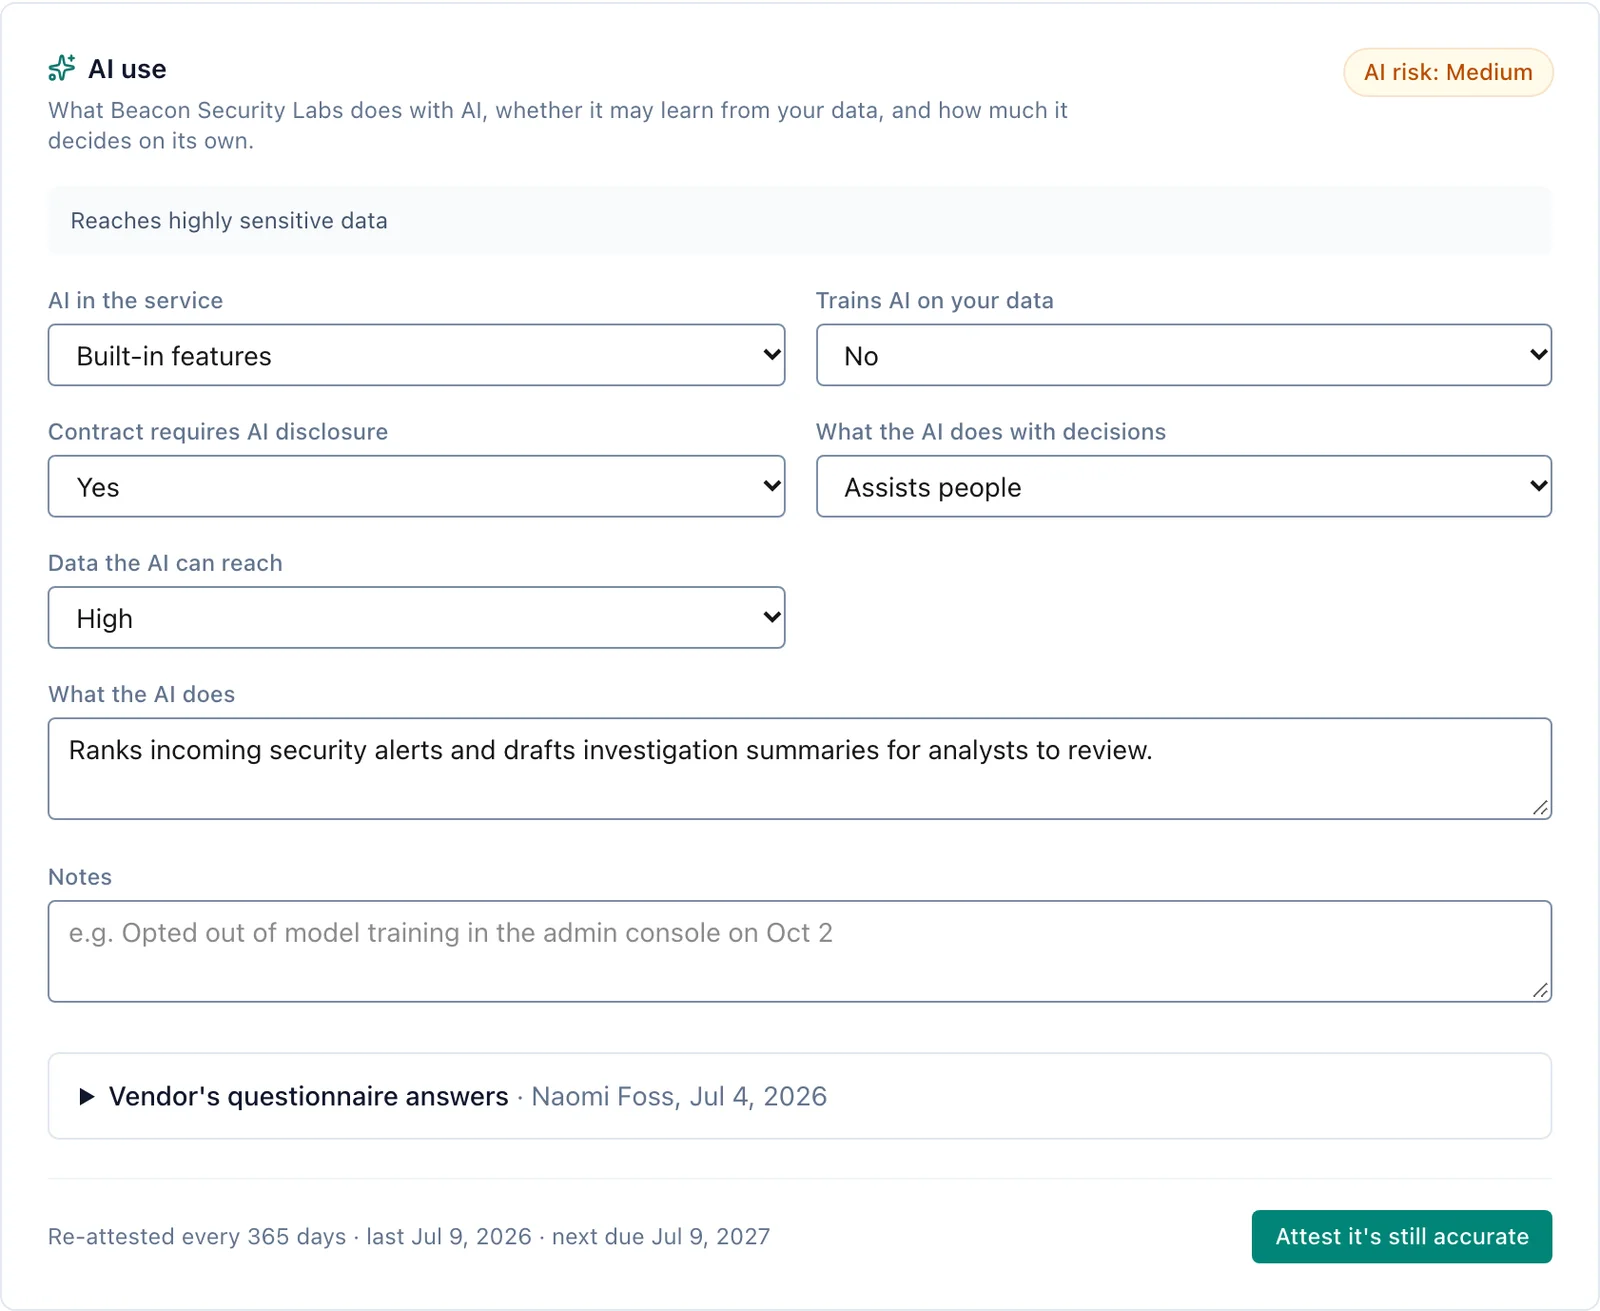
Leverandører kan selv besvare et AI-spørgeskema via et sikkert link, uden konto. En årlig ny bekræftelse sørger for, at nogen ser på det igen, og klausulbiblioteket har færdige AI-klausuler om oplysningspligt, træning på jeres data, underretning om hændelser og menneskeligt tilsyn, som et udgangspunkt for jeres jurister. AI-agenter får deres egen oversigt over, hvad de må have adgang til, med deres egen bekræftelsesdato.
Find skygge-AI, og se det, der betyder noget
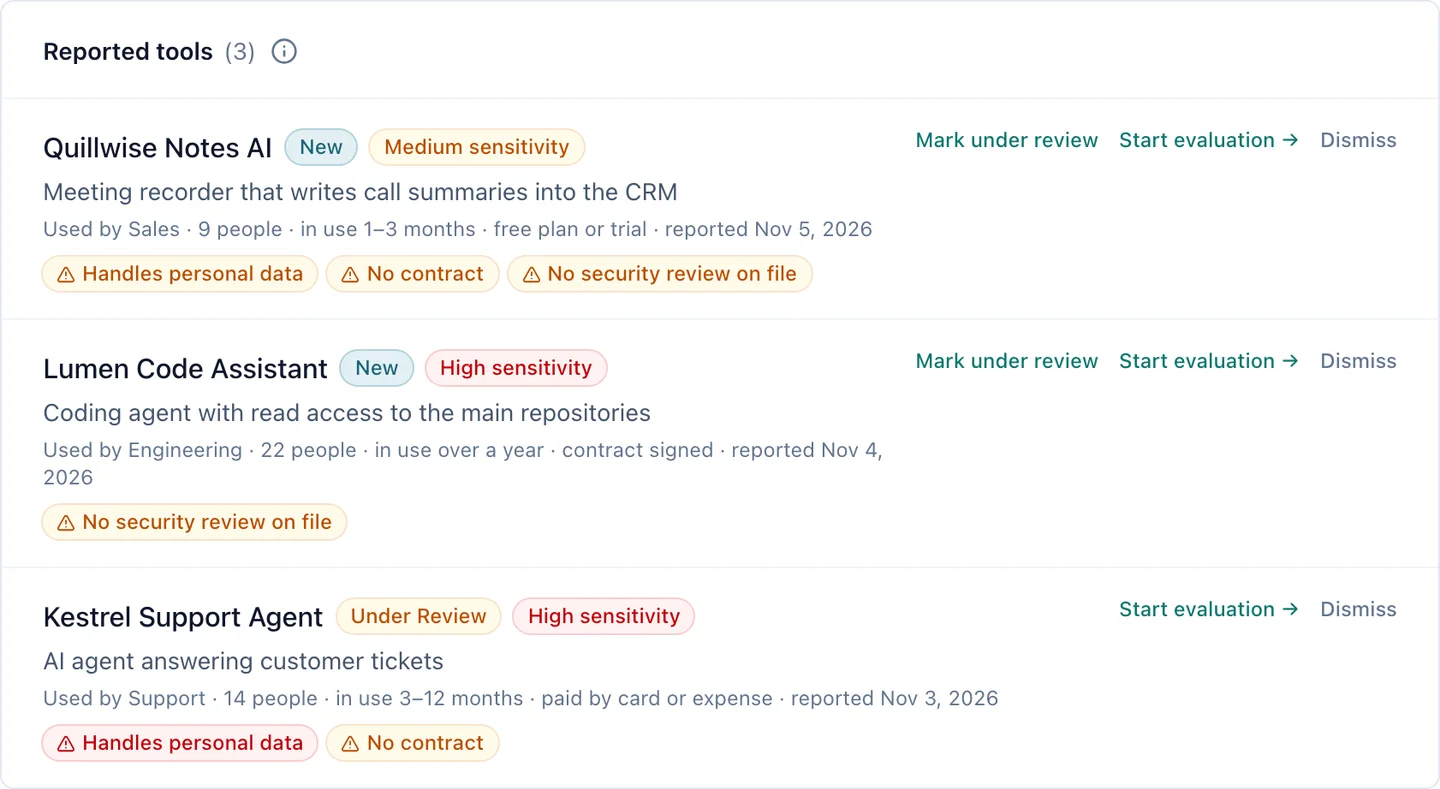
Alle i teamet kan indberette et AI-værktøj, der allerede er i brug, også brugere med kun læseadgang. Indberetningen spørger, hvor længe værktøjet har været i brug, om der findes en kontrakt, og om det behandler personoplysninger. Granur markerer risiciene for dig: handles personal data, no contract og no security review on file. Når du klikker på Start evaluation, får ejere og administratorer besked (på mail, og i Slack eller Teams, hvis det er forbundet), og intakeformularen åbner allerede udfyldt.
Trust status: hvor hver leverandør står
Siden Trust status i sidemenuen viser alle leverandører på én side: godkendelsesstatus, plus et trafiklys for sikkerhedsgennemgang, jeres egne politikker, rammeværk, certifikater og, for AI-agenter, dataadgang. Hvert lys beregnes ud fra det, der er registreret, så intet bliver grønt uden dokumentation, og hvert lys forklarer hvorfor med få ord. Filtrér på det, der kræver handling, eller download hele registret som CSV til en revision.
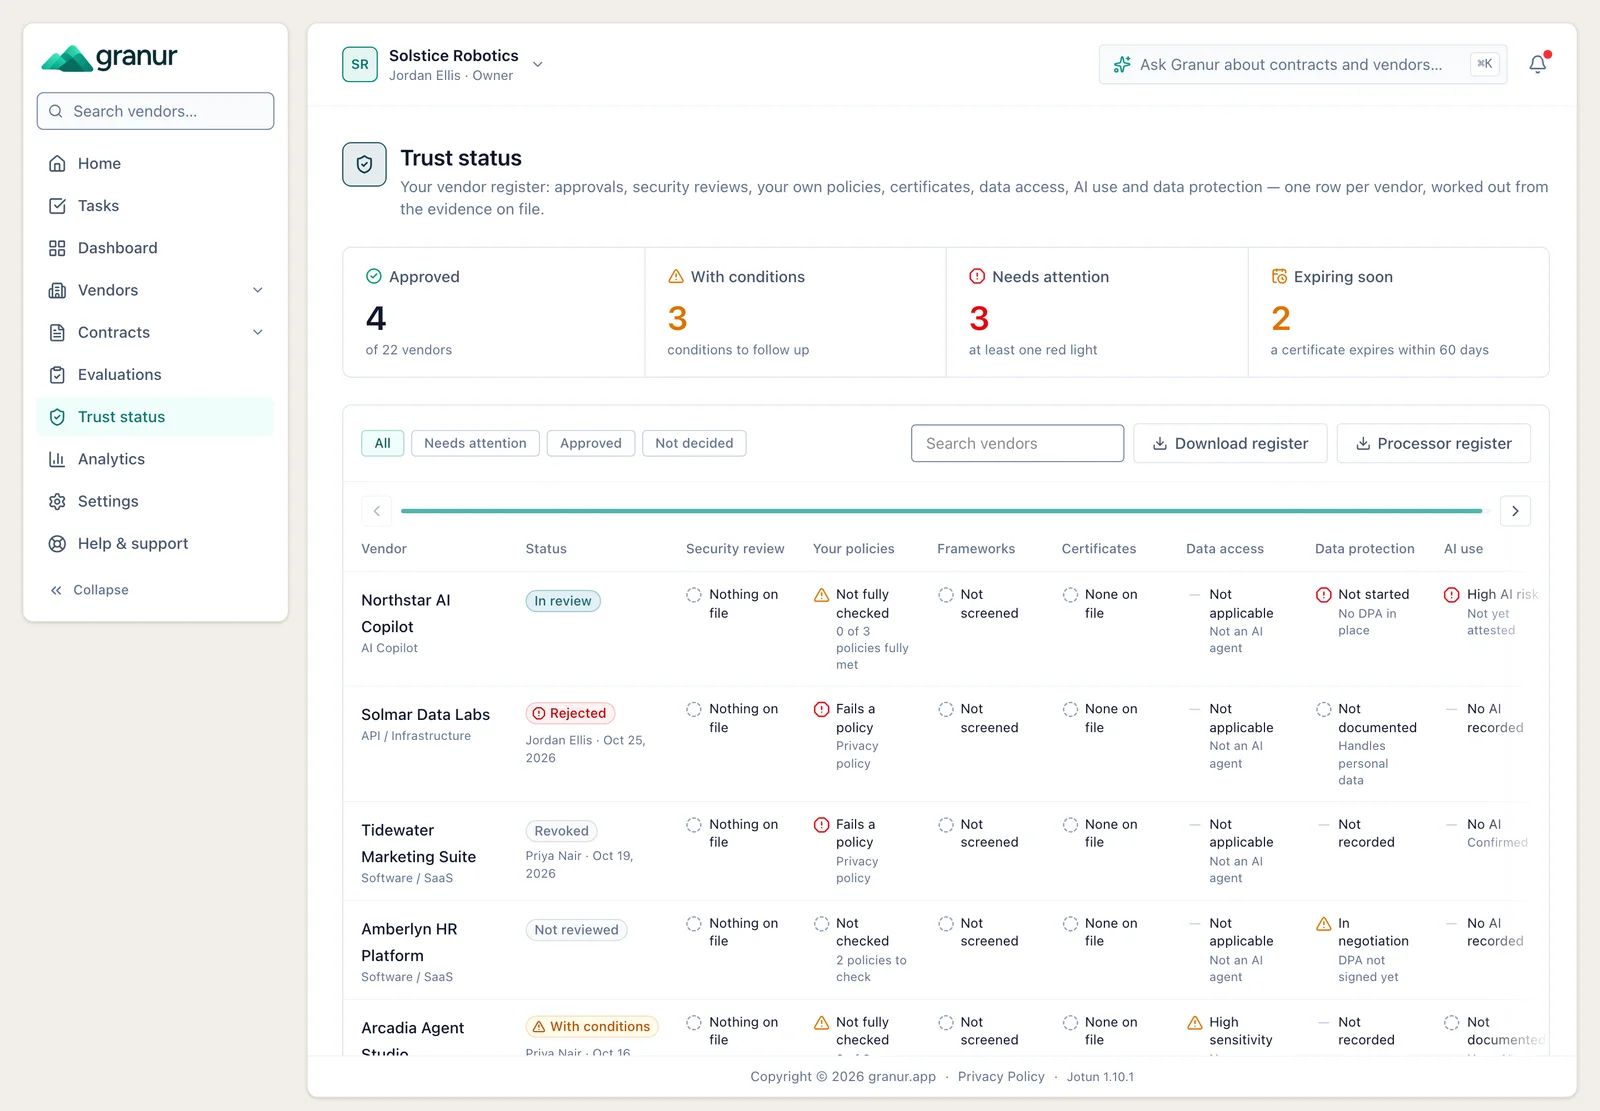
To ting ligger bag. Ejere og administratorer kan formelt godkende en leverandør, godkende med betingelser, afvise eller tilbagekalde en godkendelse, og Granur gemmer historikken over, hvem der besluttede hvad og hvornår. Og under Settings → Policies kan du tilføje virksomhedens egne politikker (databeskyttelse, AI, informationssikkerhed) som enkle krav og derefter tjekke hver leverandør mod dem, der gælder.
Leverandørerne uploader selv deres dokumenter
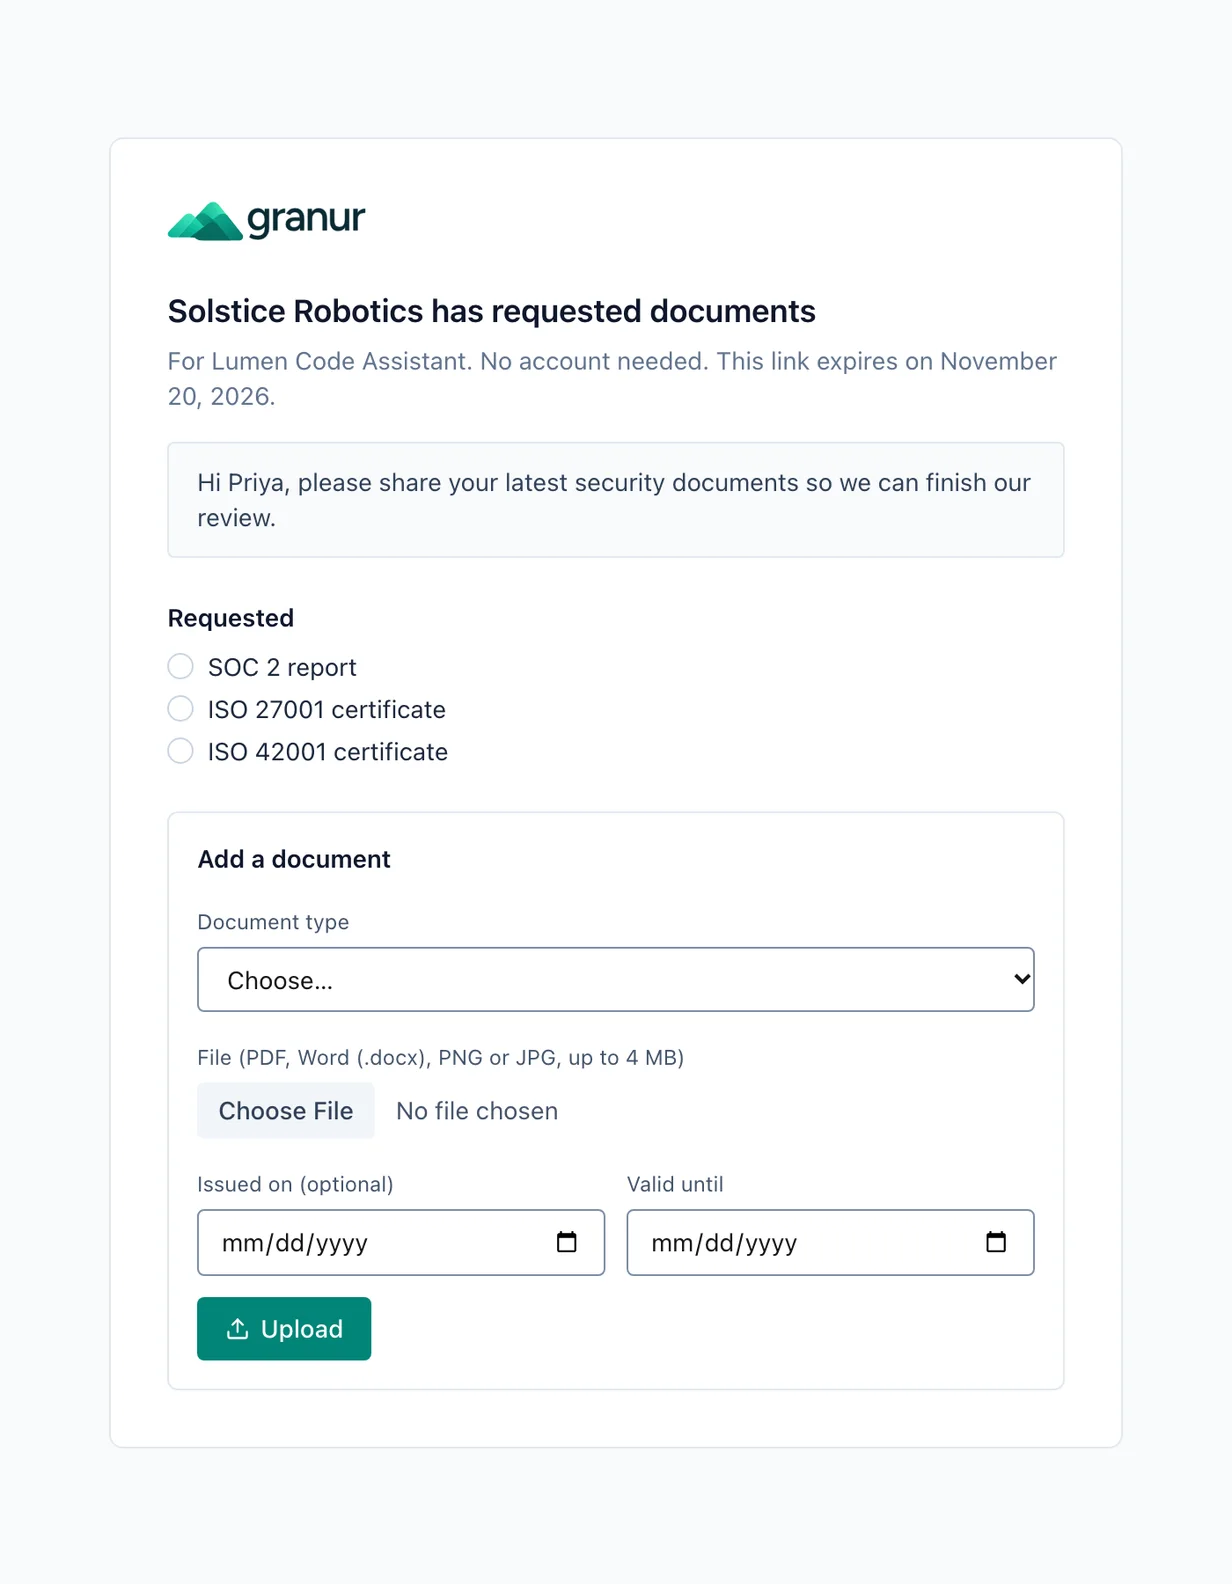
Slut med at jagte certifikater på mail. Send leverandøren et sikkert link, så uploader de SOC 2-rapport, ISO-certifikater og andre dokumenter direkte i Granur. De behøver ingen konto, og linket udløber efter en fastsat tid. Udløbsdatoer følges op, så du får en påmindelse, før et certifikat udløber.
SOC 2-rapporter, læst for dig
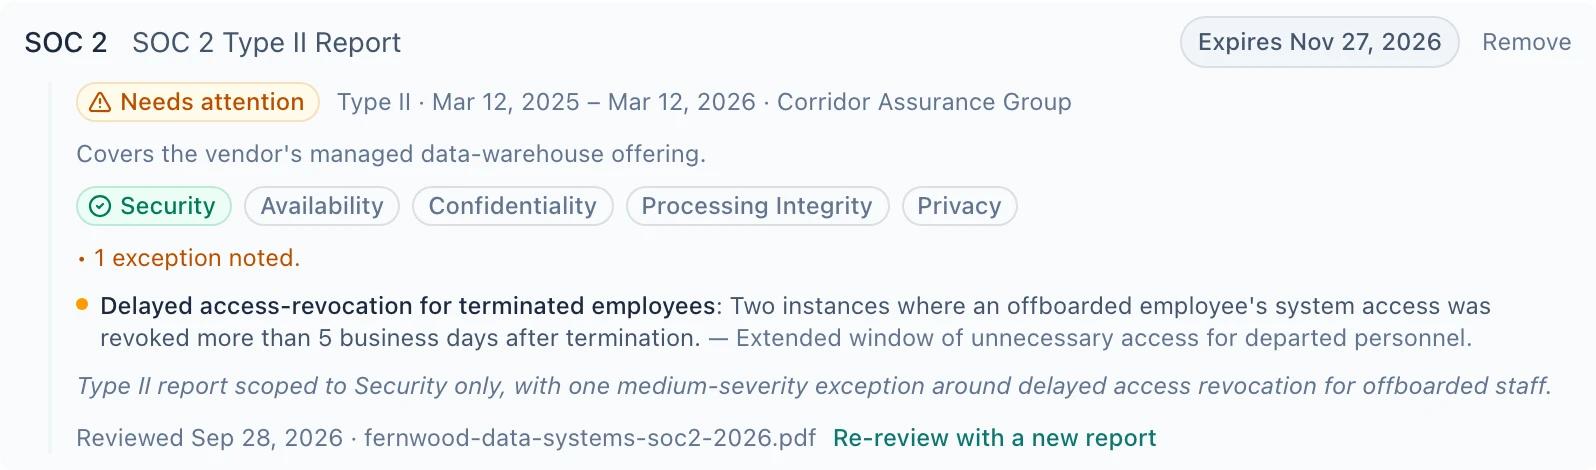
Upload en SOC 2-rapport, så trækker AI fakta ud: rapporttype, revisionsperiode, revisor, hvilke Trust Services Criteria der er dækket, og eventuelle afvigelser. Granur tjekker dem derefter mod de krav, du sætter op én gang for organisationen (laveste rapporttype, højeste alder på rapporten og krævede kriterier), så hvert flag har en begrundelse. Læs mere i vores guide om hvordan du gennemgår en SOC 2-rapport.
Beslutninger om fornyelse, fra start til slut
Hver kontrakt på siden Renewals har en Decide-knap. Den viser fornyelsen samlet: fornyelsesdato, opsigelsesfrist og hvor mange dage der er tilbage, værdi, om kontrakten fornyes automatisk, leverandørens scorecard for sundhed og åbne forpligtelser. Så vælger du: forny eller opsig.
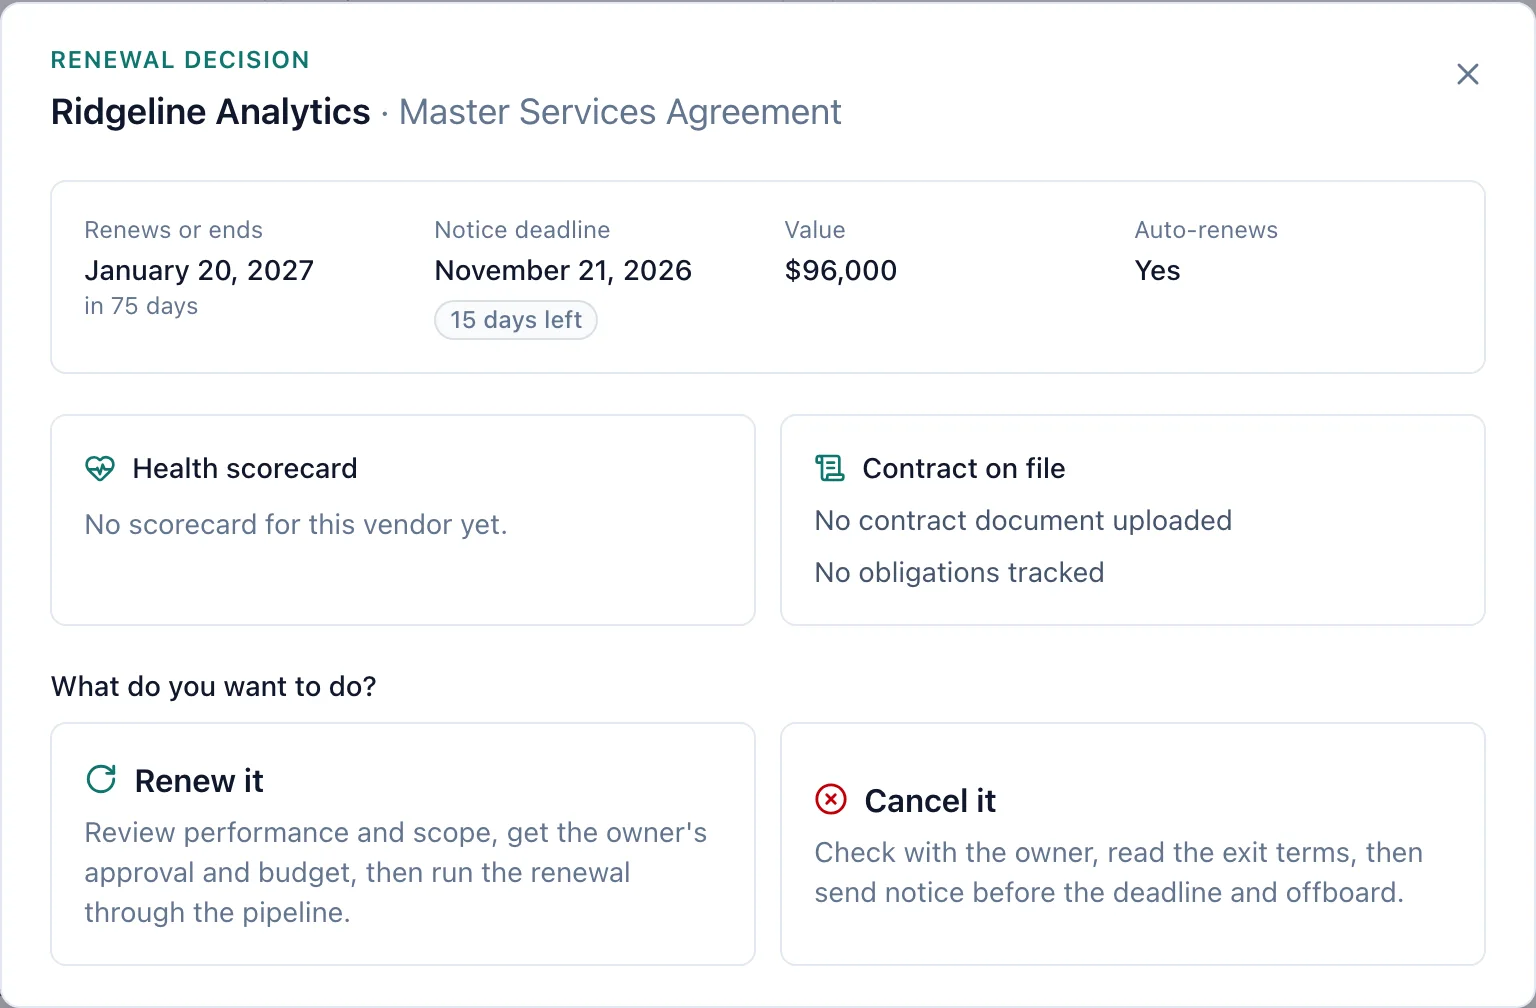
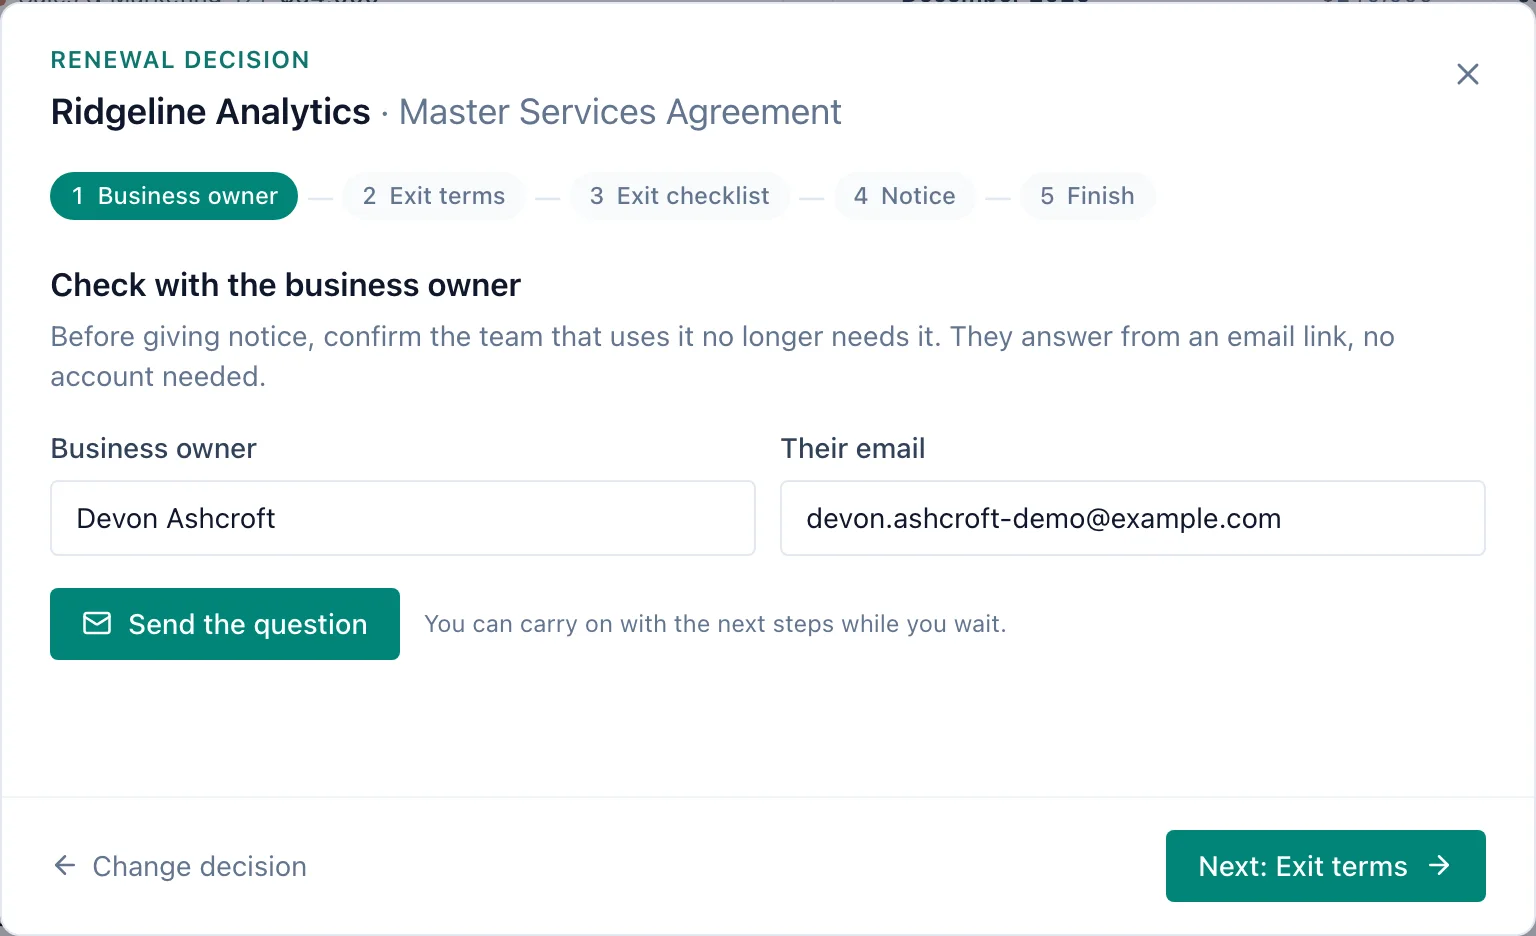
Cancel it fører dig gennem fem trin. Først mailer Granur ét spørgsmål til forretningsejeren: har teamet stadig brug for det her? Svaret gives via et link, uden konto. Derefter læser AI kontraktens exitvilkår, en tjekliste dækker dataeksport, fjernelse af adgange og fakturering, og opsigelsen skrives ud fra kontraktens egne vilkår. Renew it tjekker leverance og omfang, indhenter forretningsejerens godkendelse og bekræftet budget og starter derefter fornyelsen i pipelinen.
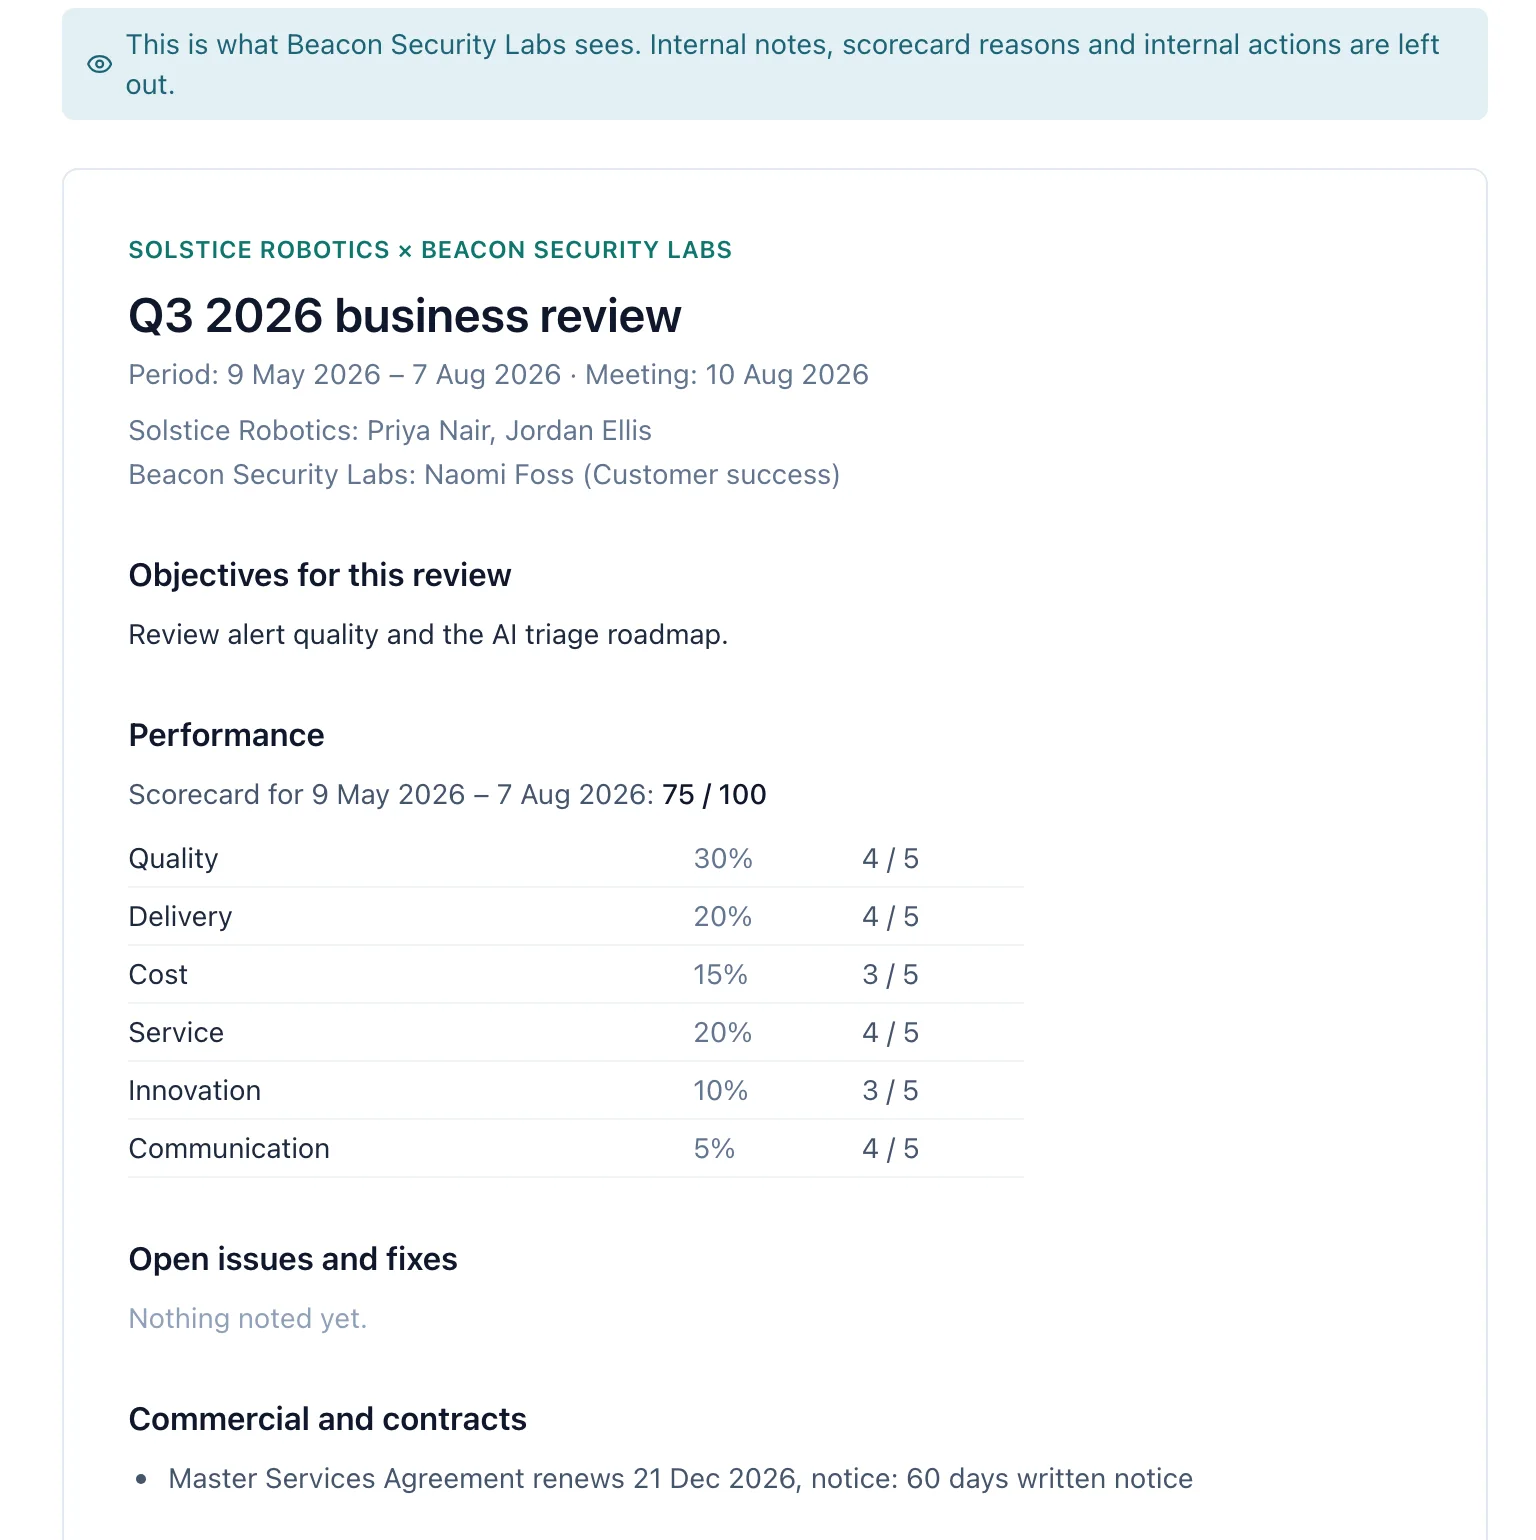
Forretningsgennemgange, som leverandøren kan forberede sig på
Granur laver et udkast til dagsorden for forretningsgennemgangen ud fra selve perioden: scorer, åbne sager, datoer for fornyelse og opsigelse samt compliance. Du sender leverandøren forhåndsmateriale som PDF, og jeres interne noter og begrundelser for scorerne holdes uden for. Beslutninger ender i én handlingsliste per leverandør, så intet bliver aftalt og derefter glemt.
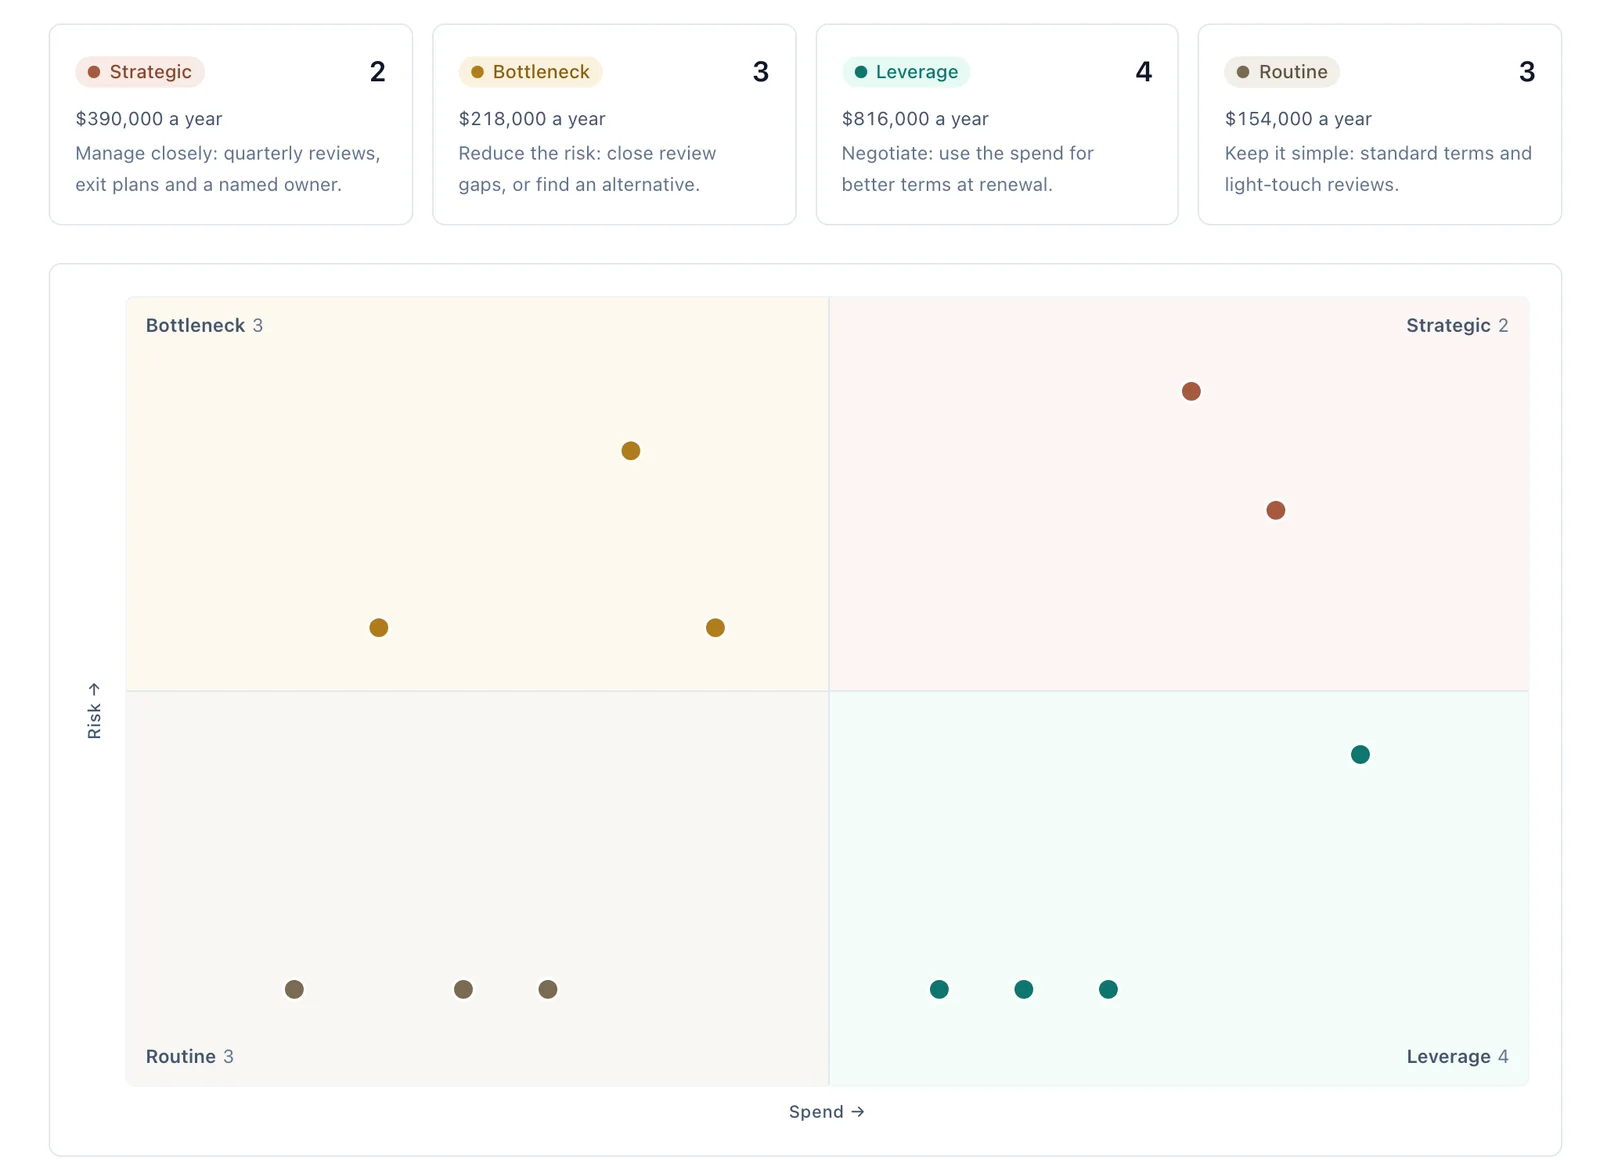
Hvor ofte I mødes, afhænger af, hvor meget leverandøren betyder. Vendor segmentation placerer hver leverandør efter årligt forbrug og risiko, ud fra det, der allerede står på kontrakterne, så strategiske leverandører gennemgås hvert kvartal og rutineleverandører én gang om året.
Et 72-timersur, når en leverandør har en hændelse
Efter GDPR skal et brud på persondatasikkerheden normalt anmeldes til tilsynsmyndigheden inden for 72 timer, efter at du er blevet bekendt med det. Registrér leverandørens hændelse i Granur, så starter uret. Det kører, så længe personoplysninger kan være berørt, indtil myndigheden er underrettet, eller du har besluttet, at det ikke er nødvendigt. Dine beslutninger, og hvornår du traf dem, bliver stående.
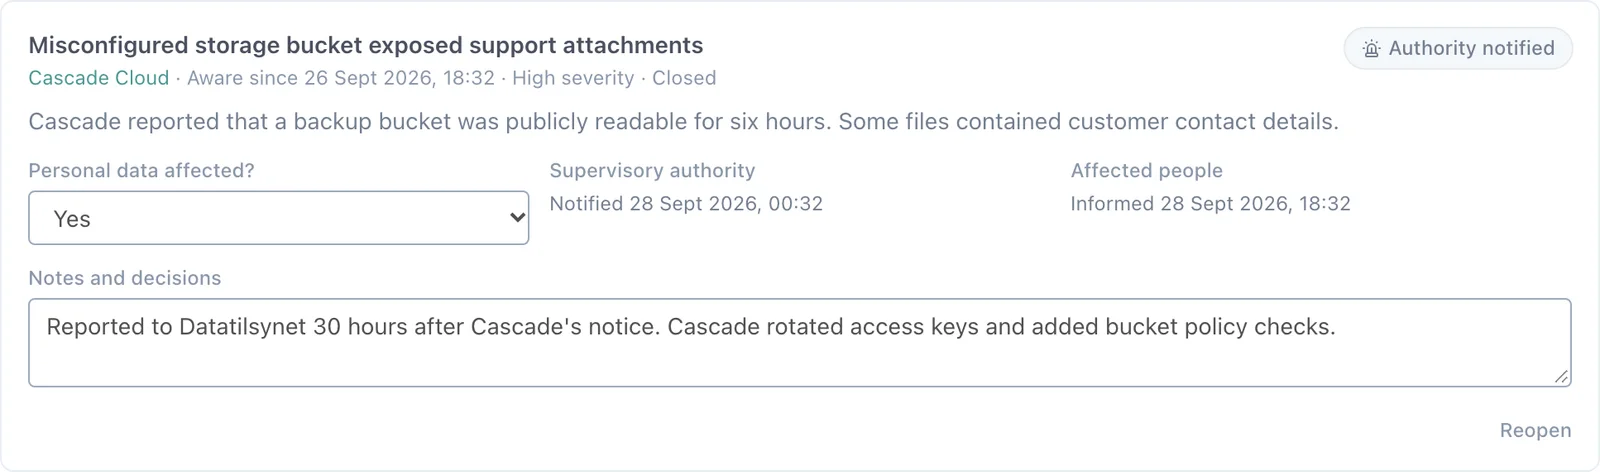
Når nogen spørger, hvilke leverandører der behandler jeres personoplysninger, downloader du databehandlerregistret: dem alle, med databehandleraftale, datakategorier, placeringer og overførselsgrundlag. Leverandører med personoplysninger i kontrakterne, men uden oversigt endnu, står anført med det, der mangler, så ingen falder ud.
Og lidt til
Automatiseringsregler. Når en kontrakt går ind i et trin, får Slack besked. Når tjeklisten er færdig, går kontrakten videre. Ingen behøver at huske det.
Screening mod rammeværk. Vurdér en ny leverandør mod de rammeværk, der gælder, som GDPR, ISO 27001 og EU's AI-forordning, med en person, der markerer hver kontrol.
Scorecards for sundhed. Giv hver leverandør en score for kvalitet, levering, omkostninger, service, innovation og kommunikation, og få en foreslået vurdering og en handlingsliste.
Import fra SharePoint og OneDrive. Vælg kontraktfiler direkte fra Microsoft 365, så læser Granur hver af dem med AI, på samme måde som ved en upload.
Mørk tilstand. Vælg Light, Dark eller System i kontomenuen.
Vil du se det her med jeres egne leverandører og kontrakter? Book en demo, så gennemgår vi det med dig. Hvad der er inkluderet, afhænger af din plan, og priserne viser, hvad der gælder for hvilken.