

Hvert leverandørforhold, sporet fra første blikk til avvikling
En vektet evaluering for nye leverandører, deretter scorecards, gjennomganger og forpliktelser for dem du beholder, i én søkbar katalog.
Hver leverandør du jobber med, i én liste
Ikke en mappe med kontrakter — leverandøren selv, som sin egen post. Hvert forhold virksomheten har er søkbart og filtrerbart etter kapabilitet, segment og helse, med hver kontrakt knyttet til leverandøren rullet opp under den.
Klikk inn på en hvilken som helst leverandør og se hele historikken på ett sted — hver kontrakt, hver helsesjekk, hver sertifisering — i stedet for å sette den sammen fra separate poster.
Et scorecard før du forplikter deg til en førstegangsleverandør
En helt ny leverandør og en rutinemessig fornyelse er ikke samme risiko. Granur behandler dem forskjellig med hensikt — en førstegangsleverandør får en vektet evaluering på tvers av åtte dimensjoner (strategisk egnethet, kapabilitet, arkitektur, data, sikkerhet, ytelse, kommersielt og leverandørmodell), pluss obligatoriske bestått/ikke bestått-krav og en strategisk risikovurdering av økosystempassform og exit-kostnad, i det øyeblikket den flagges «ny» ved registrering; en fornyelse gjør det ikke, fordi det forholdet allerede er vurdert.
Evalueringsscorecard, leverandørrisikovurdering (VRA) og personvern-/KI-vurdering gjelder alle — forholdet er uprøvd, så kravene kjøres i sin helhet.
Ingen evalueringsscorecard og ingen ny kjøring av vurderinger som allerede finnes. Fokuset flyttes til forhandling — vilkår, pris og fornyelsestidspunkt.
Vektet rubrikk for onboarding av en ny leverandør — separat fra VRA-/etterlevelseskravene.
En porteføljevisning, ikke én leverandør av gangen
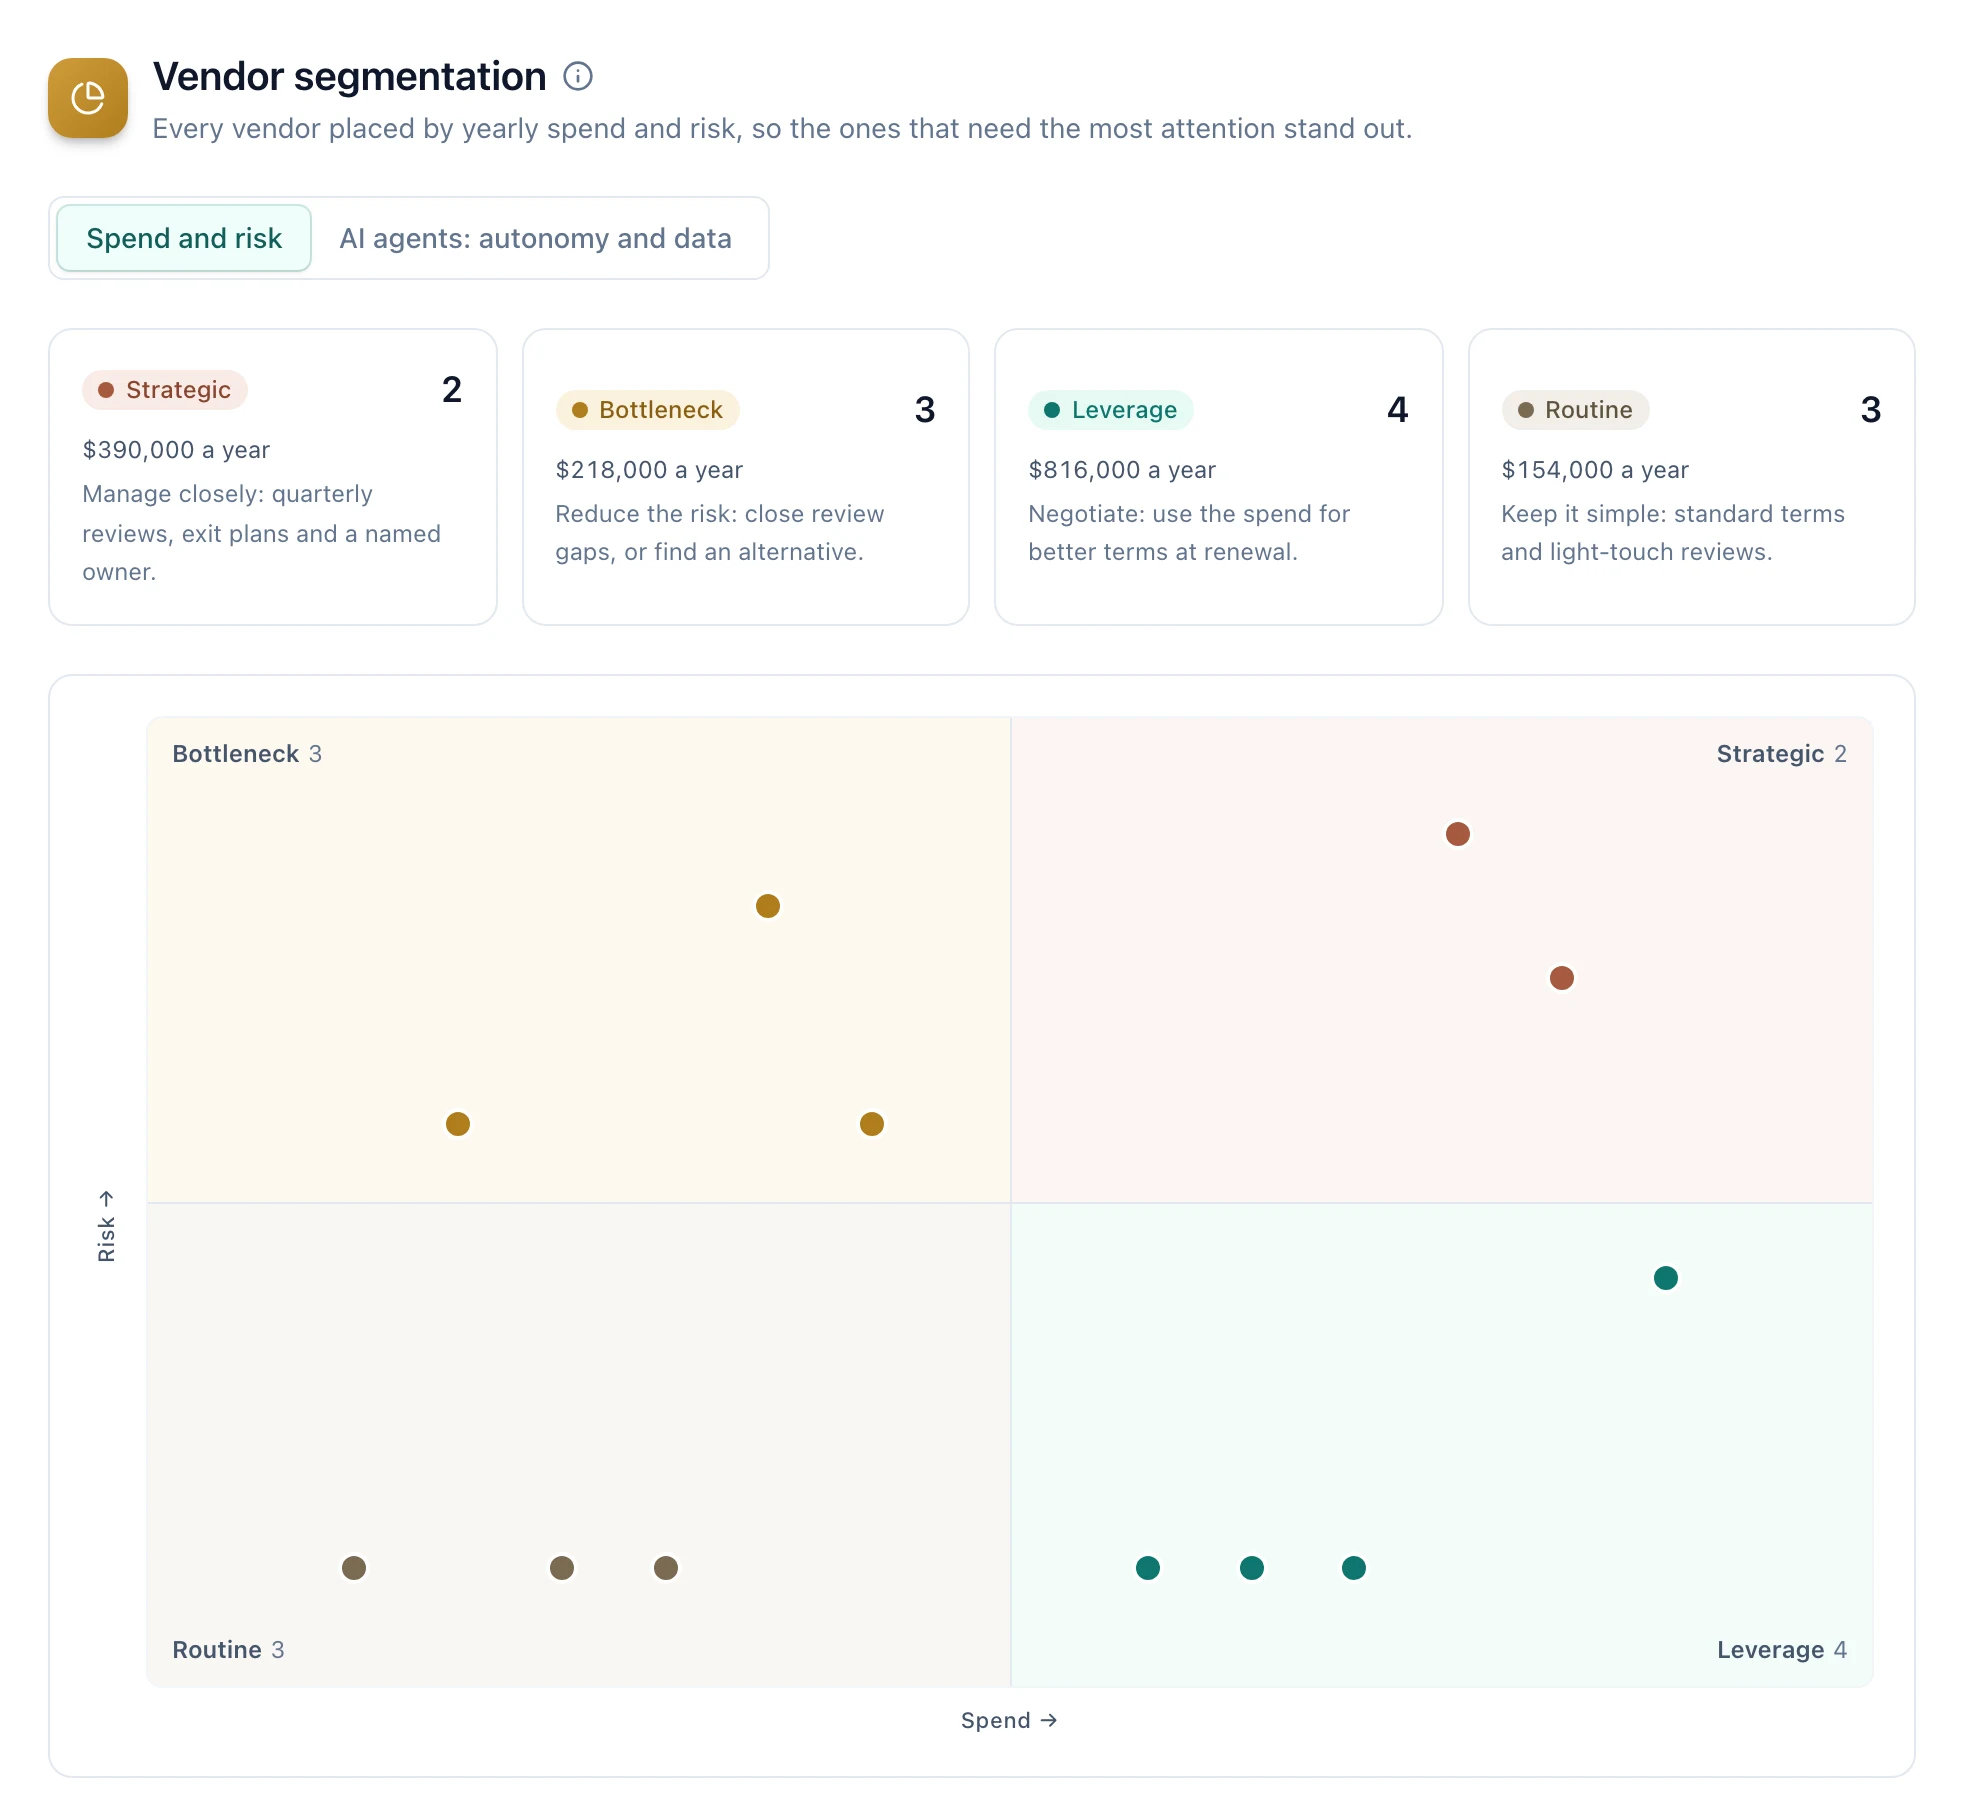
Hver leverandør plassert etter årlig forbruk og risiko på ett kart, slik at de som trenger oppmerksomhet skiller seg ut i stedet for å vente på å bli funnet. Risikoen følger hver leverandørs risikomerke, og leverandører uten kontraktsverdi vises for seg i stedet for å bli gjettet.
Hver kvadrant kommer med neste steg: følg strategiske leverandører tett, reduser risikoen i flaskehalsene, forhandle der dere har et forhandlingskort, og hold rutineleverandørene enkle. Klikk på en kvadrant for å se leverandørene og forbruket.
Status for hver leverandør, samlet på én side
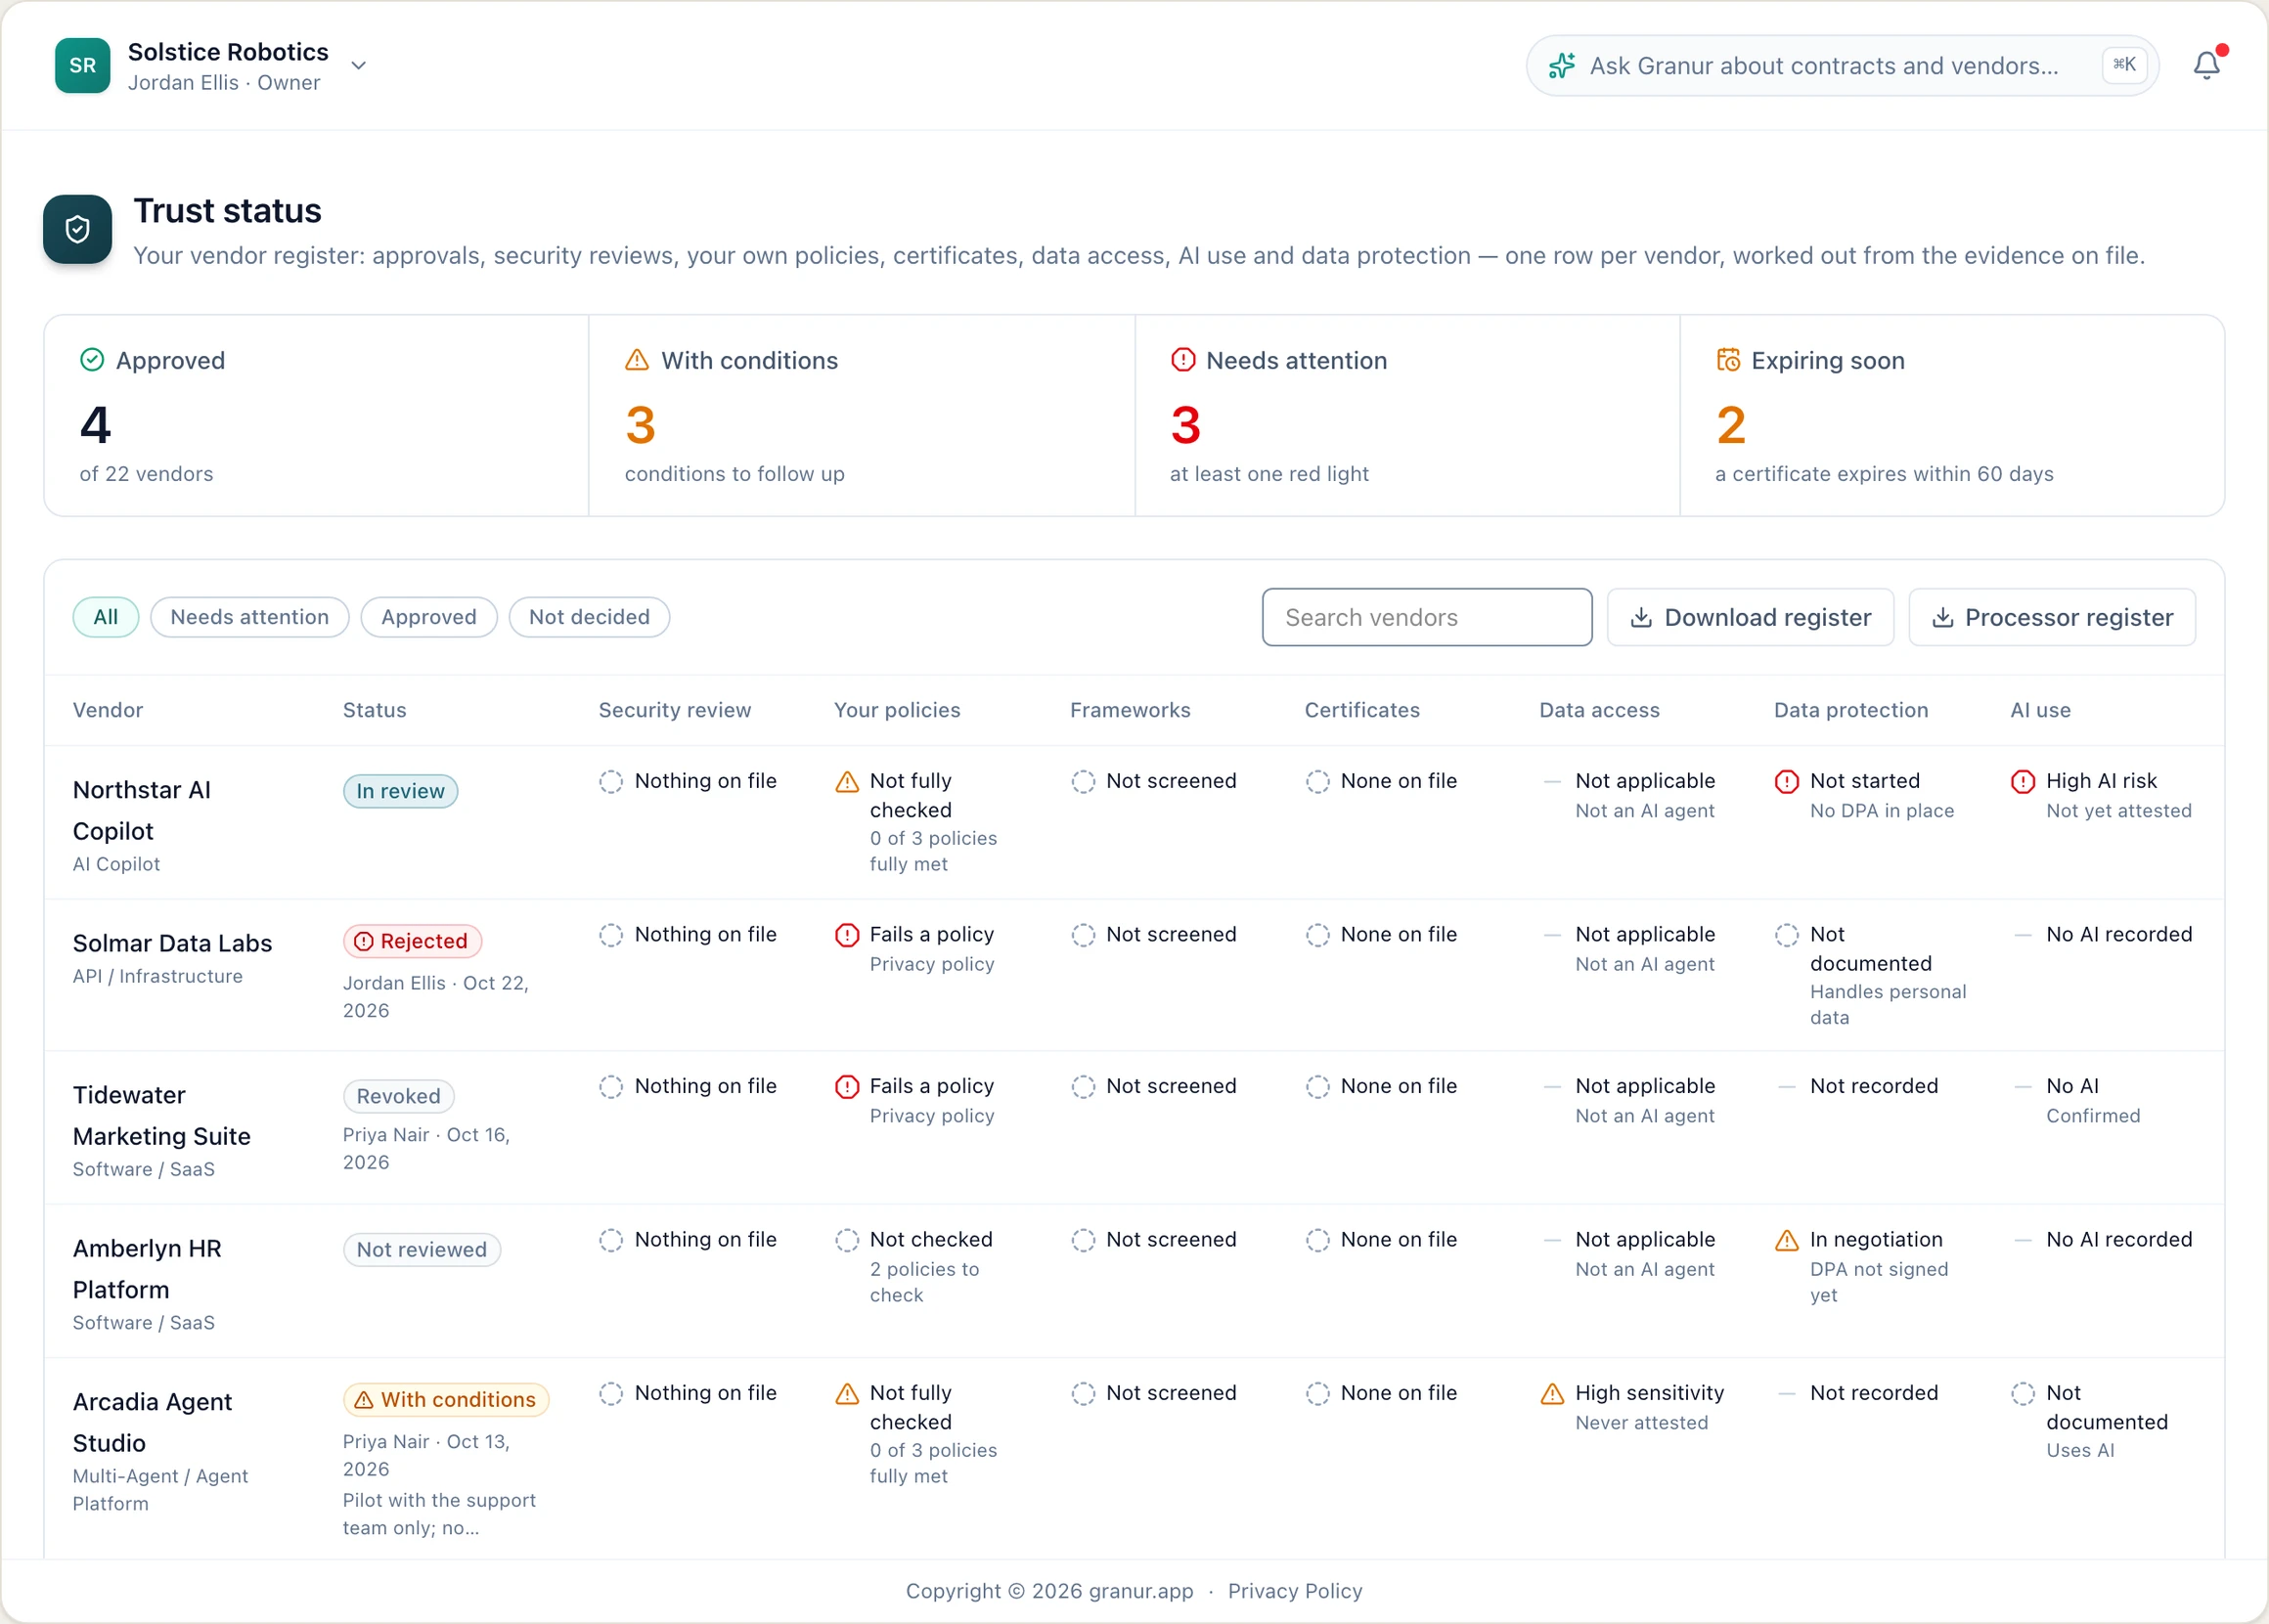
Godkjenninger, sikkerhetsgjennomganger, egne retningslinjer, sertifikater, AI-bruk, personvern og tillatelser for AI-agenter — én rad per leverandør, basert på dokumentasjonen som ligger inne. Ingenting blir grønt uten bevis.
Formell godkjenning, med vilkår
Godkjenn, godkjenn med vilkår, avvis eller trekk tilbake. Hver beslutning lagres med hvem som tok den og når, og hele historikken ligger på leverandøren.
Sjekket mot egne retningslinjer
Legg inn retningslinjer for personvern, AI og sikkerhet som konkrete krav, og sjekk hver leverandør mot dem som gjelder — med notat om dokumentasjonen og påminnelse om ny sjekk etter et år.
AI-bruk hos hver leverandør
Registrer hva hver leverandørs AI gjør, om den lærer av dataene deres, og om kontrakten krever at AI-bruk opplyses. Hver leverandør får et AI-risikonivå, leverandører kan svare på et AI-spørreskjema med ti spørsmål via en sikker lenke, og AI-leverandører bekreftes på nytt hvert år.
Personvern og databehandleravtaler
For hver leverandør som behandler personopplysninger: databehandleravtalen, hvilke kategorier data, hvor dataene lagres og hva som dekker overføringer utenfor EU/EØS. Mangler avtale eller overføringsgrunnlag, vises det rødt.
Et register klart for gjennomgang
Filtrer til leverandørene som trenger oppfølging, og last ned registeret som CSV, eller databehandleroversikten — alle leverandører som behandler personopplysninger, med databehandleravtale, datakategorier, lokasjoner og overføringsgrunnlag — til protokollen over behandlingsaktiviteter. Et forsprang på DORA-, NIS2-, GDPR- og SOC 2-gjennomganger.
Forholdet slutter ikke ved signering
Et segmenteringskart forteller deg hvor du skal se. Dette er det du faktisk ser på når du kommer dit.
Scorecard for helse
En vektet KPI-mal — kvalitet, levering, kostnad, service, innovasjon, kommunikasjon — som teamet ditt scorer hver periode, med en foreslått helsevurdering og en tiltaksliste. Den forblir intern: forretningsgjennomganger deler poengene, aldri begrunnelsene eller anbefalingen deres.
Forretningsgjennomganger (QBR)
Hvert kvartal for strategiske leverandører, sjeldnere for resten. Granur lager agendaen ut fra perioden — poengutvikling, hendelser, fornyelses- og oppsigelsesdatoer, sertifikater som utløper — gir leverandøren forhåndslesing uten de interne notatene deres, og tar vare på beslutningene og en felles tiltaksliste med ansvarlige på begge sider.
Forpliktelser, ikke bare fornyelser
De faktiske leveransene et leverandørforhold lover — en rapport som skal leveres kvartalsvis, en revisjonsrett, en volumforpliktelse — spores mot en eier og en frist, separat fra når én bestemt kontrakt med den leverandøren utløper.
Sertifiseringer og forsikring
COI, SOC 2, ISO 27001, ISO 42001, CSA STAR for AI, W-9 og alt annet en leverandør trenger å ha registrert — sporet med utløpsdatoer og en automatisk gul-så-rød advarsel etter hvert som en sertifisering nærmer seg eller passerer utløp.
Leverandørhendelser, med 72-timersfristen
Når en leverandør melder et brudd, logger du det på leverandøren, og Granur teller ned GDPRs 72 timer for varsling til tilsynsmyndigheten. Klokken stopper når dere registrerer beslutningen, og klokker som går, vises i alles varsler.
Onboarding, sporet til lansering
En teknisk sjekkliste i fem trinn — system- og datatilgang tildelt, integrasjoner og datastrømmer konfigurert, teamet opplært, lansering bekreftet, signatur fra teknisk eier — startet i det øyeblikket en kontrakt blir signert, slik at implementeringen har en eier og en registrering i stedet for å stoppe opp i noens innboks.
Avvikling, avkrysset
En fempunkts sjekkliste — tilgang trukket tilbake, data returnert, siste faktura, kunnskapsoverføring, kontrakter avsluttet — slik at avvikling av et leverandørforhold er et register, ikke en hukommelsesøvelse.
Agenttillatelser og gjenattestering
For en leverandør onboardet som en AI-agent: en løpende oversikt over hva den faktisk har tilgang og tillatelse til å gjøre — datatilgang, datasensitivitet, hvilke handlinger den utfører autonomt kontra hvilke som krever godkjenning, modellversjon — gjennomgått på et tilbakevendende intervall med et gul-så-rød-merke etter hvert som gjenattestering forfaller, slik at autorisasjon bekreftes etter en plan i stedet for å bli satt én gang og glemt.
Leverandørhåndtering er halve bildet. Se dashbordet der hver kontrakt følges opp, stadium for stadium
Leverandørdataene dine, isolert og oversiktlige
Granur er tidlig i sin fase — vi er tydelige på hva som er bygget i dag i stedet for å låne merker vi ikke har fortjent.
Organisasjonsavgrenset flerleiermodell
Hver kontrakt, bruker og hendelse er avgrenset til virksomheten din — ingen tilgang på tvers av organisasjoner.
Hashede påloggingsdetaljer, sesjonsautentisering
Passord hashes og lagres aldri i klartekst; sesjoner er signerte og kortvarige.
Full, eksporterbar revisjonslogg
Hver stadiebevegelse, godkjenning og innstillingsendring logges automatisk — synlig på tidslinjen, og eksporterbar som CSV eller PDF for en sikkerhetsgjennomgår.
Du kontrollerer dataene
Leverandørdataene dine ligger i din egen database — Granur deler dem ikke på tvers av organisasjoner.
Se dine egne leverandører i pipelinen
Velg en plan, last opp noen avtaler, og se evalueringsscorecardet og helsesporingen fylles ut.