

Her er det vi gleder oss mest til å vise deg i Granur denne november. Alt har samme mål: færre regneark og e-posttråder, og beslutninger med dokumentasjonen på plass.
Alle skjermbildene under er fra selve produktet, med demoselskapet vårt, Solstice Robotics, og oppdiktede leverandører og kontrakter. Granur er på engelsk, så knapper og menyer står på engelsk i bildene og i teksten.
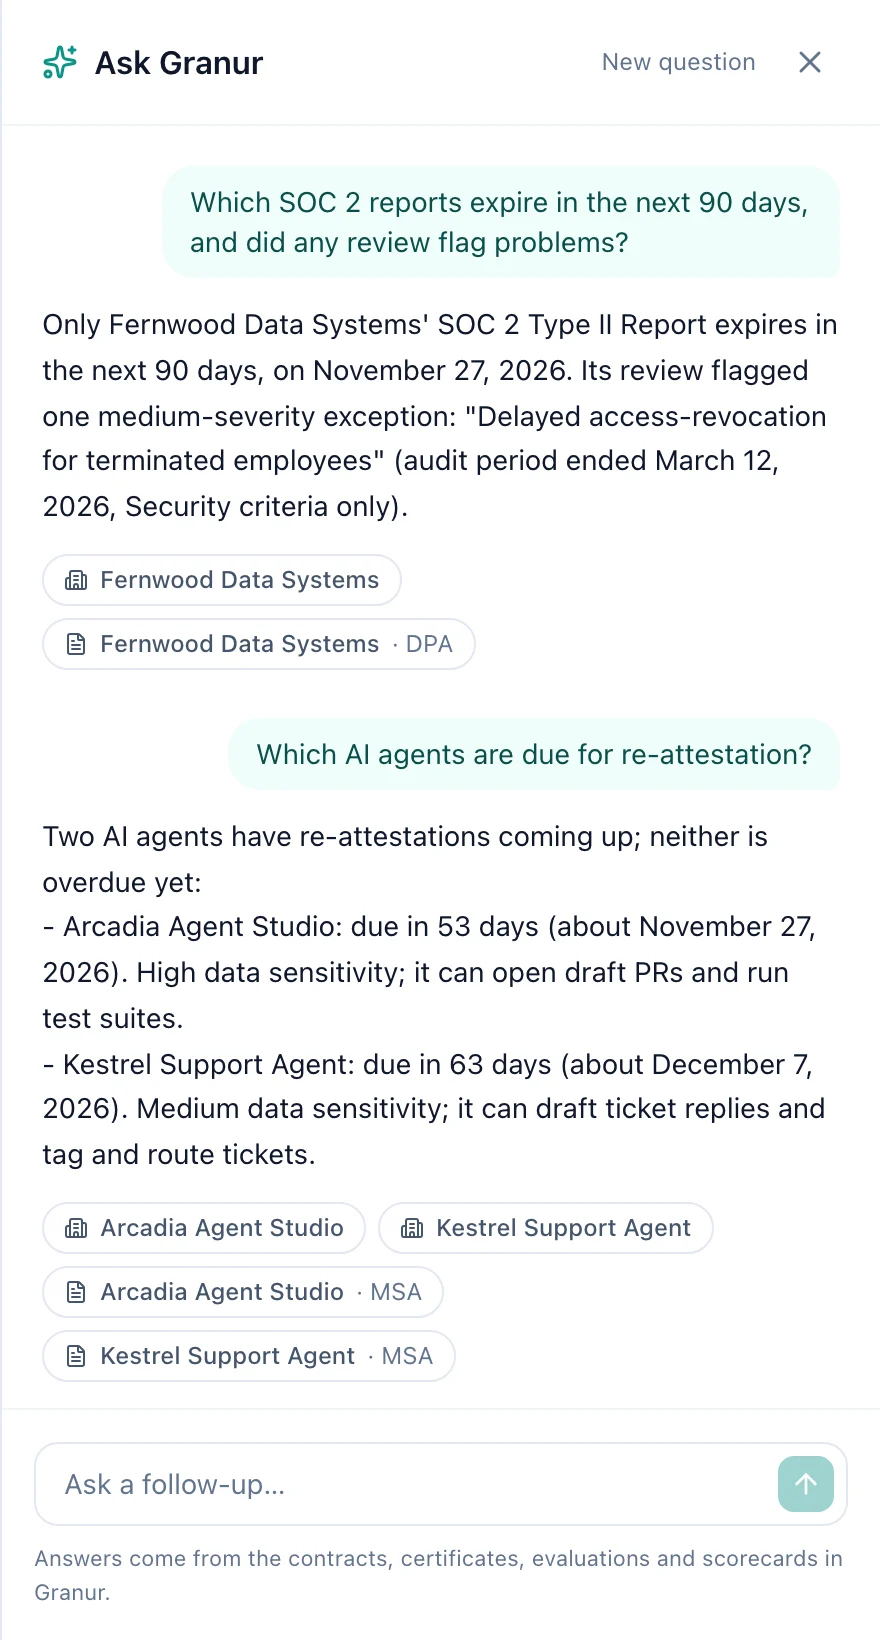
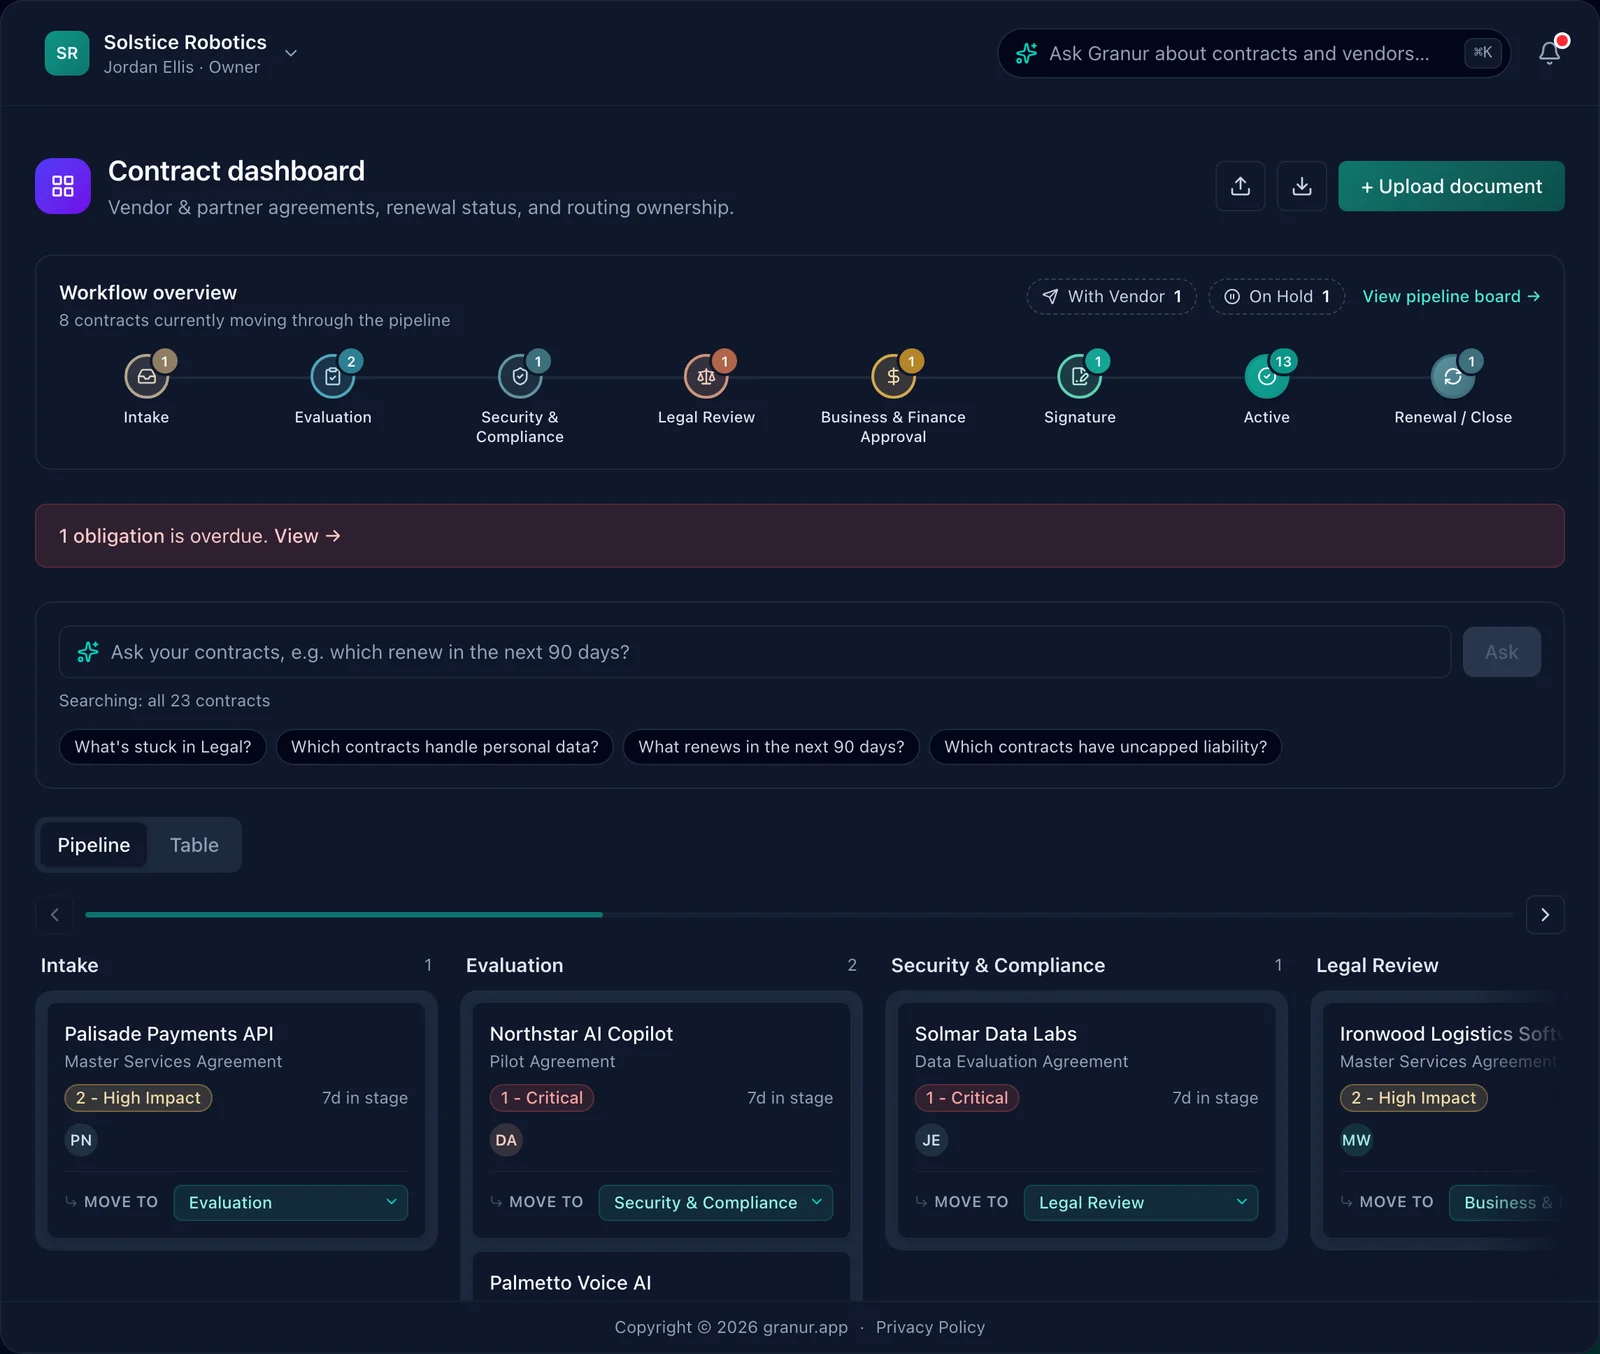
Ask Granur: spør om kontrakter og leverandører
Ask Granur ligger i toppfeltet på alle sider (eller trykk ⌘K, Ctrl+K på Windows). Spør med vanlige ord, så svarer den ut fra alt som ligger i Granur: kontrakter, sertifikater, SOC 2-vurderinger, evalueringer, helsescorekort og KI-agenters tilganger. Hvert svar lenker til leverandørene og kontraktene det nevner, og du kan stille oppfølgingsspørsmål i samme samtale.
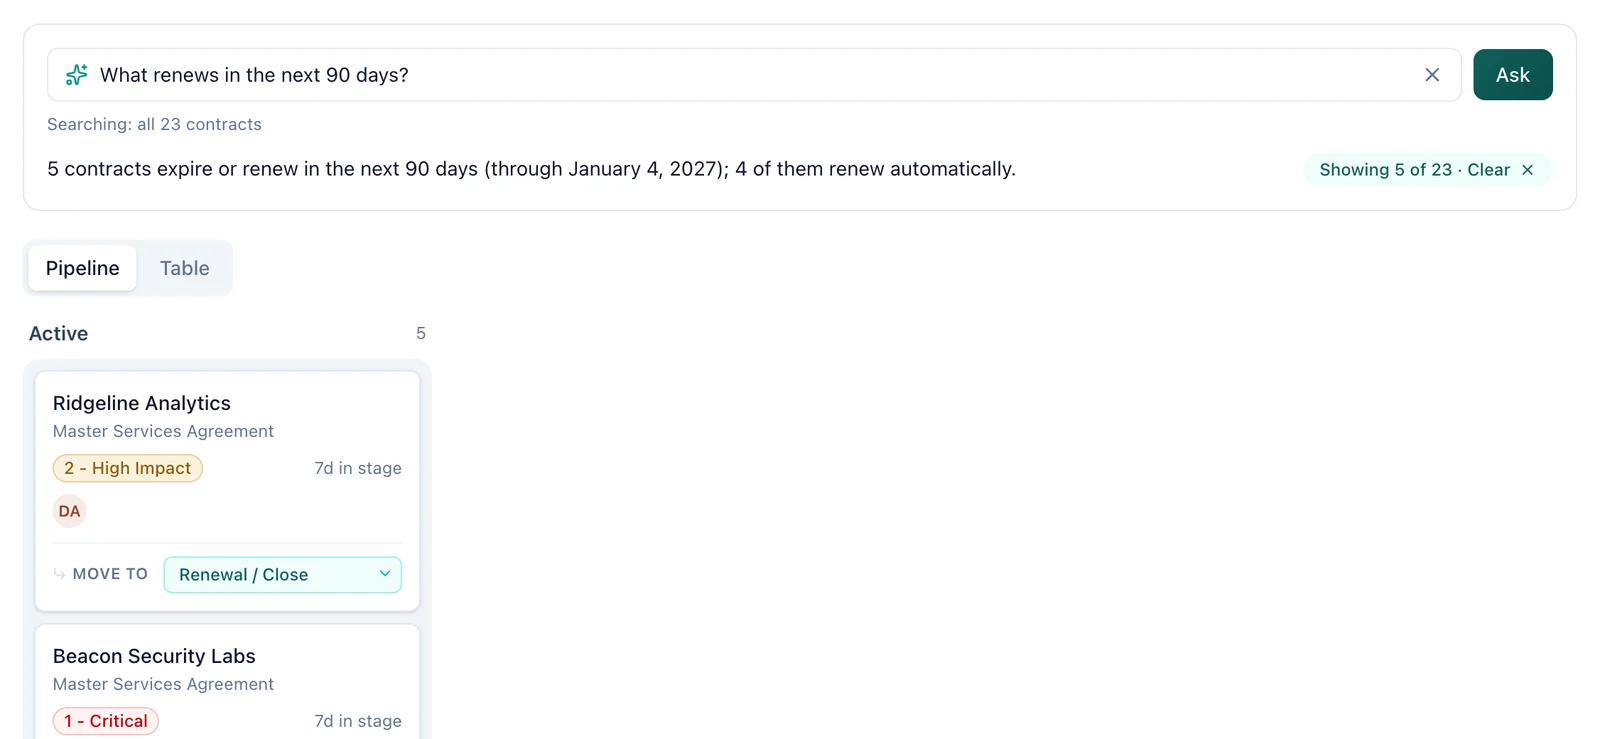
På dashbordet jobber Ask your contracts-linjen med kontraktene du har foran deg. Still et spørsmål, så snevres Pipeline og Table inn til kontraktene som passer, med et kort svar øverst. Den tar hensyn til filtrene som allerede er satt i tabellen, og ett klikk nullstiller den.
Svarene bygger bare på egne data i Granur. Mangler noe, sier Ask Granur fra i stedet for å gjette.
KI som leser kontrakten, og forteller deg hva som er galt med den
Last opp en kontrakt, så henter KI ut nøkkelvilkår, fornyelsesdatoer og forpliktelser, og du sjekker dem før noe lagres. Deretter leser Run risk review hele teksten etter klausulene som gir trøbbel senere: ubegrenset ansvar, ensidig skadesløsholdelse, stille automatisk fornyelse og manglende oppsigelsesrett.
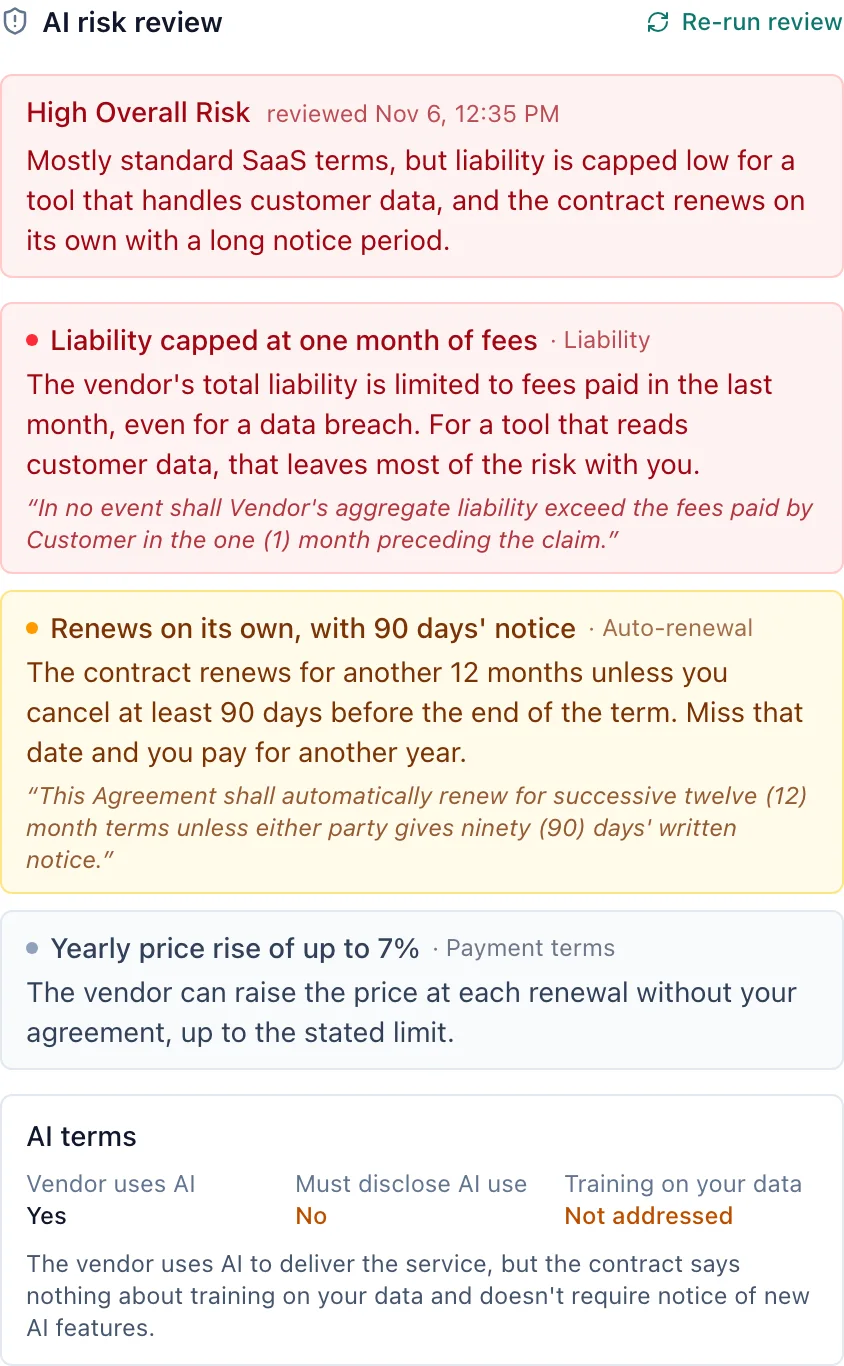
Hvert flagg har alvorlighetsgrad, en forklaring på vanlig språk og selve klausulen, så juridisk kan gå rett på det som betyr noe. Den leser også kontraktens KI-vilkår: om leverandøren bruker KI, om den må si fra om det, og om den kan trene på dataene dine.
KI-bruk på hver leverandør
Leverandører slår på KI lenge etter at du godkjente dem. Derfor har hver leverandør i Granur en KI-oversikt: hva KI-en gjør, om den kan lære av dataene dine, om kontrakten krever at KI-bruk opplyses, hvor mye KI-en bestemmer selv, og hvilke data den når. Ut fra det får hver leverandør et KI-risikonivå.
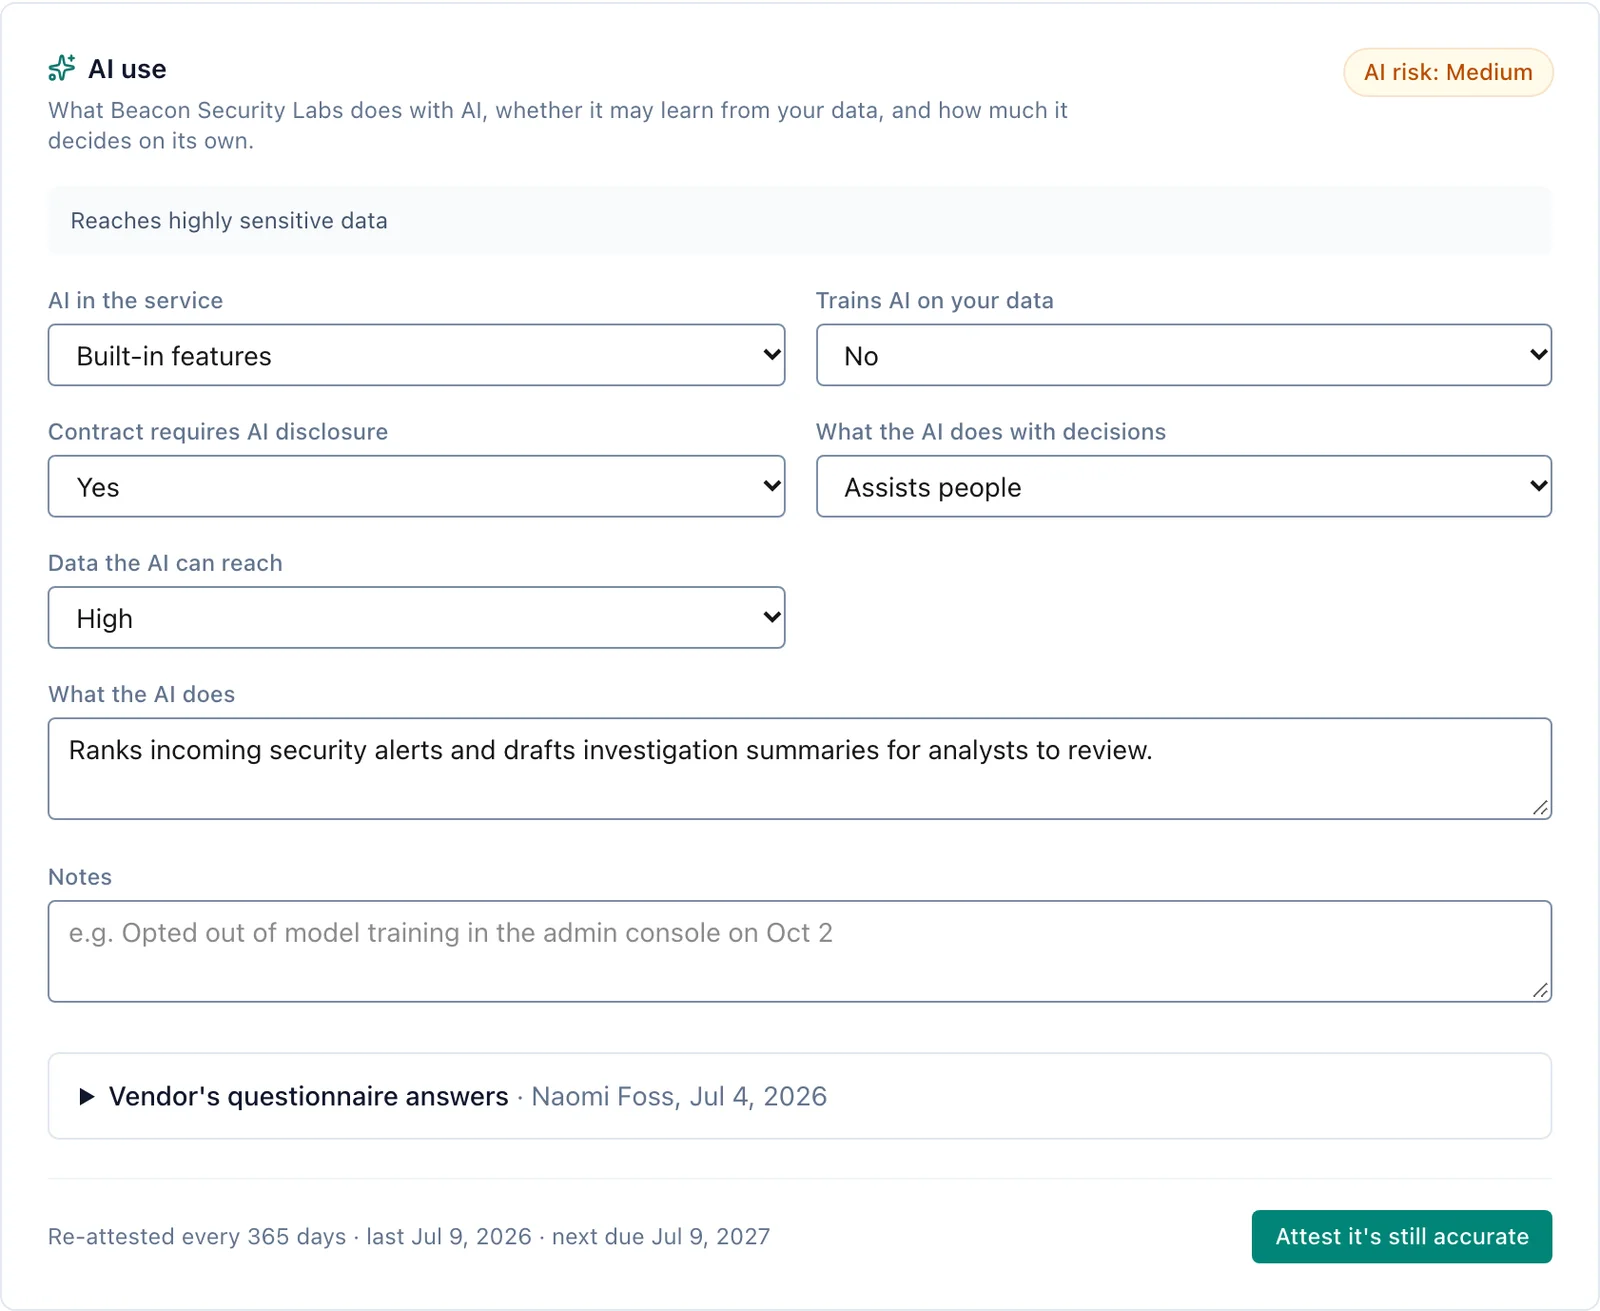
Leverandører kan svare på et KI-spørreskjema selv gjennom en sikker lenke, uten konto. En årlig ny bekreftelse sørger for at noen ser på det igjen, og klausulbiblioteket har ferdige KI-klausuler om opplysningsplikt, trening på dataene dine, varsling av hendelser og menneskelig kontroll, som et utgangspunkt for juristene deres. KI-agenter får en egen oversikt over hva de har lov til å få tilgang til, med egen bekreftelsesdato.
Oversikt over skygge-KI som viser det som betyr noe
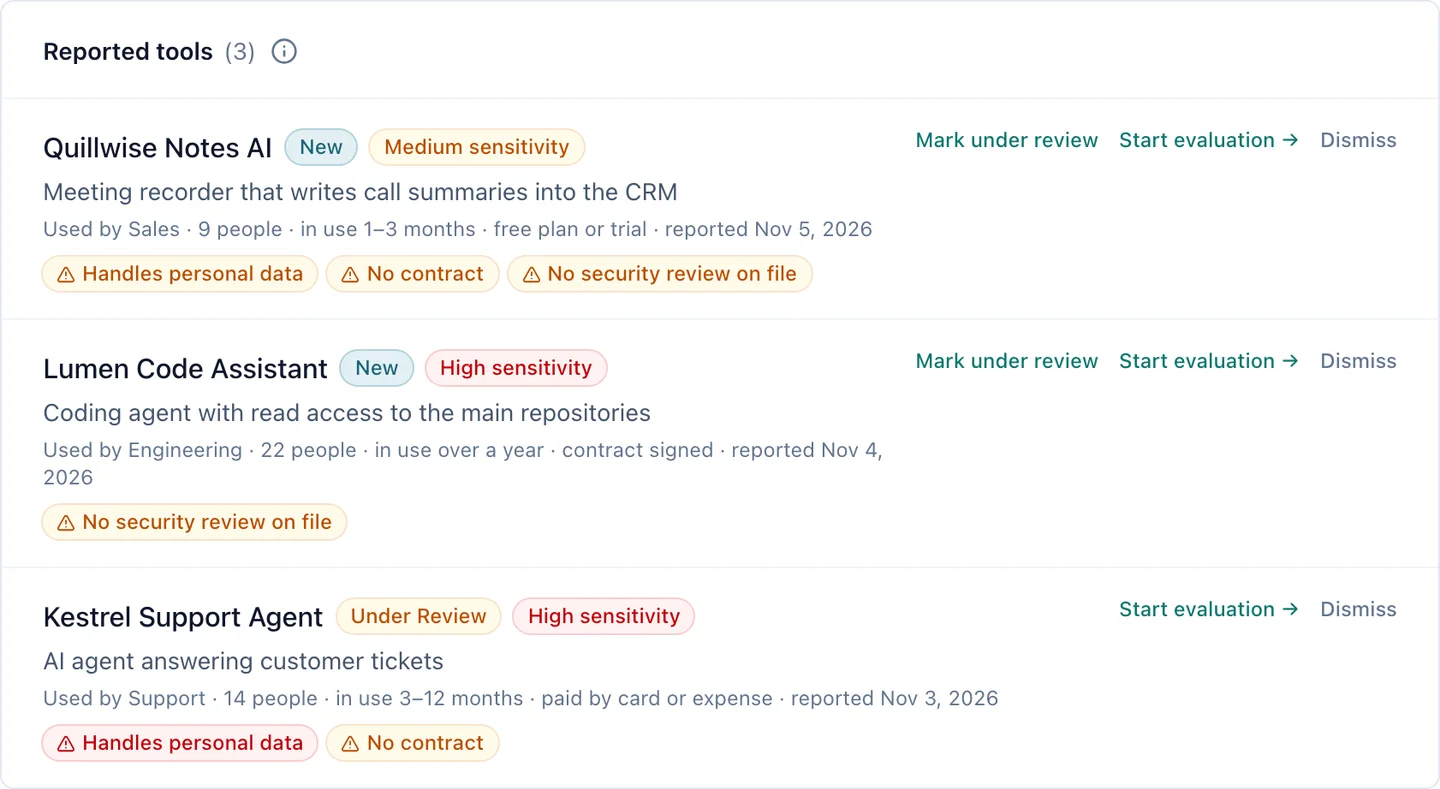
Alle i teamet kan melde inn et KI-verktøy som allerede er i bruk, også brukere med bare lesetilgang. Innmeldingen spør hvor lenge verktøyet har vært i bruk, om det finnes en kontrakt og om det behandler personopplysninger. Granur flagger risikoen for deg: handles personal data, no contract og no security review on file. Når du klikker Start evaluation, får eiere og administratorer beskjed (på e-post, og i Slack eller Teams hvis det er koblet til), og mottaksskjemaet åpnes ferdig utfylt.
Trust status: hvor hver leverandør står
Siden Trust status i sidemenyen viser alle leverandører på én side: godkjenningsstatus, pluss et trafikklys for sikkerhetsgjennomgang, egne retningslinjer, rammeverk, sertifikater og, for KI-agenter, datatilgang. Hvert lys bygger på det som ligger inne, så ingenting blir grønt uten dokumentasjon, og hvert lys forklarer hvorfor med noen få ord. Filtrer frem det som trenger oppfølging, eller last ned hele registeret som CSV til en revisjon.
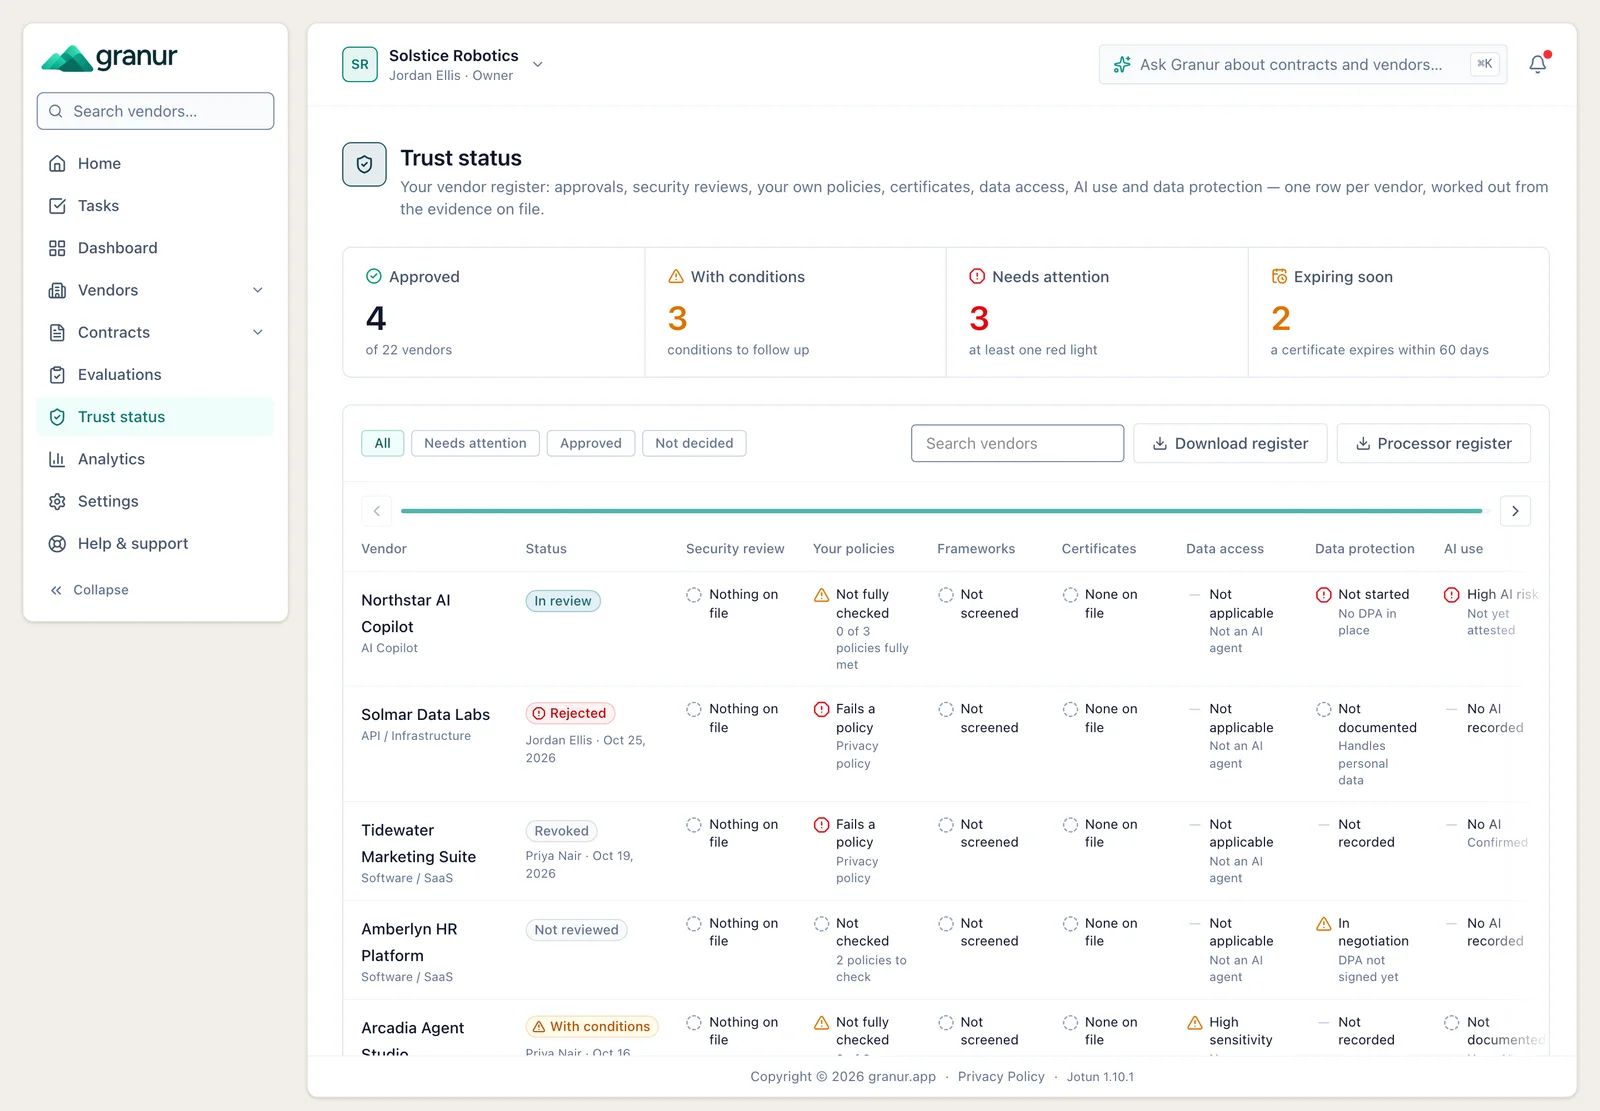
To ting ligger bak. Eiere og administratorer kan formelt godkjenne en leverandør, godkjenne med vilkår, avvise eller trekke tilbake en godkjenning, og Granur tar vare på historikken over hvem som bestemte hva og når. Og under Settings → Policies kan virksomhetens egne retningslinjer (personvern, KI, informasjonssikkerhet) legges inn som enkle krav, slik at hver leverandør kan sjekkes mot dem som gjelder.
Leverandørene laster opp dokumentene selv
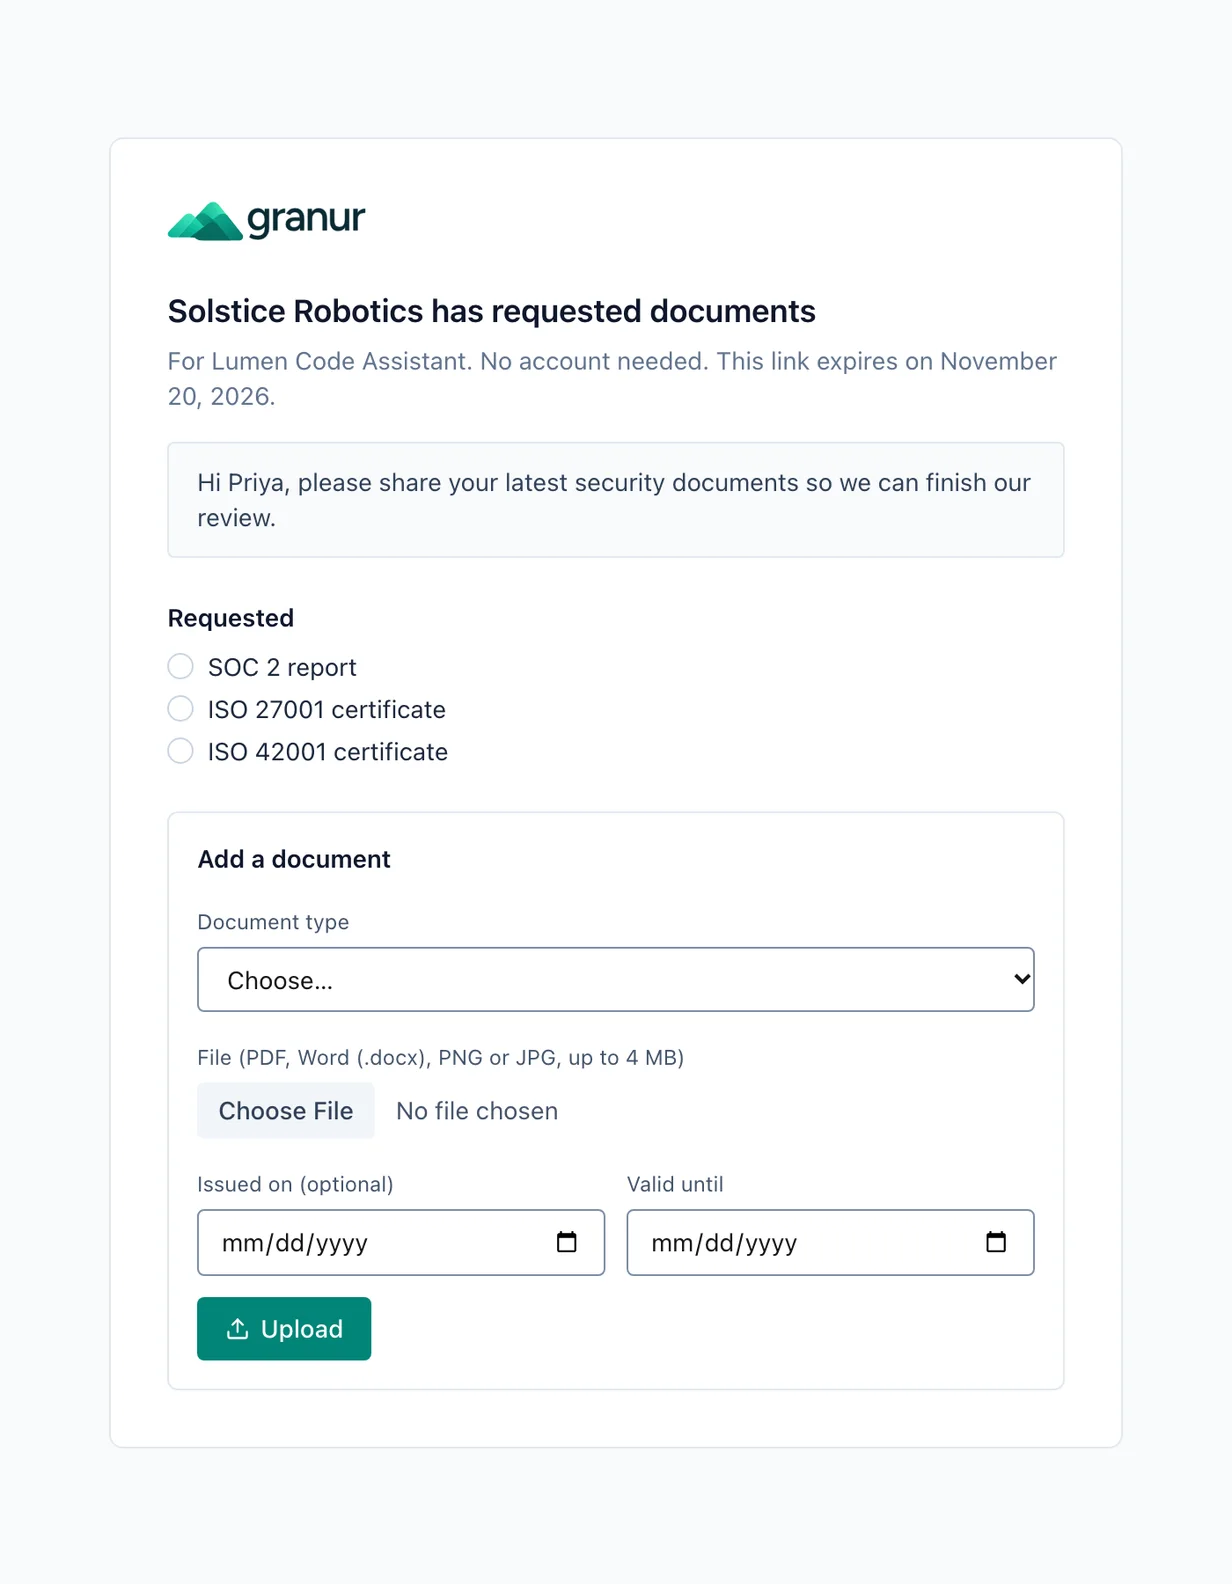
Slutt på å jage sertifikater på e-post. Send leverandøren en sikker lenke, så laster de opp SOC 2-rapport, ISO-sertifikater og andre dokumenter rett i Granur. De trenger ingen konto, og lenken utløper etter en fast tid. Utløpsdatoer følges opp, så du får en påminnelse før et sertifikat går ut.
SOC 2-rapporter, lest for deg
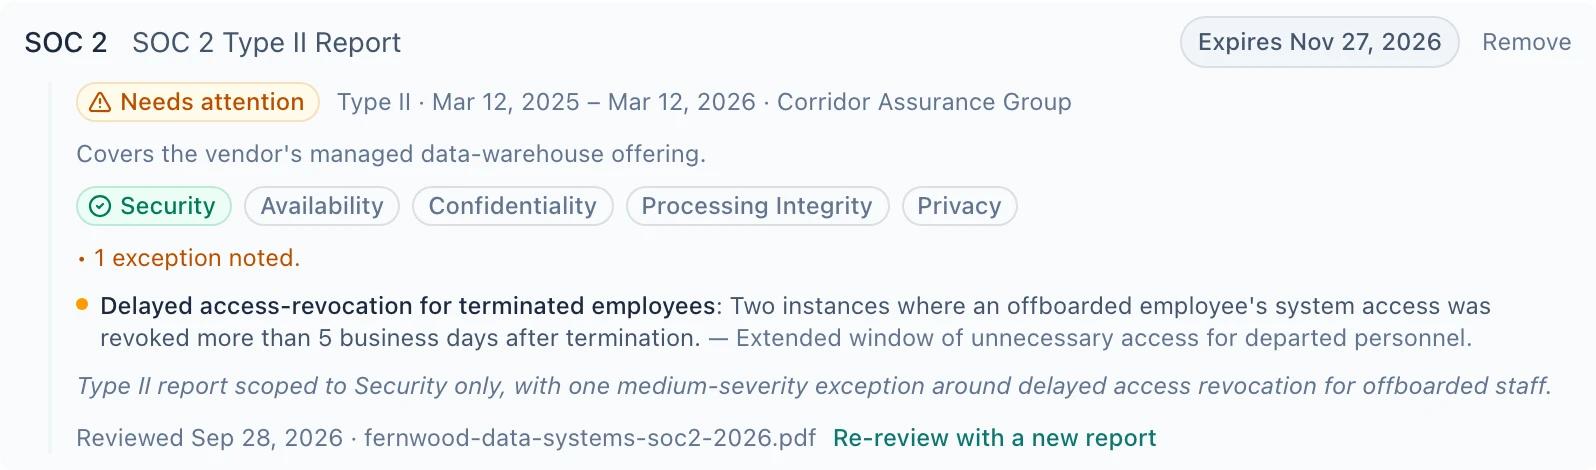
Last opp en SOC 2-rapport, så henter KI ut fakta: rapporttype, revisjonsperiode, revisor, hvilke Trust Services Criteria som dekkes og eventuelle avvik. Granur sjekker dem så mot kravene som er satt opp én gang for virksomheten (minste rapporttype, maksimal alder på rapporten og påkrevde kriterier), slik at hvert flagg har en begrunnelse. Les mer i guiden vår om hvordan du vurderer en SOC 2-rapport.
Fornyelsesbeslutninger fra start til slutt
Alle kontrakter på Renewals-siden har en Decide-knapp. Den viser fornyelsen samlet: fornyelsesdato, oppsigelsesfrist og hvor mange dager som er igjen, verdi, om den fornyes automatisk, leverandørens helsescorekort og åpne forpliktelser. Så velger du: forny eller si opp.
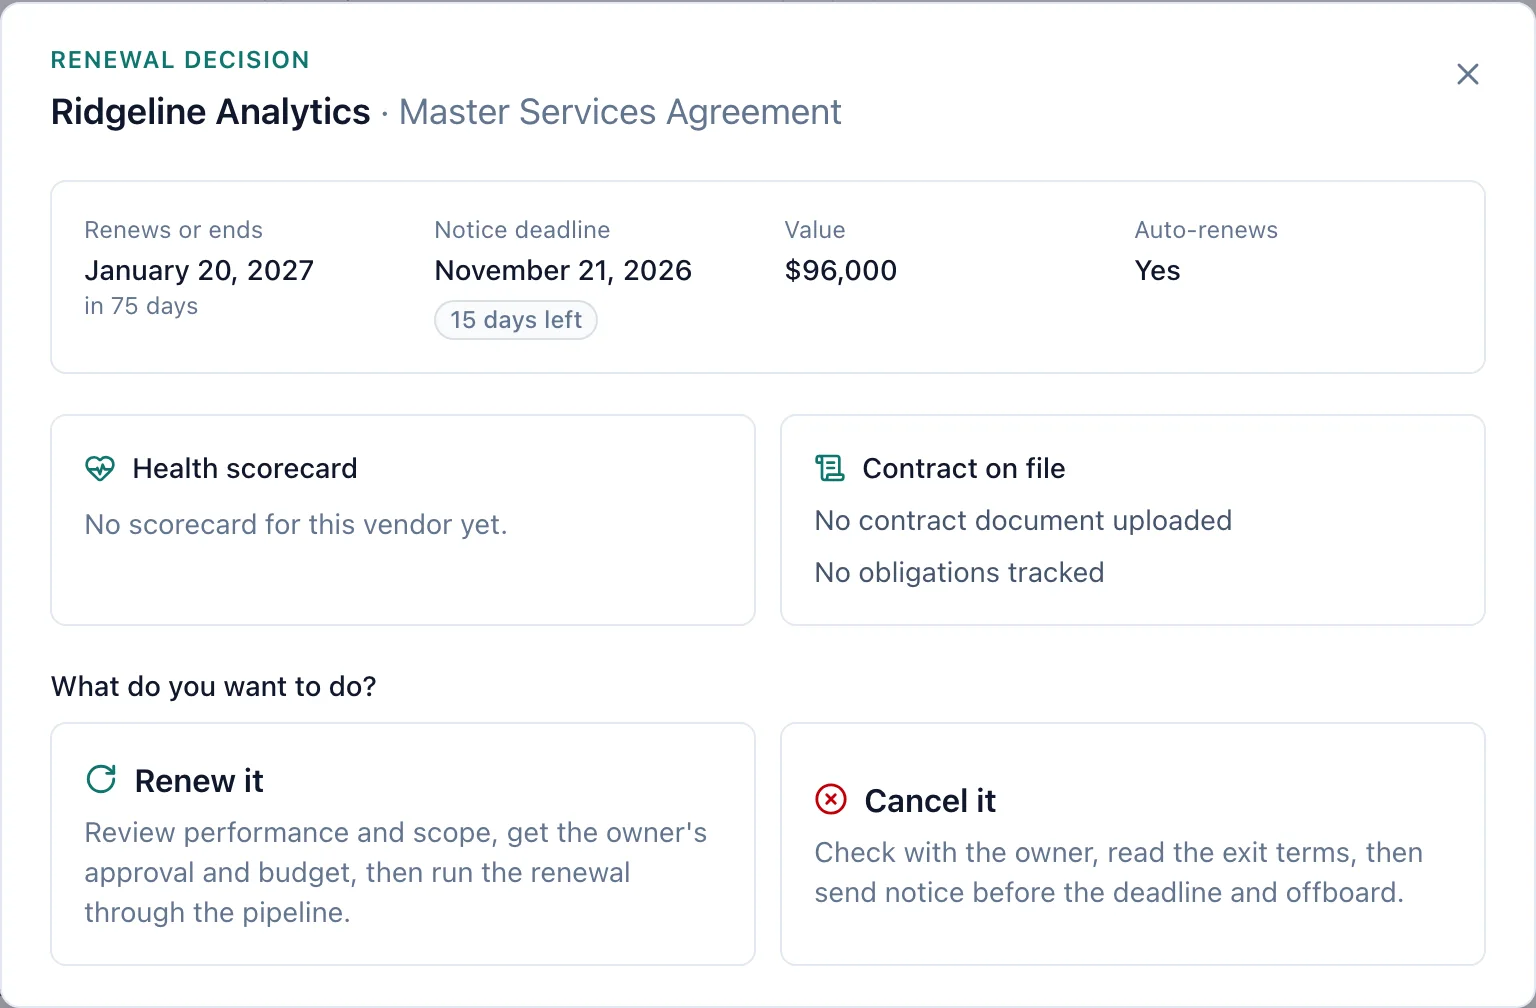
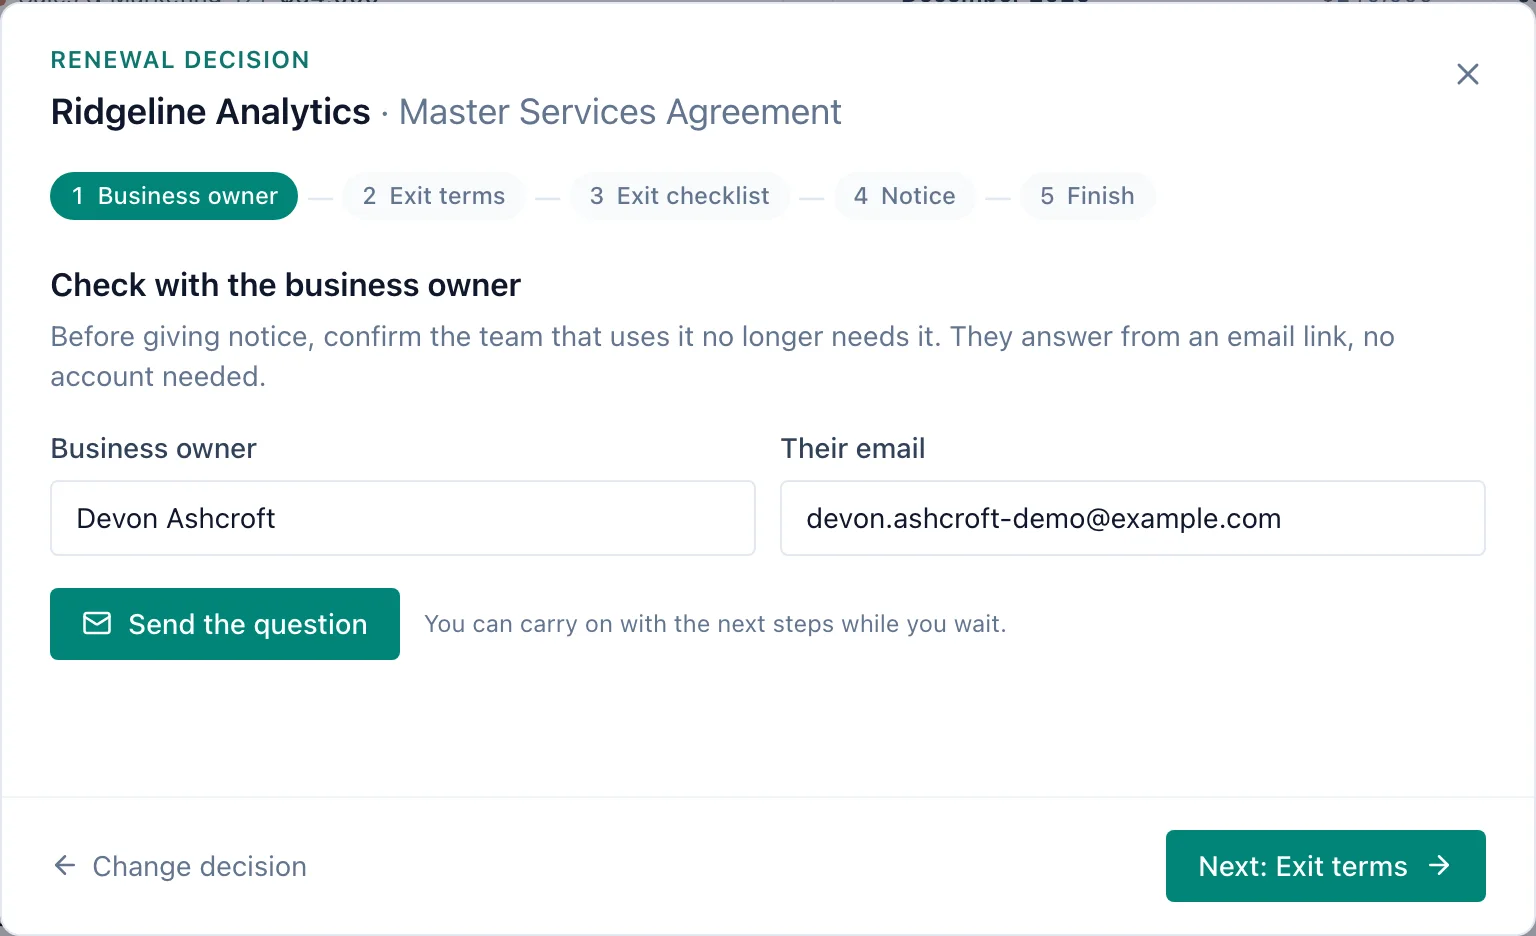
Cancel it tar deg gjennom fem steg. Først sender Granur ett spørsmål på e-post til forretningseieren: trenger teamet fortsatt dette? Svaret gis via en lenke, uten konto. Deretter leser KI utgangsvilkårene i kontrakten, en sjekkliste dekker dataeksport, fjerning av tilganger og fakturering, og oppsigelsen skrives ut fra kontraktens egne vilkår. Renew it sjekker leveranse og omfang, henter godkjenning fra forretningseieren og bekreftet budsjett, og starter så fornyelsen i pipelinen.
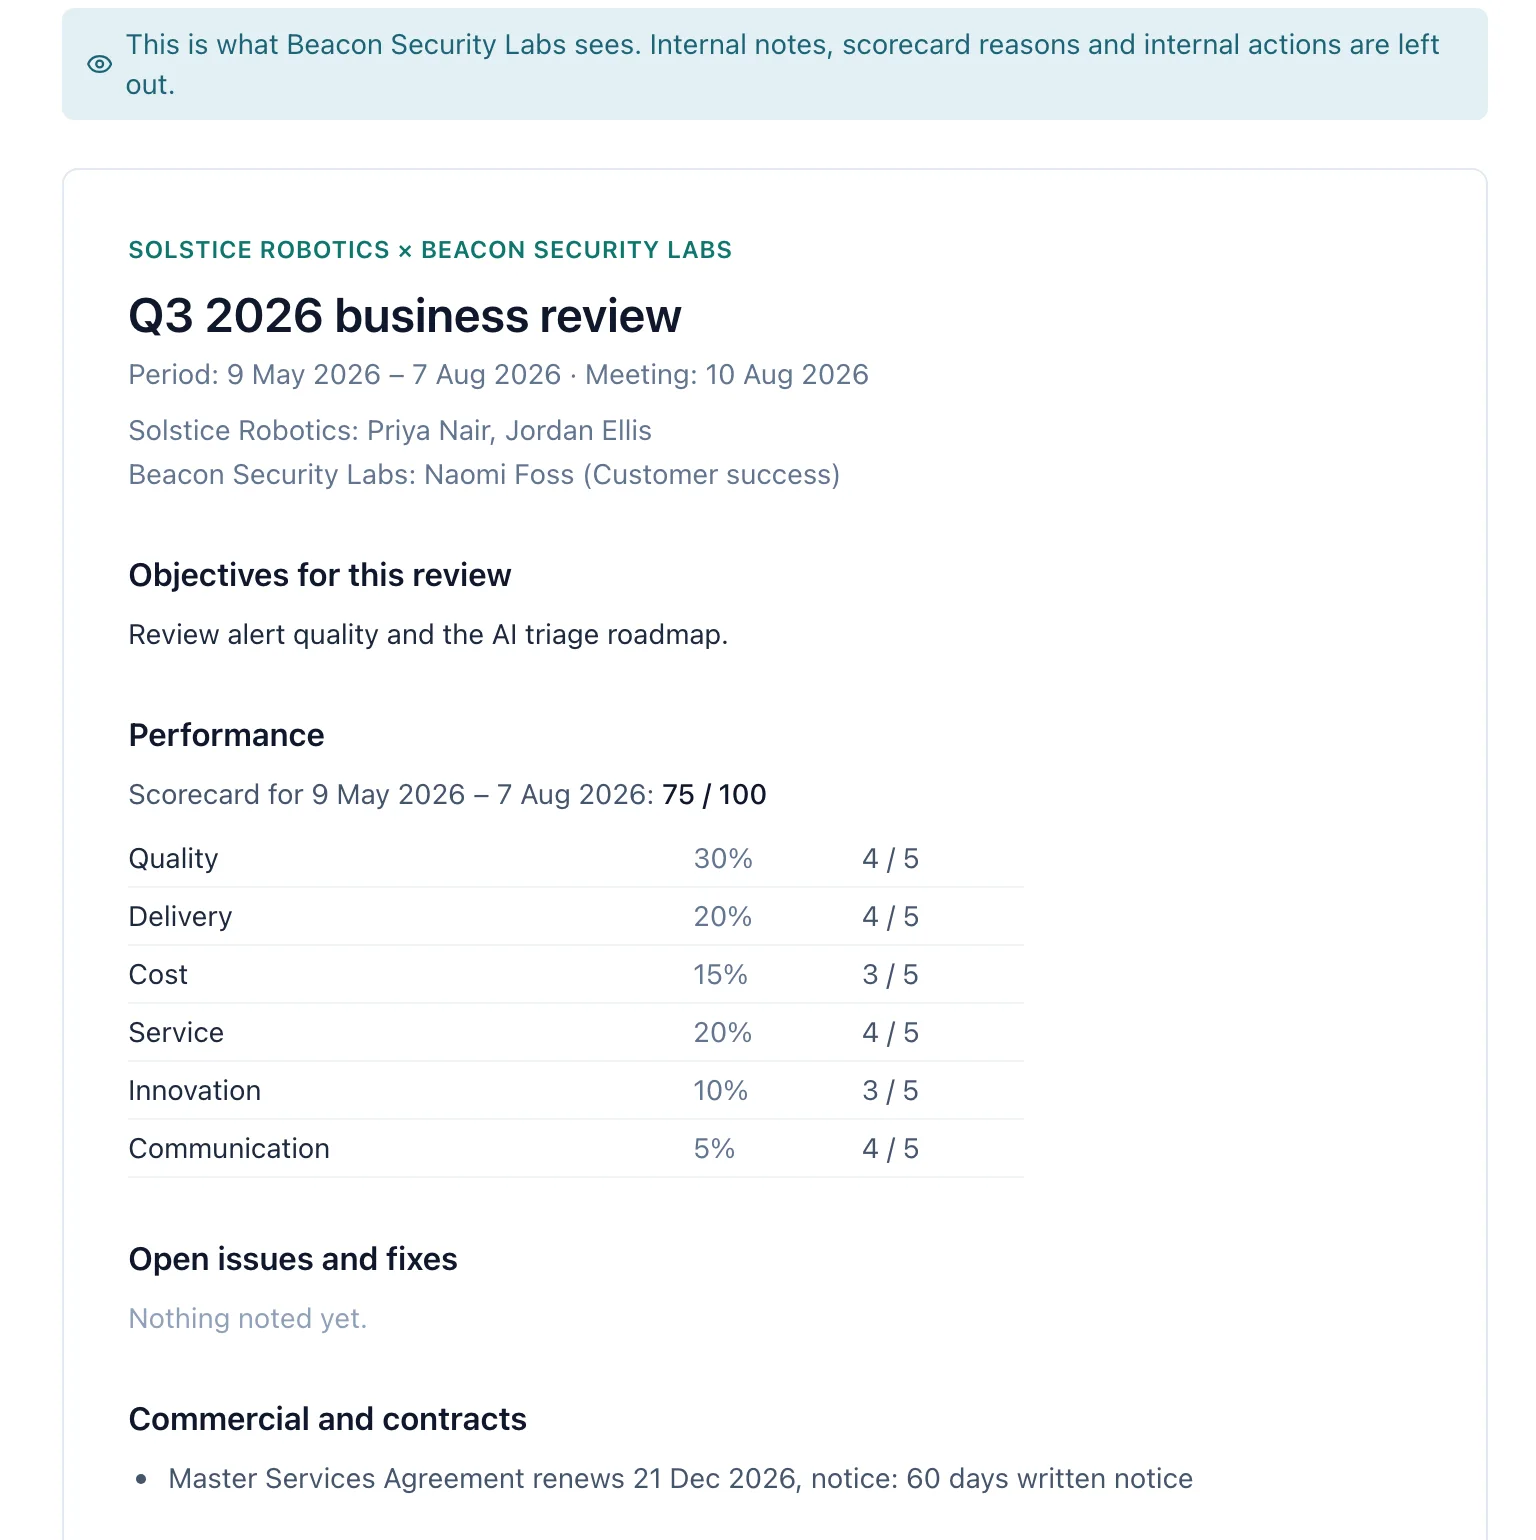
Forretningsgjennomganger leverandøren kan forberede seg til
Granur lager et utkast til agenda for gjennomgangen ut fra selve perioden: score, åpne saker, fornyelses- og oppsigelsesdatoer og etterlevelse. Du sender leverandøren et forhåndsnotat som PDF, og interne notater og begrunnelser for scoren holdes utenfor. Beslutninger havner i én tiltaksliste per leverandør, så ingenting avtales og glemmes.
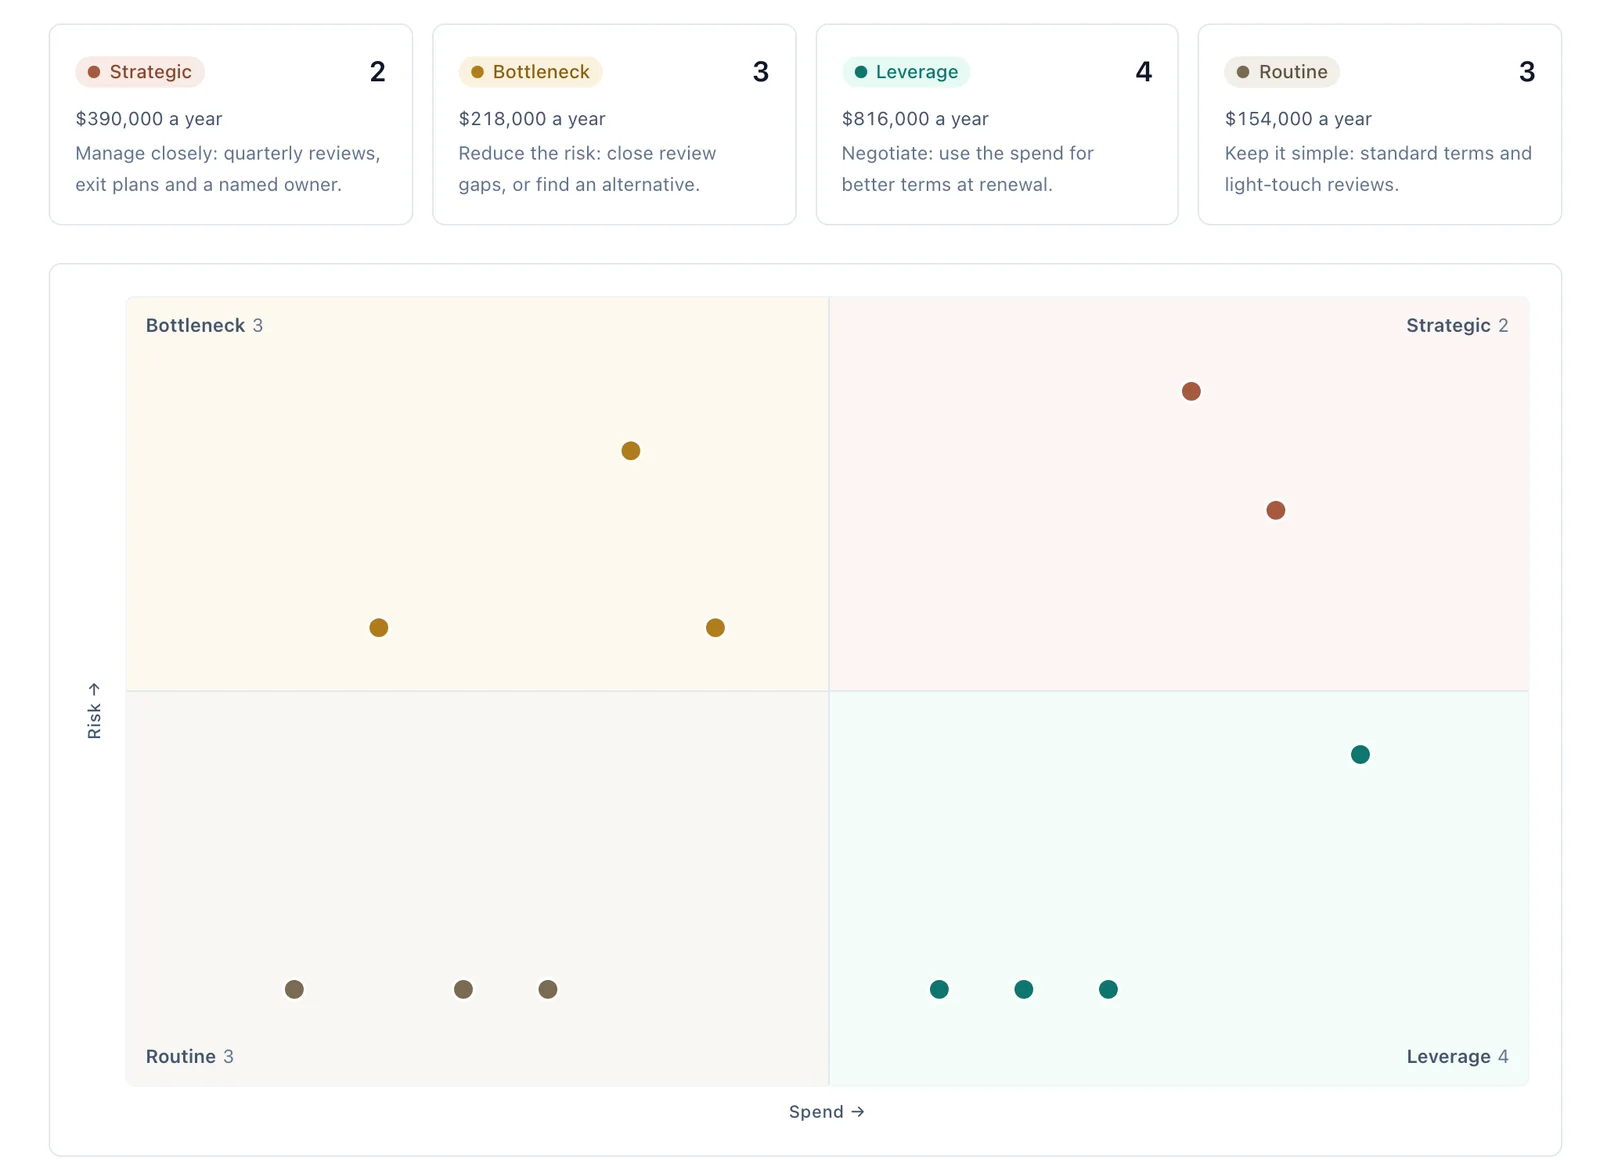
Hvor ofte dere møtes, følger av hvor mye leverandøren betyr. Vendor segmentation plasserer hver leverandør etter årlig forbruk og risiko, ut fra det som allerede står på kontraktene, så strategiske leverandører gjennomgås kvartalsvis og rutineleverandører én gang i året.
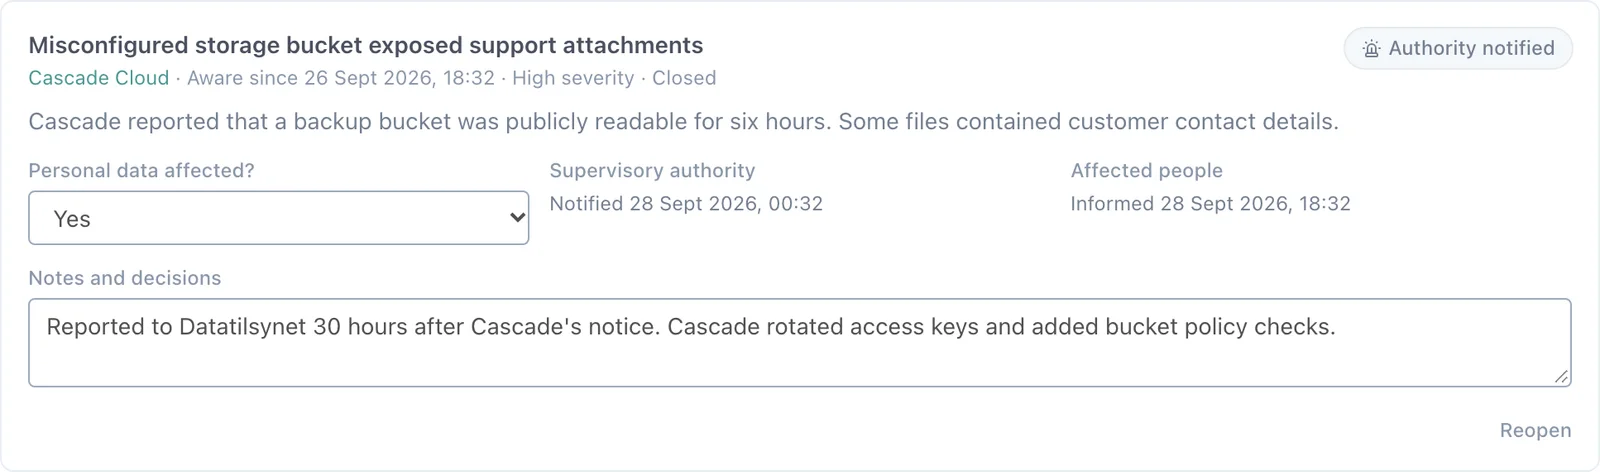
En 72-timersklokke når en leverandør har en hendelse
Etter GDPR må et brudd på personopplysningssikkerheten normalt meldes til tilsynsmyndigheten innen 72 timer etter at du ble kjent med det. Registrer leverandørens hendelse i Granur, så starter klokken. Den går så lenge personopplysninger kan være berørt, til myndigheten er varslet eller du har bestemt at det ikke trengs. Beslutningene dine, og når du tok dem, blir stående.
Når noen spør hvilke leverandører som behandler personopplysningene deres, laster du ned behandlerregisteret: alle sammen, med databehandleravtale, datakategorier, lokasjoner og overføringsgrunnlag. Leverandører med personopplysninger i kontraktene, men uten oversikt ennå, står oppført med det som mangler, så ingen faller ut.
Og litt til
Automatiseringsregler. Når en kontrakt går inn i et steg, får Slack beskjed. Når sjekklisten er ferdig, går den videre. Ingen trenger å huske det.
Screening mot rammeverk. Vurder en ny leverandør mot rammeverkene som gjelder, som GDPR, ISO 27001 og EUs KI-forordning, med en person som merker hver kontroll.
Helsescorecards. Gi hver leverandør score på kvalitet, leveranse, kostnad, service, innovasjon og kommunikasjon, og få en foreslått vurdering og en tiltaksliste.
Import fra SharePoint og OneDrive. Velg kontraktsfiler rett fra Microsoft 365, så leser Granur hver av dem med KI, på samme måte som en vanlig opplasting.
Mørk modus. Velg Light, Dark eller System i kontomenyen.
Vil du se dette med egne leverandører og kontrakter? Bestill en demo, så tar vi deg gjennom det.